# CoMi V3.0部署工具安装维护手册
北京致远互联软件股份有限公司
2026年10月
# 前言
本手册就CoMi V3.0版本部署工具安装提供详细说明,如对本手册中相关内容存在疑问,请与致远互联的客户服务人员联系。
CoMi智能部署工具(以下简称“部署工具”)支持将 CoMi基础服务部署至 Linux 或信创系统服务器。该工具采用B/S架构,您只需在一台部署服务器(或堡垒机)上运行本工具,即可通过浏览器访问其Web界面,以向导式流程完成所有目标服务器的部署、配置与后续维护。部署后CoMi所有基础服务启停、网络互通检查、CoMi日志提取均可通过Web界面可视化操作。建议生产环境使用CoMi智能部署工具的形式进行部署维护!
部署视频: 原始手册未提供可验证的视频链接;首次部署以本手册和厂商当前正式文档为准。
# 修订记录
| 修订内容 | 修订时间 |
|---|---|
| CoMi 3.0初始稿 | 2026-10-1 |
| CoMi 3.0第一次修订 | 2026-10-8 |
# 部署工具适配说明
# 部署工具能力
| 场景 | 支持情况 |
|---|---|
| CoMi V3.0基础服务全新安装 | 支持,详见本手册 |
| CoMi V2.0/V2.0.1/V2.0.2/V2.1.0/V2.1.1升级到CoMi V3.0 | 支持,详见部署工具升级手册 |
注: 更早期CoMi V1.1版本不建议带数据升级,如没有特殊数据需要保留,建议直接卸载CoMi V1.1,采用全新安装部署,如有必须带数据升级刚性需求,请发起技术服务支持申请单由研发协助评估。
# 部署维护范围
本手册提供CoMi基础服务(基础服务特指CoMi运行所需的最小服务集合)部署维护说明,CoMi所需基础服务如下:
| 服务 | 部署工具支持 | 备注 |
|---|---|---|
| AI-Manager | 支持 | 基础服务,必须部署,需要一个关系型数据库存储数据 |
| AI-Engine | 支持 | 基础服务,必须部署 |
| AI-Security | 支持 | 非必须服务,按需部署 |
| ElasticSearch | 支持 | 基础服务,必须部署,CoMi向量数据库,不可复用协同的全文检索SearchService |
| CoMi Server | 支持 | 基础服务,必须部署,CoMi UI和APP服务,需要一个关系型数据库存储数据 |
| AI-DocumentParse | 支持 | 基础服务,必须部署,CoMi文件解析服务,必须部署在AI-Manager服务器上 |
| CoMi沙箱 (ai-engine-sandbox) | 支持 | 基础服务,必须部署,CoMi沙箱服务,必须部署在AI-Engine服务器上 |
| 关系型数据库 | 不支持 | 基础服务,必须准备,可复用协同数据库服务资源(新建几个空库给CoMi) |
| Nginx代理 | 不支持 | 基础服务,必须部署,需自行部署,详见本手册Nginx章节 |
| 大模型 | 不支持 | 基础服务,CoMi必须依赖大模型,需由客户提供,详见本手册“工具部署后其它重要配置”中的模型配置章节 |
| 协同OA服务 | 不支持 | 基础服务,依赖协同OA,通常已提前部署 |
# 操作系统支持
CoMi V3.0系列服务支持如下操作系统:
| 分类 | 支持情况 |
|---|---|
| 权限要求 | 建议以管理员(root)权限操作 (root所需权限说明 (opens new window)) |
| 支持操作系统(不支持Windows) | CentOS 7、CentOS 8 RedHat 7、RedHat 8 、RedHat9 openEuler 24.03-LTS Anolis 8.10 Ubuntu 22.04 LTS 麒麟V10 统信UOS V20 其它Linux类系统理论支持,请直接部署测试 |
| 服务器CPU架构 | X86、ARM |
注: 部署工具不支持Windows系统!
# 商务插件准备
使用CoMi,需要从致远商务侧申请更新协同加密狗授权文件(*.seeyonkey),申请到对应授权才能在协同中配置使用CoMi,详细插件要求见《CoMi环境准备指导手册 (opens new window)》-商务插件和功能对照章节。
# 适配协同版本
不同CoMi版本支持的V5、V8协同版本各不相同,详见下表说明:
| 版本 | 支持V5版本 | 支持V8版本 |
|---|---|---|
| CoMi V3.0 | 详见【CoMi和协同对应关系表 (opens new window)】 | V8所有版本均不支持 |
# 依赖环境准备
# 操作系统环境准备(必须)
在进行安装部署前,先按照如下配置优化Linux、信创系统参数(所有CoMi服务、包含智能部署工具所在服务器都要执行):
麒麟V10系统需要先删除podman,否则后续安装Docker(CoMi沙箱需要)会失败:
yum remove podman -y
预装部署所需的命令:
# 基于CentOS8+/RHEL8+/Fedora22+/欧拉openEuler/龙蜥Anolis等系统使用dnf安装
sudo dnf install tar curl net-tools unzip vim telnet rsync nc -y

# 基于CentOS7/RHEL7及更早体系的系统使用yum命令安装
yum install tar curl net-tools unzip vim telnet rsync nc -y

# 基于Debian的系统(如Ubuntu)使用apt预装组件
sudo apt install tar net-tools unzip vim telnet rsync netcat-openbsd -y
修改Linux最大进程数最大文件打开数: 通过 vi /etc/security/limits.conf 命令编辑此文件,添加以下内容(已配置可忽略):
# RedHat系列、CentOS、欧拉、麒麟等大部分系统使用的配置====start
# open files  (-n)
* soft nofile 65535
* hard nofile 65535
# max user processes  (-u)
* soft nproc 65535
* hard nproc 65535
# RedHat系列、CentOS、欧拉、麒麟等大部分系统使用的配置====end


# 如Debian和Ubuntu系统使用root用户,还需添加如下配置====start
# open files  (-n)
root soft nofile 65535
root hard nofile 65535
# max user processes  (-u)
root soft nproc 65535
root hard nproc 65535
# 如Debian和Ubuntu系统使用root用户,还需添加如上配置====end
以上配置完成,再配合下一步关闭selinux后重启操作系统才能生效,重启后执行 ulimit -a 命令检查open files和max user processes是否都变成65535
部署前先关闭selinux:
如果没有selinux可以跳过该步骤
# 执行如下命令永久关闭
sudo sed -i 's/^SELINUX=.*/SELINUX=disabled/' /etc/selinux/config
# 重启操作系统生效
sudo reboot

# 临时禁用(免重启),临时验证关闭效果可用此法,如果确认关闭有效,务必永久关闭
sudo setenforce 0
# 协同Nginx准备(必须)
在进行CoMi部署前,需要先提前部署配置Nginx,确保Nginx能代理协同OA服务,通过http(或https)访问Nginx服务能自动跳转到协同OA。如项目已经使用Nginx代理协同OA,可跳过本章节。
全新安装Nginx和配置强烈推荐参考如下方式(如参考如下手册配置,后续工具部署过程中可以自动写入comi相关配置):
Nginx服务安装位置根据项目实际情况规划,Nginx部署拓扑和推荐方案参考 《CoMi环境准备指导手册 (opens new window)》。
Nginx需要在Linux或信创系统下部署运行
Nginx服务部署强烈推荐参考《Nginx安装部署参考手册 (opens new window)》
Nginx配置代理协同OA必须参考《Nginx反向代理和负载均衡协同HTTP (opens new window)》
请务必提前完成NG部署配置、并保证协同服务处于启动状态,后续CoMi部署需要检测NG连接状态。
# CoMi数据库准备(必须)
在进行CoMi部署前,需要先提前准备一个关系型数据库服务,CoMi依赖数据库服务存储基本配置和使用记录等信息。
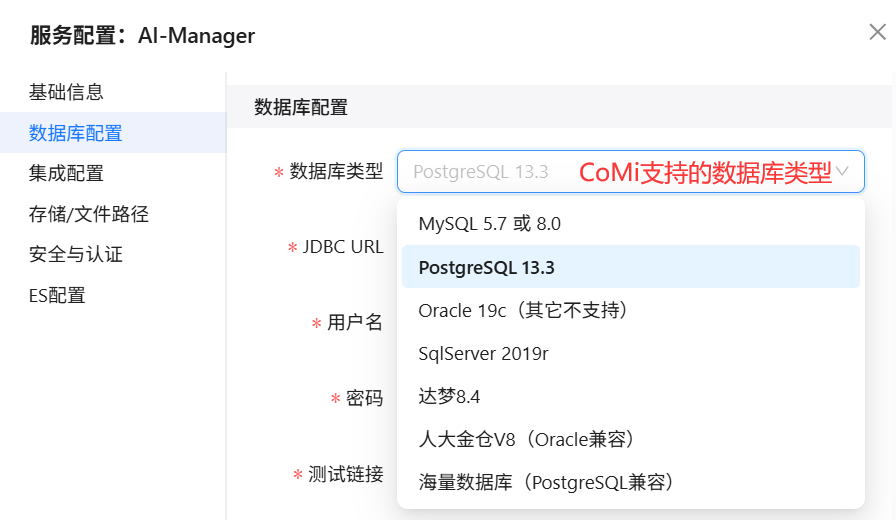
CoMi支持的数据库版本要求如下(不在版本范围的数据库可能不可用):
- mysql5.7、mysql8.0、mysql8.4 (都用utf8-mb4字符集,配置要求跟协同OA一致)
- 达梦8.4(配置要求跟协同OA一致)
- 人大金仓(电科金仓)V8R6、V9R1(Oracle兼容模式)(配置要求跟协同OA一致)
- PostgreSQL 13.3(配置要求跟协同OA一致)
- SqlServer 2019(配置要求跟协同OA一致)
- Oracle 19c(其它Oracle版本不支持)(配置要求跟协同OA一致)
数据库参数配置兼容要求与V5产品线协同OA一致,故可以复用协同OA数据库服务(新建单独的comi数据库表空间)。
实测补充(2026-10-02):141 环境使用 docker
postgres:17.11(高于标注的 13.3),部署工具「测试连接」通过、一键配置校验通过,供 POC 参考;生产环境建议仍按 13.3 版本要求准备。
如不涉及信创合规性,也推荐快速部署MySQL/PostgreSQL,实现comi单独数据库维护:
- MySQL8.4 LTS安装参考手册Linux (opens new window)
- MySQL8.4 LTS安装参考手册Windows (opens new window)
- Postgresql数据库安装参考手册 (opens new window)
数据库服务准备之后,至少需要新建两个空库分别给ai-manager、comi-server服务使用,命名自定义:比如ai_manager库给AI-Manager服务使用,comi_server给CoMiServer服务使用,CoMi部署工具运行过程中会连接数据库,并自动初始化数据:

创建数据库SQL语句示例:
-- mysql建库语句
create database ai_manager default character set utf8mb4;

-- SQLServer数据库:
CREATE DATABASE ai_manager;

-- Oracle数据库:
-- 执行时发现错误可以先执行如下sql
ALTER SESSION SET "_ORACLE_SCRIPT" = TRUE;
-- 创建用户 ai_manager并设置密码
create user AI_MANAGER identified by 访问密码;
-- 赋权
grant connect,resource to AI_MANAGER;
-- 赋权
GRANT UNLIMITED TABLESPACE TO AI_MANAGER;

-- PostgreSQL数据库 和 海量数据库(PostgreSQL兼容模式):
CREATE DATABASE ai_manager TABLESPACE 表空间名称 ENCODING 'UTF8';

-- 达梦数据库:创建 Schema 并关联用户
CREATE SCHEMA ai_manager AUTHORIZATION 数据库用户;

-- 人大金仓数据库:
CREATE DATABASE ai_manager TABLESPACE 表空间名称 ENCODING 'UTF8';
-- 注意:人大金仓建库后需要先查询看下是否支持空字符串插入,sql语句如下:
-- 若结果显示为on,需要修改kingbase.conf中的ora_input_emptystr_isnull=off
select name,setting from  sys_settings where name = 'ora_input_emptystr_isnull';
# 大模型提前准备(必须)
必须提前准备:LLM和Embedding模型,在部署过程中需要配置模型信息!
关于CoMi依赖的大模型和推荐,参考《CoMi环境准备指导手册 (opens new window)》。
# 安装包准备(必须)
CoMi部署工具从商务公布的安装程序地址下载(文档中心-文档库-营销中心-营销体系销售管理知识库-产品下载地址-提交给区域产品下载地址xxx.xls),产品线对应CoMi V3.0。
注意:CoMi部署工具部署包 和 CoMi基础服务部署包 是不同文件夹存放,项目上需要根据自身环境情况下载文件夹的部署包。
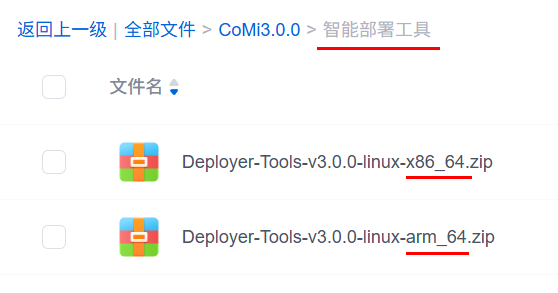
CoMi部署工具部署包:找到部署工具文件夹,下载与服务器相合适的架构安装包(arm架构信创系统下载linux-arm_64.zip):
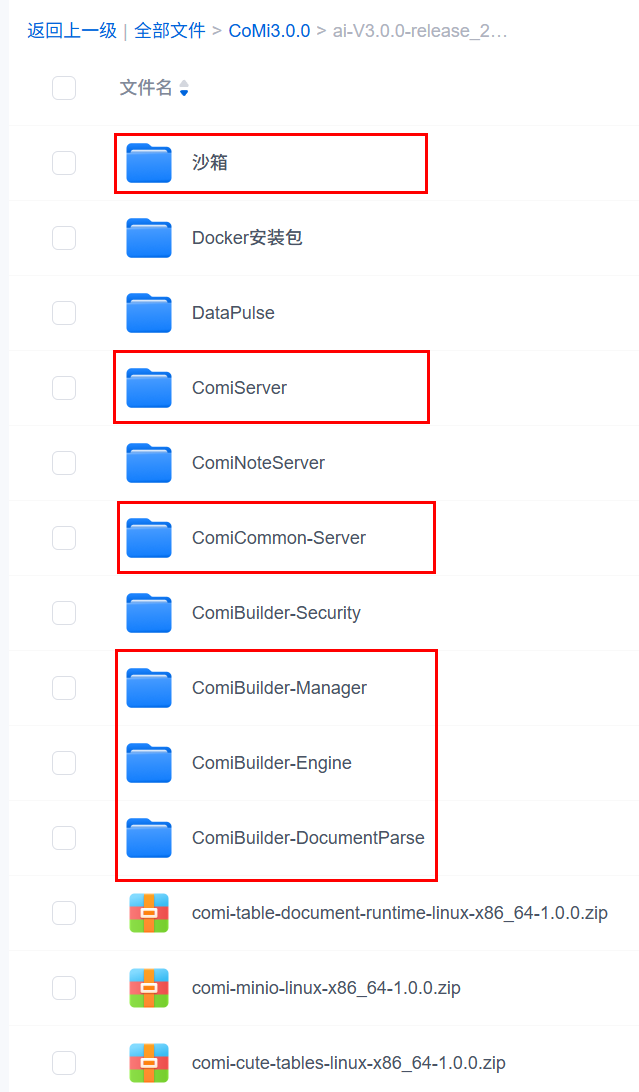
如下图红框是CoMi基础服务部署包,红框中的每个文件夹中的程序都需要下载,选择合适的架构安装包:
非红框中的包是扩展服务,不是必须部署,比如DataPulse仅智能问数场景需要,comi-table/minio/cute仅CoMi智能文档表格场景需要,建议先部署CoMi基础服务,待稳定后再参考单独手册部署智能问数、智能表格等服务。
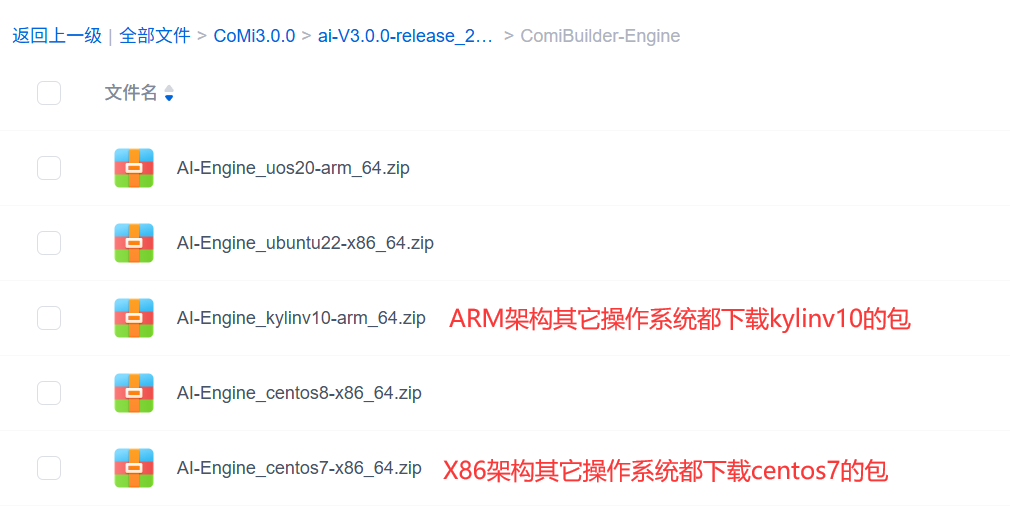
部分服务按照CPU架构和操作系统拆分成多个包,如果X86架构操作系统无匹配的安装包则默认取centos7尝试,如果ARM架构操作系统无匹配的安装包则默认取kylinv10(麒麟V10)尝试:
# 部署工具安装和访问
# 部署工具运行架构图
整个部署组成元素分为 :用户PC操作终端机器,安装部署工具服务机器,部署CoMi目标机器 三部分。
操作流程:用户在PC终端上,浏览器访问部署工具服务Web可视化页面→可视化选择对应的部署目标机器→上传安装包→配置服务参数→安装部署到对应的目标机器上。
部署工具网络要求:
- 确保部署工具能SSH到CoMi和NG服务器
- 确保至少一台PC终端能HTTP访问到部署工具服务
部署工具需要部署在能SSH到CoMi和NG的服务器上,以下整理几个典型场景的规划:
- 如客户单台服务器资源足够大,计划将CoMi所有服务都部署在同一台服务器,则可以将部署工具也上传部署在这个服务器 或 其它同局域网服务器
- 如客户服务器较多,CoMi基础服务、BI、Nginx等计划分离部署,则可以将部署工具上传部署在任意一台上面 或 其它同局域网的服务器。

# 部署工具安装和运行
1、根据服务器架构选择合适的安装包,将部署工具安装包上传到提前规划好的服务器:
x86服务器下载:
Deployer-Tools-v3.0.0-linux-x86_64.ziparm服务器下载:
Deployer-Tools-v3.0.0-linux-arm_64.zip
2、解压部署工具到目标目录:
# 创建工具存放目录
mkdir -p /data/comi-deployer-tools
# 将上传的zip包解压到工具存放目录(示例为X86工具包)
unzip Deployer-Tools-v3.0.0-linux-x86_64.zip -d /data/comi-deployer-tools/
# 检查解压后的目录文件是否存在(示例为X86工具包)
cd /data/comi-deployer-tools/Deployer-Tools-v3.0.0-linux-x86_64/
# 检查包下的文件是否存在startup.sh等,存在则说明解压成功
ls
3、部署工具端口调整(非必须):工具默认端口9526,可修改startup.sh文件按需调整端口。
vi startup.sh

4、启动部署工具:运行startup.sh脚本启动,启动会输出运行端口及日志文件位置,可实时查看日志文件信息。
# 启动工具
bash startup.sh
# 启动后等待30秒,netstat检查工具端口是否存活,存活则表示正常
netstat -ntlp | grep 9526
# 根据日志文件输出信息,实时查看日志运行情况(示例为X86工具包)
tail -f /data/comi-deployer-tools/Deployer-Tools-v3.0.0-linux-x86_64/logs/output.log
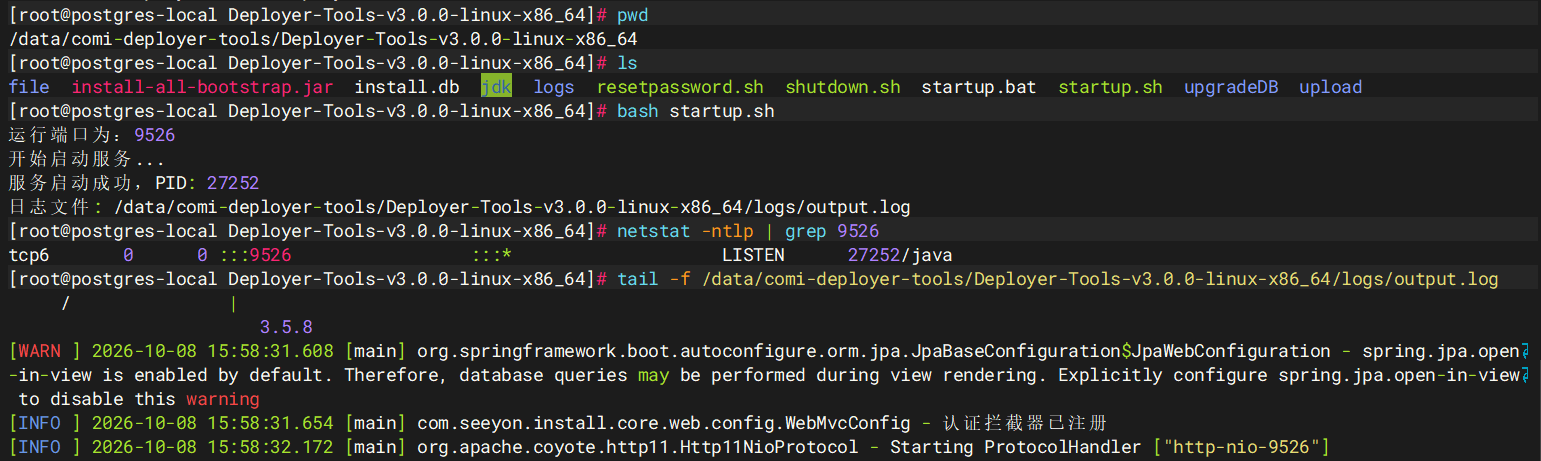
5、PC客户端通过浏览器访问 http://部署工具IP:端口(默认9526) ,如显示出CoMi智能部署工作台则表示启动成功。
如无法访问,则考虑部署工具服务器防火墙是否未放开端口(如默认9526)访问权限。部署工具首次登录需要设置密码(密码至少8位,且包含字母、数字、特殊字符中至少两种),请妥善保存密码,方便后期维护!如密码遗失,见后续日常维护-重置登录密码章节。

6、CoMi智能部署工作台运行成功后,按照后续章节进行CoMi服务的部署。以后服务的配置、启停均通过这个地址进行维护。

# 部署工具安装CoMi步骤
# 一、新建环境项目
1、点击 新建环境项目,根据当前环境作用自定义一个清晰明了的环境项目名称:

2、在主机管理与链接卡片中,点击 添加新主机 ,必须添加CoMi服务器、建议添加Nginx服务器信息,如果计划将智能问数BI或CoMi Server与CoMi分离部署,则还需要将分离部署服务器添加进主机列表。
在弹出的 主机维护 窗口中,需要准确填写主机信息:
- 主机别名: 自定义,填写清晰明确的名称方便识别
- IP地址:目标服务器局域网IP地址
- SSH 端口、用户名、认证方式按服务器实际配置填写;密码认证时从本机受保护配置读取凭据,并确认部署工具服务器可通过 SSH 连接目标服务器。
- 启用sudo:如客户未提供root权限,仅提供普通用户进行部署,需要勾选“启用sudo”选项
配置完成后,点击 测试并添加 ,工具将自动验证SSH连接,成功后主机会被添加至列表 。
如测试提示“连接测试失败,请检查用户名、密码等信息是否正常”,重点检查如下信息:
- 检查目标服务器的SSH IP端口是否能访问,可通过telnet命令测试,示例如
telnet 192.168.188.170 22如不通,尝试检查IP端口正确性和目标服务器防火墙等安全策略 - 检查目标服务器SSH账号密码是否正确,可通过其它SSH连接工具等方法验证


如客户未提供root权限,仅提供普通用户进行部署,需要勾选“启用sudo”选项:

# 二、上传解析CoMi部署包
完成上一步主机管理后,开始进行CoMi部署包准备与规划。
指定部署包: 按照“安装包准备”章节下载与系统相匹配的CoMi系列服务部署包,然后上传到部署工具服务器,由部署工具自动解析CoMi部署包。
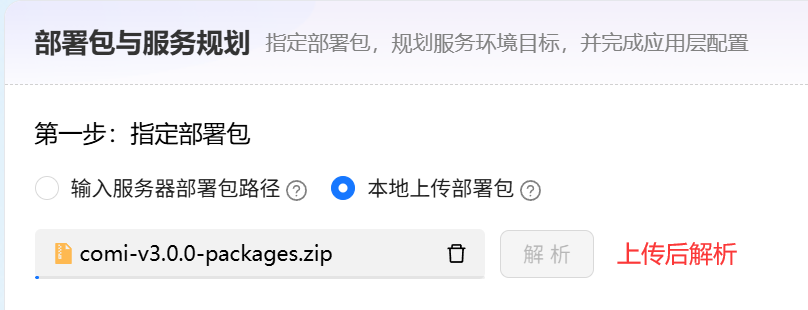
产品提供了两种部署包上传解析方式:[本地上传部署包自动解析] 和 [输入服务器部署包路径自动解析] ,无论哪种方式都建议将包提前压缩准备好:
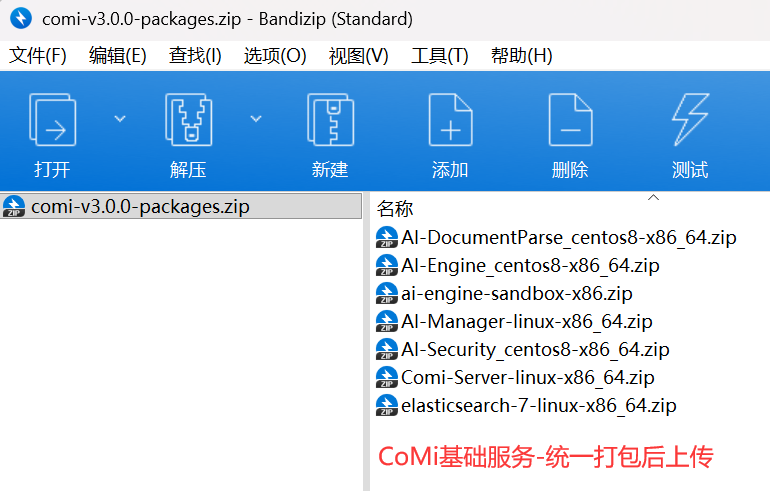
本地电脑新建一个文件夹(例如 comi-v3.0.0-packages),将所有下载好的CoMi系列部署包 .zip文件直接放入此文件夹内(不要解压)。然后,将这个 comi-v3.0.0-packages 文件夹整体压缩成一个 .zip 文件(例如 comi-v3.0.0-packages.zip)。
基于CoMi V3.0.0版本最低要求所需基础服务包X86架构,最终您准备好的文件夹结构应如下所示:
- comi-v3.0.0-packages.zip(本期共7个CoMi基础服务包,见下方说明)
  |- AI-DocumentParse_centos8-x86_64.zip(必须安装)
  |- AI-Engine_centos8-x86_64.zip(必须安装)
  |- AI-Manager-linux-x86_64.zip(必须安装)
  |- ai-engine-sandbox-x86.zip(必须安装,沙箱服务,V2.x时期名为comi-deno-x86.zip)
  |- AI-Security_centos8-x86_64.zip(此服务非必须安装)
  |- Comi-Server-linux-x86_64.zip(必须安装)
  |- elasticsearch-7-linux-x86_64.zip (必须安装,自V2.1.0开始elasticsearch替代qdrant)
方式一:输入服务器部署包路径(推荐):
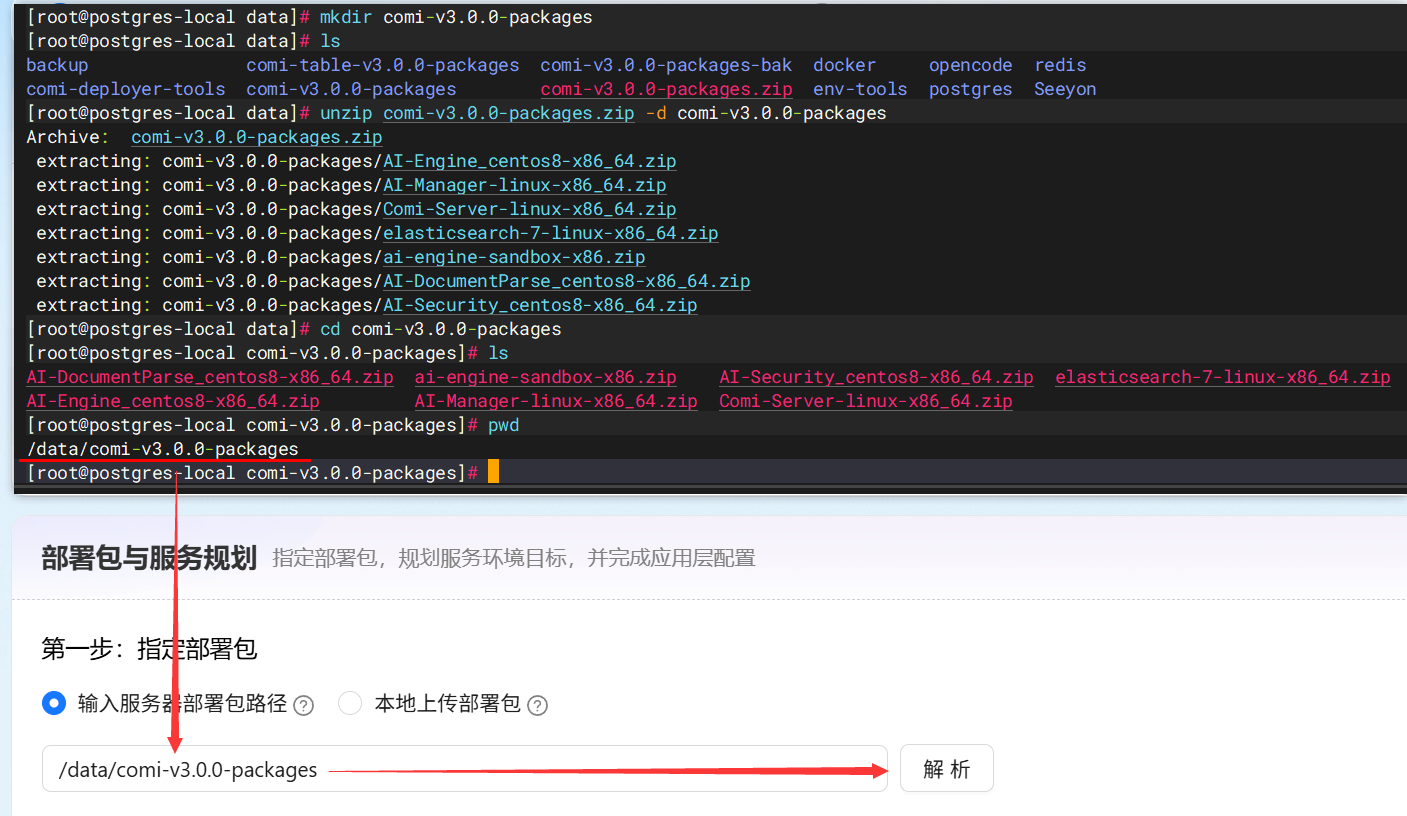
此方法是提前将压缩zip上传至服务器并解压到某个文件夹下(文件夹命名无要求),然后通过录入文件夹地址由程序自动解析安装包。
cd /data
mkdir comi-v3.0.0-packages
# 服务器找到zip压缩文件,解压到指定文件夹下
unzip comi-v3.0.0-packages.zip -d comi-v3.0.0-packages
# 部署工具前端录入/data/comi-v3.0.0-packages解析
cd /data/comi-v3.0.0-packages
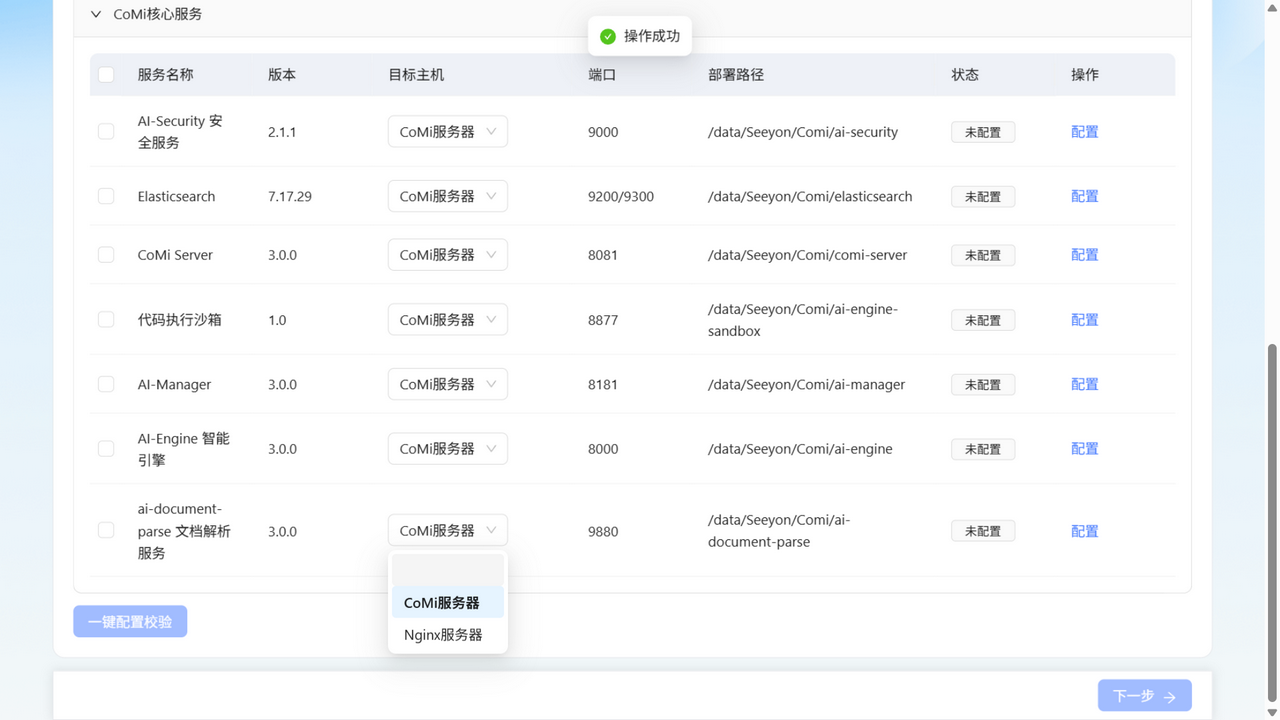
解析后,确保有如下列表的基础服务,如有则可以进行后续部署配置操作:
方式二:本地上传部署包:
点击上传区域,选择您已准备好的、包含所有服务安装包的部署压缩包(例如 comi-v3.0.0-packages.zip),工具将自动上传,上传后点击解析。
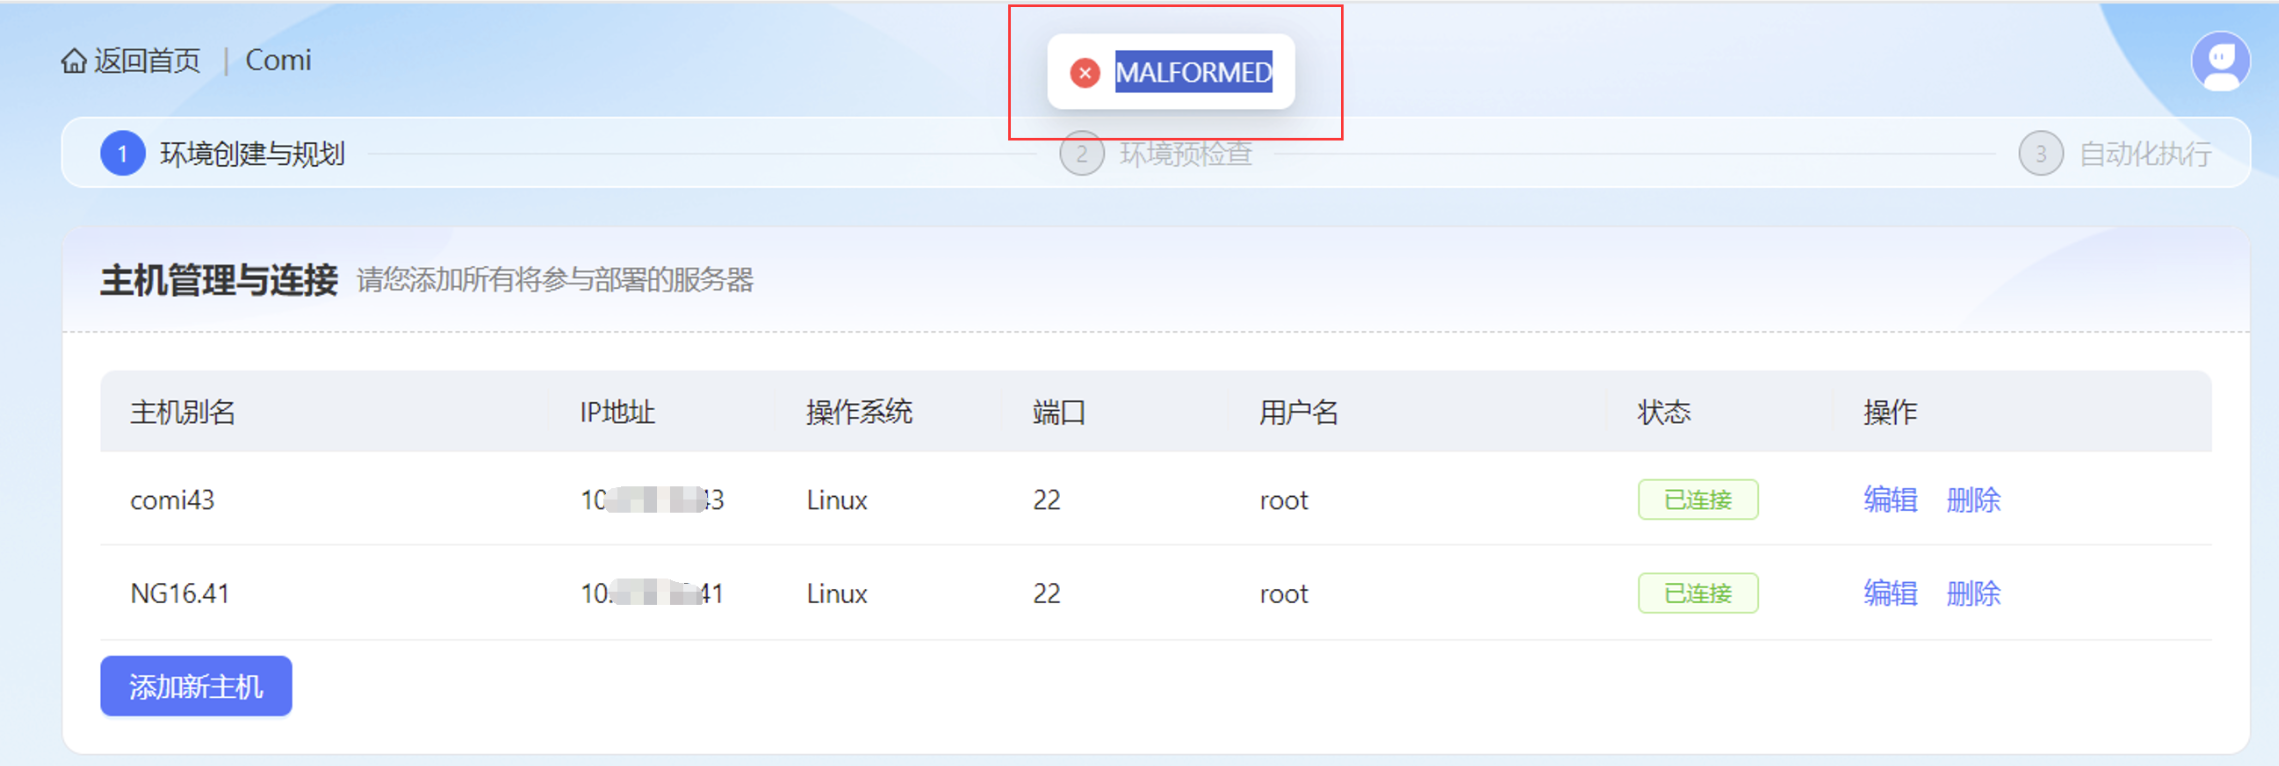
如上传反复提示MALFORMED字样,可能是本地包不完整或网络拦截限制导致包不完整,建议改用第一种提前上传完整包解析的方案!
# 三、配置CoMi核心服务
# CoMi核心服务配置流程
按需配置需要部署的服务:
1、对于每个已勾选的服务,依次设定服务的目标主机,点击其操作列的 [配置] 按钮,会弹出一个该服务专属的配置窗口
2、在弹出的配置窗口中,根据界面提示和本手册 [CoMi核心服务详细配置说明] 的指引,填写所有必填参数
3、完成一个服务的配置后,点击 [确定] 保存配置,该服务状态会变为 [待校验]
4、在 [外部依赖与集成配置] 版块配置好Nginx服务器主机和Nginx的配置文件目录
5、当所有需要部署的服务的参数都填写完毕后,点击服务列表左下角的 [一键配置校验] 按钮(实测注意(2026-10-02):需先勾选服务列表的复选框(可用 Select all 全选),该按钮才会激活)
6、工具将对所有配置进行校验。校验成功后,所有已勾选服务的“状态”列将变为绿色的 [已校验],此时您才可以进入下一个部署阶段

完成所有服务的参数配置后,点击页面左下角的 [一键配置校验] 按钮 。
工具将对所有配置进行校验。校验成功后,所有已勾选服务的“状态”列将变为绿色的 [已校验] 。
注意:如果校验失败,状态将变为“校验失败”,会弹出提示具体错误原因,请根据提示修正后重新校验 。

一键配置校验通过后点击下一步: 下一步按钮在底部右下角。

# CoMi基础服务详细配置说明
# ElasticSearch向量库配置
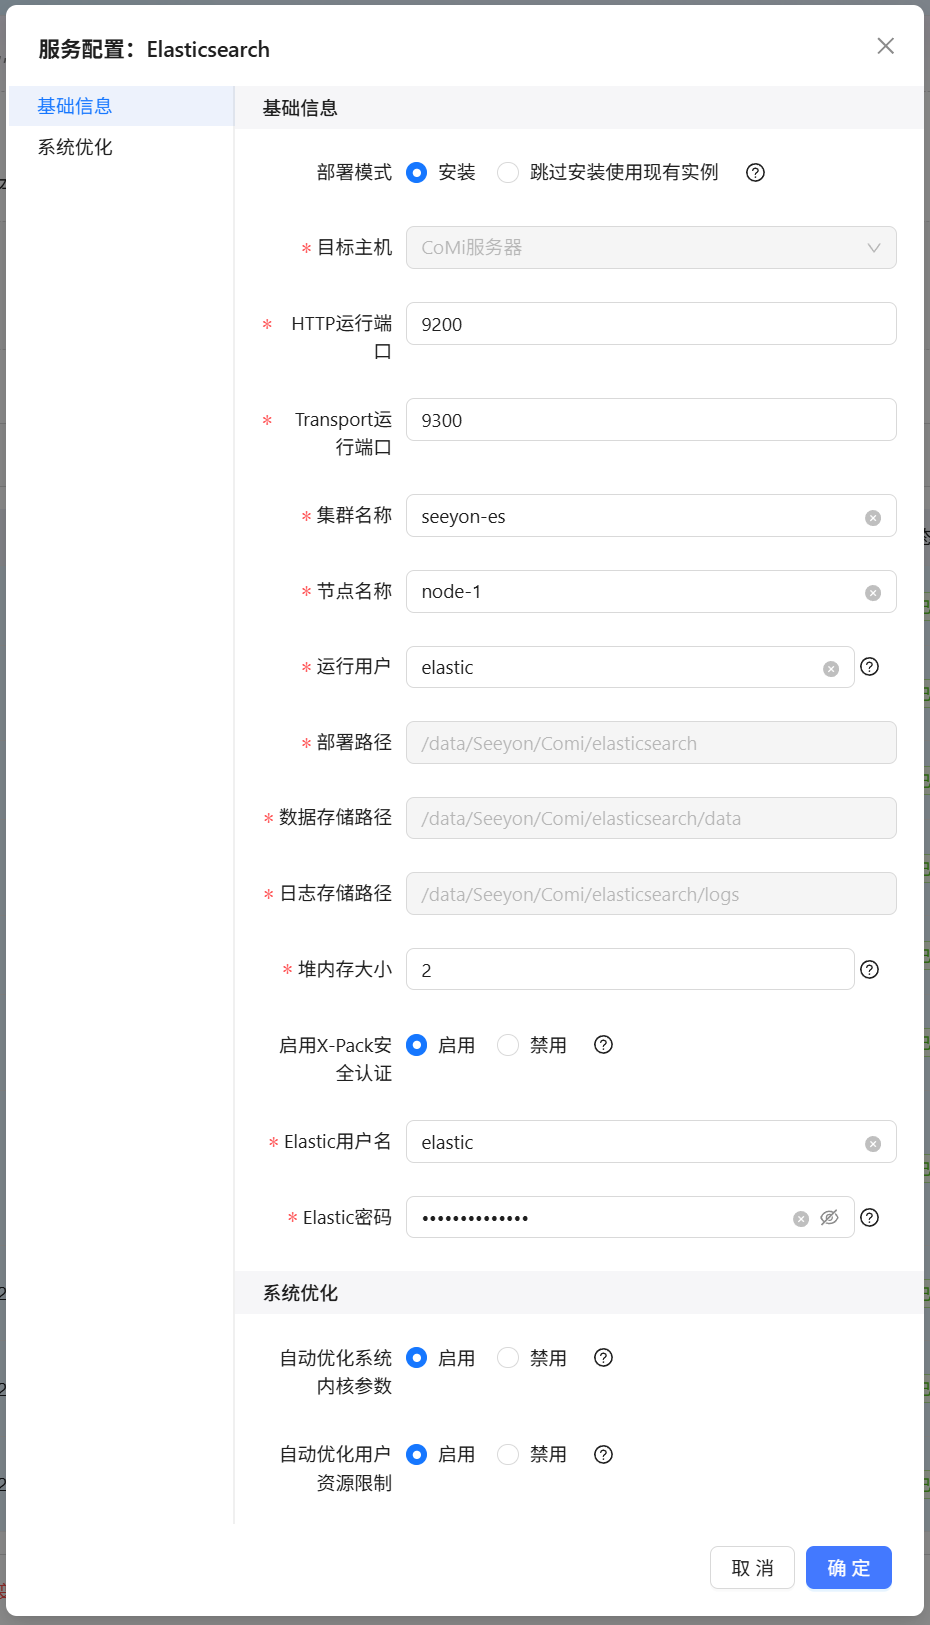
CoMi V3.0使用ElasticSearch作为向量数据存储,故ElasticSearch必须部署:
- 部署模式: 参考本章节配置完成后由工具自动安装。如客户有合适的ES向量库可“跳过安装使用现有实例”(要求三方ES至少包含analysis-ik、analysis-pinyin、analysis-stconvert、elastiknn这几个plugins)
- 目标主机: 特指ElasticSearch远程部署到哪台服务器
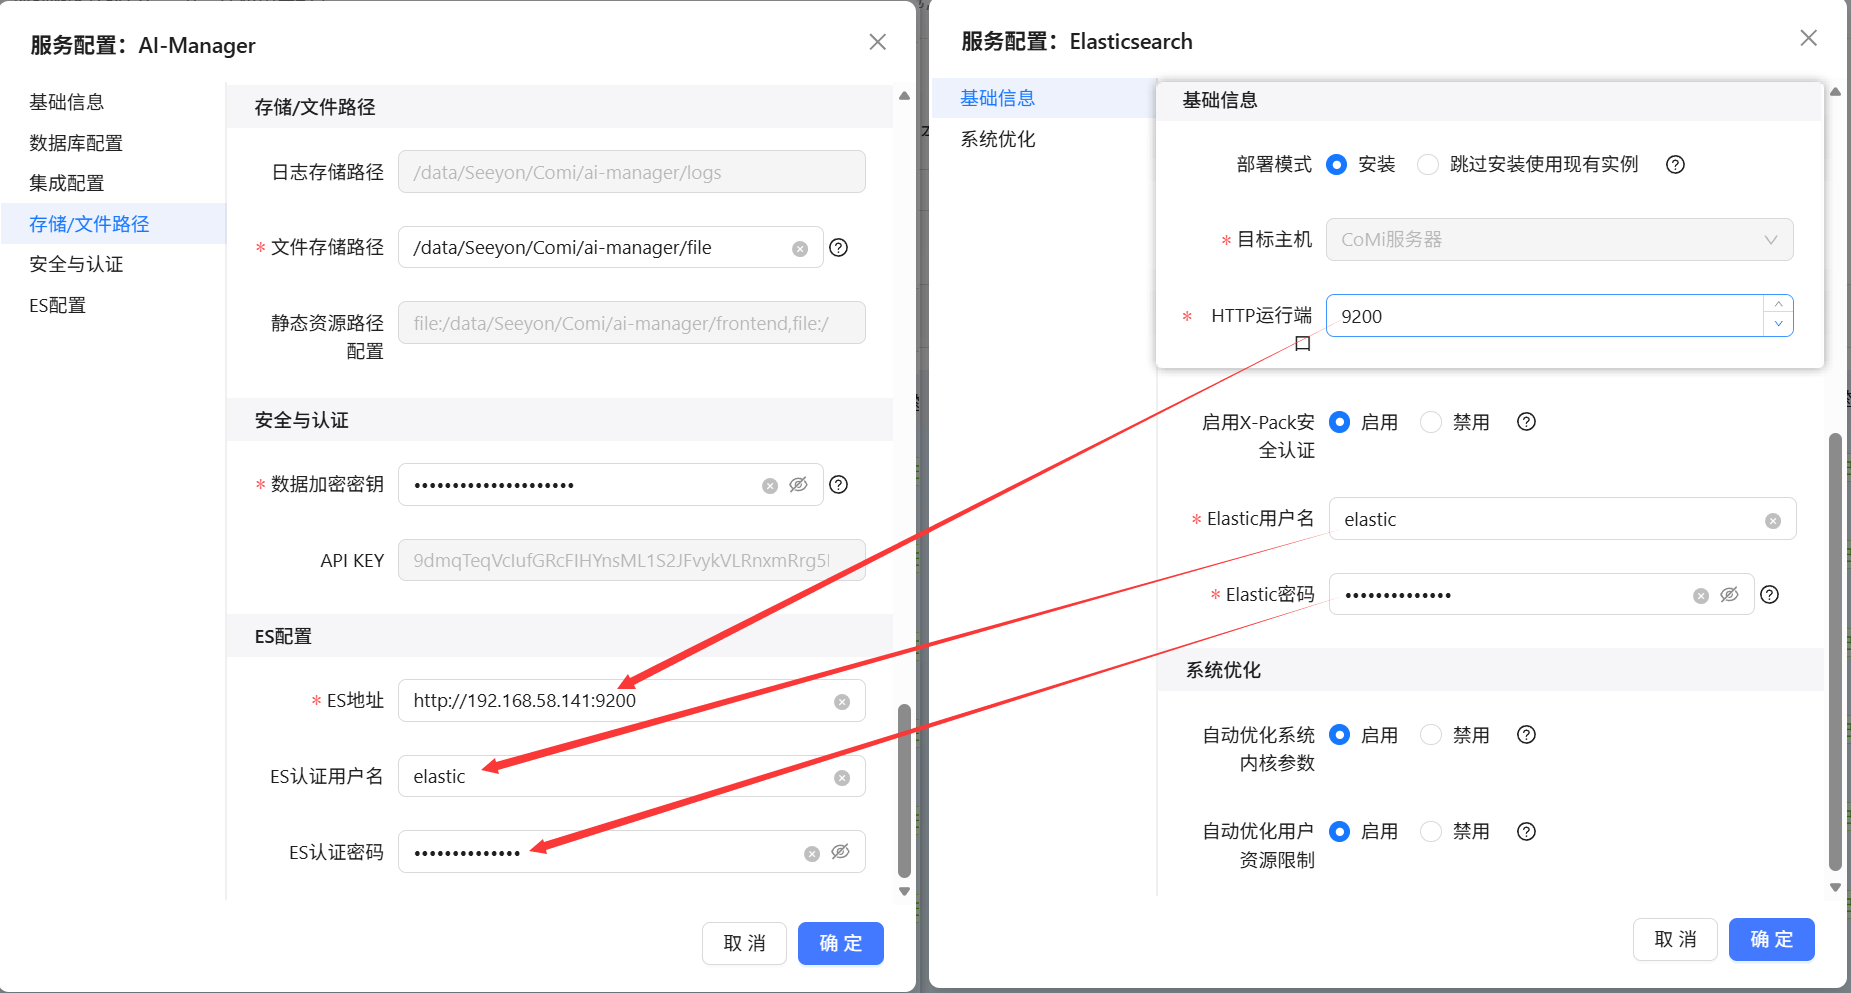
- HTTP运行端口: 默认9200,此端口在AI-Manager配置需要使用
- Transport运行端口: 默认9300
- 集群名称、节点名称: 如无特殊要求建议保持默认
- 运行用户: ElasticSearch默认内置elastic作为管理用户,如无特殊要求建议保持默认
- 部署路径、数据存储路径、日志存储路径: 可保持默认,需要确保路径磁盘空间充足,后续数据存储都在相关目录下
- 堆内存大小: 根据实际情况设置,单位g,直接输入数字即可如2或4,设置后ES会占用对应大小的内存,POC可设置1或2,生产大并发需根据情况调大。
- 启用X-Pack安全认证: 建议启用,如禁用则无需用户名密码就能连接ES,安全要求较高的环境不允许此行为
- Elastic用户名: 建议保持默认,启用X-Pack安全认证后,认证连接的用户名,在AI-Manager配置需要使用
- Elastic 密码: 在工作台中设置,建议至少 12 位(建议特殊字符仅用
_、-、.这几个,部分特殊字符易造成后续执行部署命令时异常);启用 X-Pack 后,在 AI-Manager 中配置同一密码。
# AI-Engine智能引擎配置
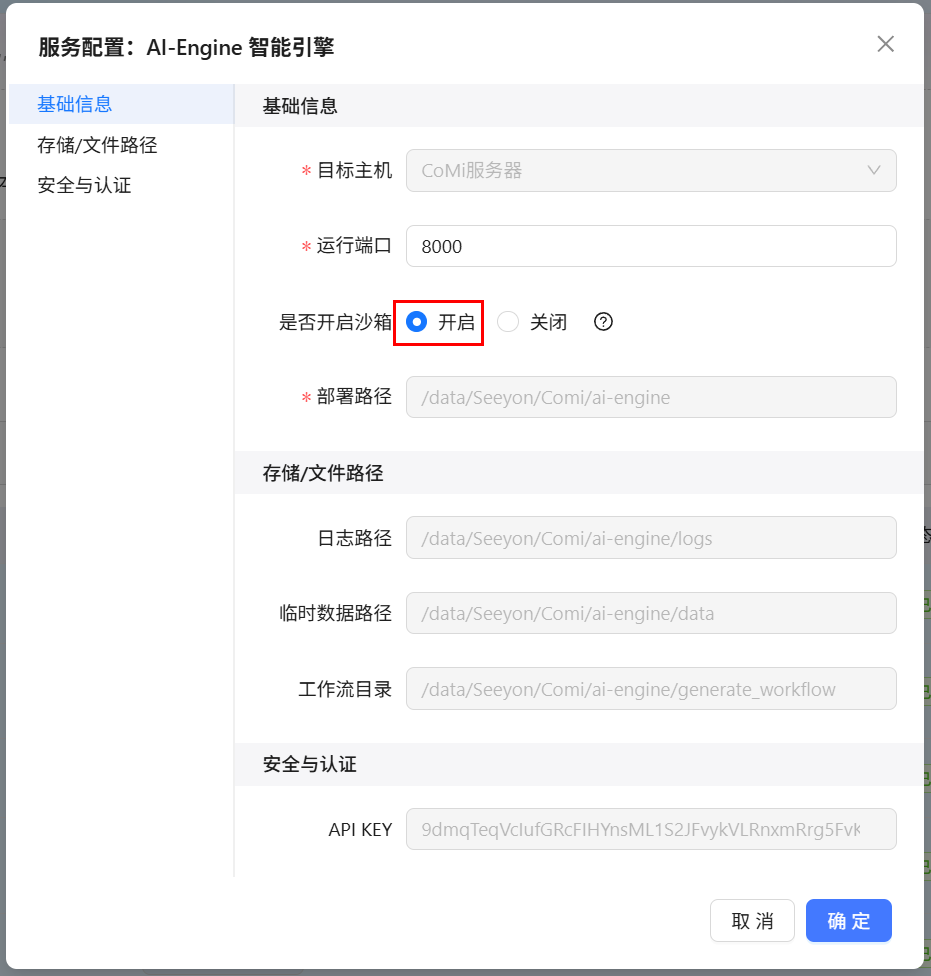
AI-Engine 是执行Agent智能体语义理解和逻辑调度的核心Python服务。如无特殊要求,全部配置可保持默认。
目标主机: 指定服务部署的目标服务器。必填,升级时不可修改。
运行端口: 服务监听端口,默认 8000。必填,升级时不可修改。
是否开启沙箱: 默认开启,对应ai-engine-sandbox沙箱服务,CoMi要求必须开启沙箱以提升安全性。
部署路径: 服务安装目录,默认
/data/Seeyon/Comi/ai-engine,建议保持默认。必填,升级时不可修改。日志路径: 存放运行日志的目录。根据部署路径自动生成,默认为
${ai-engine.basic.deployment_path}/logs。只读。临时数据路径: 存放临时数据或文件的目录。根据部署路径自动生成,默认为
${ai-engine.basic.deployment_path}/data。只读。API Key: 首次部署由部署工具自动生成并配置到 AI-Manager;部署后仅从受保护的工作台报告获取,并在 OA 集成配置中本地使用。手册、命令行和截图不记录 Key。
# CoMi代码执行沙箱
代码执行沙箱可以使CoMi安全运行,默认必须安装,与AI-Engine配套使用,需要跟AI-Engine安装在同一台服务器!
- 目标主机:选择文档解析服务的部署服务器,需要与AI-Engine部署在一起。
- 运行端口:默认为
8877如无特殊要求,保持默认 - 部署路径:默认为
/data/Seeyon/Comi/sandbox,建议保持默认。

# AI-Security安全服务配置
AI-Security 是负责敏感词检测等安全策略的组件,CoMi安全助理智能体依赖此服务,为可选部署项。
配置说明:
- 目标主机:设置AI-Security部署的服务器。
- 运行端口:默认为
9000无特殊要求建议保持默认。 - 部署路径:默认为
/data/Seeyon/Comi/ai-security,建议保持默认。 - 日志路径:默认为
logs,即部署路径下的logs文件夹。通常保持默认配置即可,如遇端口冲突或路径问题再行调整 。

# AI-Manager管理后台服务配置
AI-Manager 是 CoMi 平台的核心管理后台,配置项较多,重点关注标*必填项。
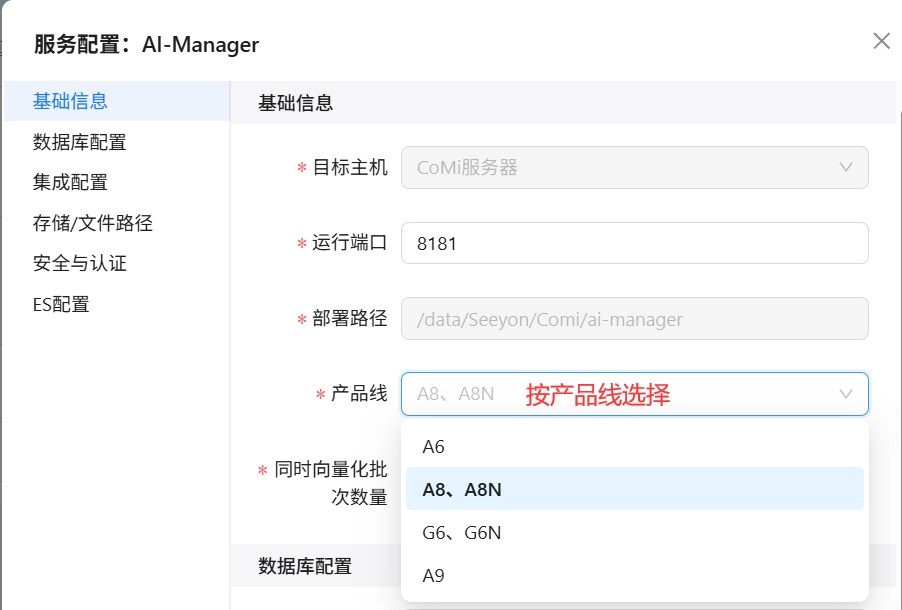
AI-Manager基础信息:
- 目标主机: 指定 AI-Manager 服务的部署目标服务器。
- 运行端口: 默认 8181,用于对外提供管理接口服务。
- 部署路径: 默认路径为
/data/Seeyon/Comi/ai-manager,建议保持默认,用于存放程序包、日志及配置文件。 - 产品线: 根据实际协同 OA 版本选择 A6、A8/A8N、G6/G6N 或 A9(云原生产品线),该项决定初始化 SQL 脚本及预置智能体模板的加载路径。
- 同时向量化批次数量: 设置批量调用Embedding模型数量,大部分场景保持默认50,如使用阿里百炼text-embedding限流平台,需要改成10。
AI-Manager数据库配置
AI-Manager 依赖独立数据库,需新建一个空库,并确保数据库服务处于可用状态,详细要求见 【CoMi数据库准备】 章节。
重装场景:如打算重装,需要清空原来AI-Manager数据库中的全部表信息,避免重装时检测到表存在而安装失败。
- 数据库类型: 下拉框选择你的数据库,注意数据库有版本要求,详细要求见 【CoMi数据库准备】 章节。
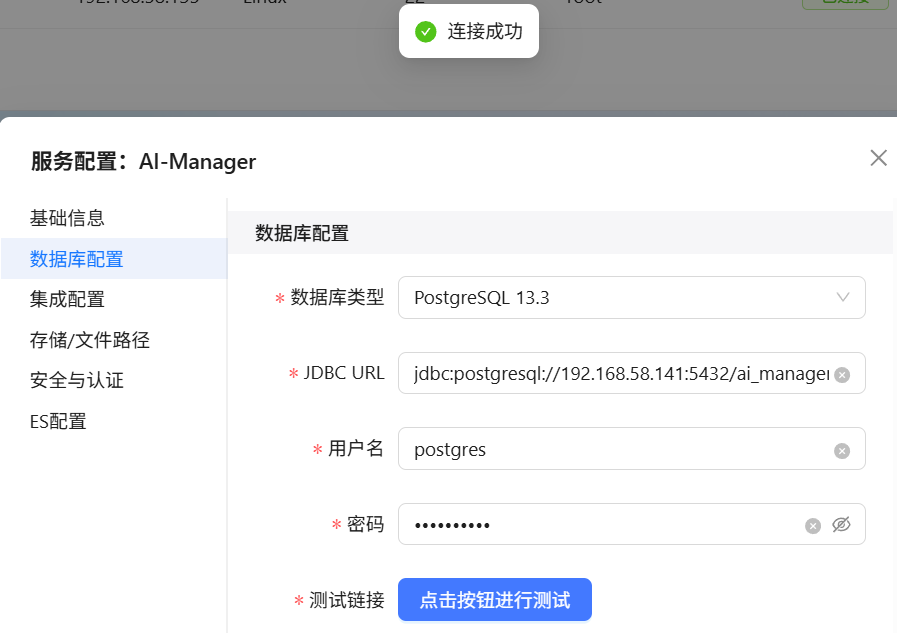
- JDBC URL: 工具会自动生成JDBC URL模板。请 手动修改 模板中的变量为实际信息。
- 数据库用户名/密码: 在工作台中填写具有建表权限的数据库账号;凭据仅从本机受保护配置提供,不写入文档或命令行。
- 表空间: oracle数据库以用户来区分连接的表空间,因此oracle数据库下comi-server和ai-manager不能使用同一个实例的同一个用户
- 测试连接: 务必点击 点击按钮进行测试 。只有测试成功后,才能继续下一步。
# 达梦连接url(示例)
jdbc:dm://10.3.4.206:5236/AIMANAGER
一般达梦账号与URL上面的名称一致,如上面URL示例,达梦账号应该是AIMANAGER

# 人大金仓连接url(示例):
jdbc:kingbase8://10.3.4.192:54321/AIMANAGER?clientEncoding=UTF-8

# Mysql连接url(示例)
jdbc:mysql://192.168.188.169:3306/ai_manager

# Oracle连接url(示例)
jdbc:oracle:thin:@127.0.0.1:1521:ai_manager

# SQLServer连接url(示例)
jdbc:sqlserver://127.0.0.1:1433;DatabaseName=ai_manager;maxStatements=0;SelectMethod=cursor;encrypt=false;trustServerCertificate=true

# Postgresql 和 海量(PostgreSQL兼容模式)连接url(示例)
jdbc:postgresql://127.0.0.1:5432/ai_manager
AI-Manager集成配置
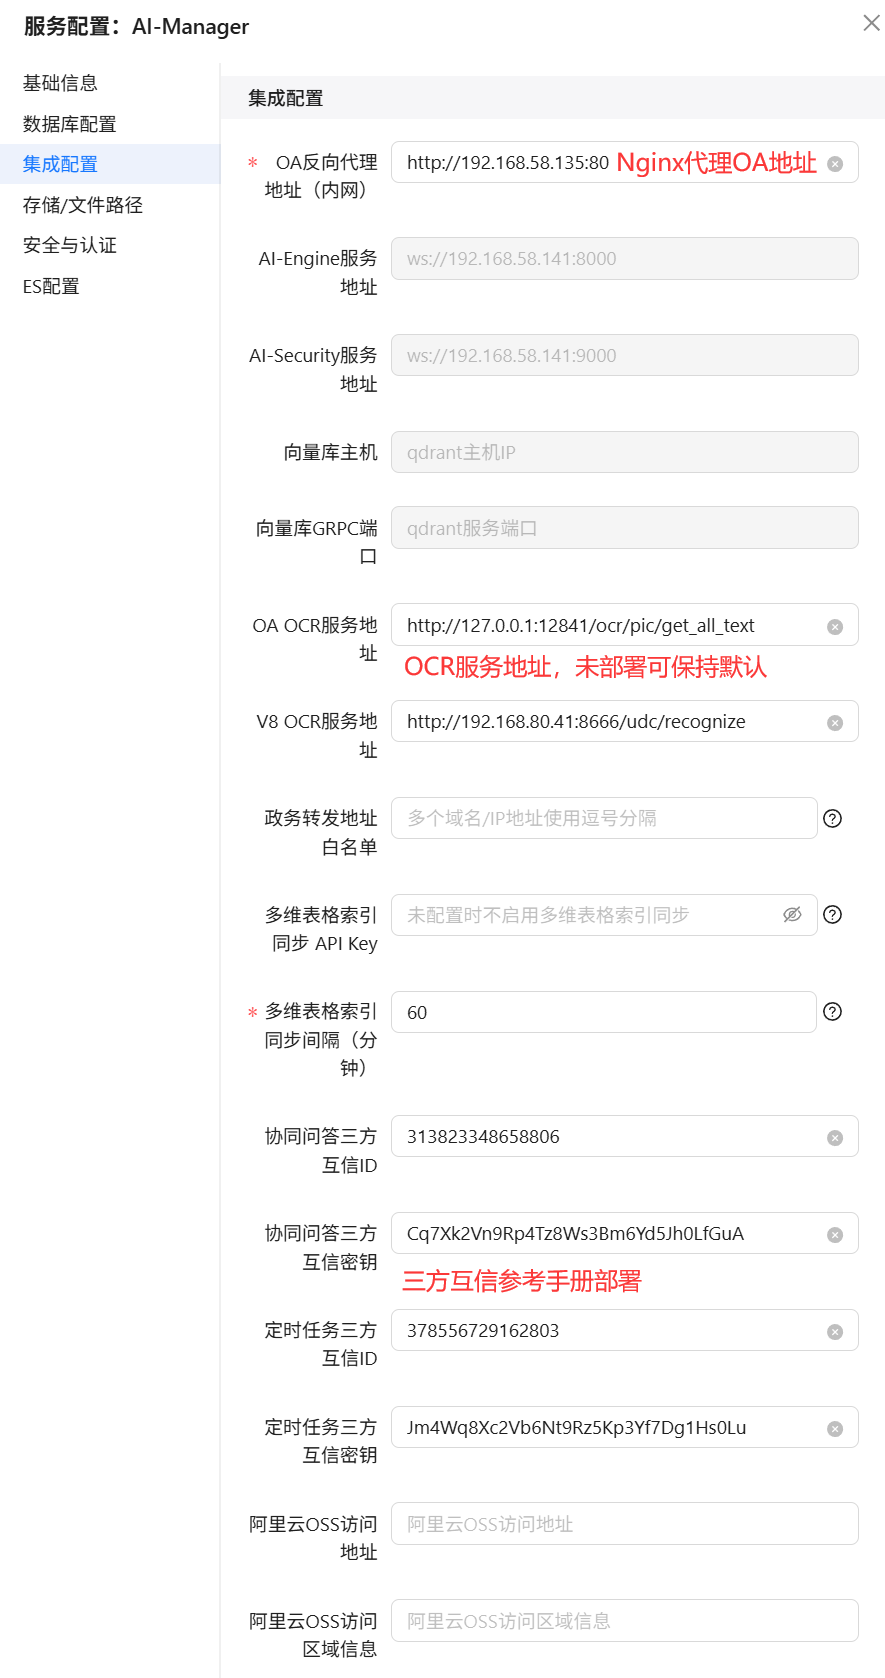
- 协同 OA 的反向代理地址: 必填项,填写 Nginx 反向代理协同 OA 的完整内网访问地址(通过NG能访问协同的http地址),示例如
http://192.168.188.168:80,该地址用于回调与授权验证。 - AI-Engine 服务地址、AI-Security 服务地址: 集中部署保持默认值,不可修改
- 向量库主机与 gRPC 端口: 会自动关联向量库信息,不可修改
- OA OCR 服务地址与 V8 OCR 服务地址: 为选填项,分别用于文本识别扩展,未部署OCR可保持默认值。OA OCR服务地址对应V5产品线(A6、A8、A8-N、G6、G6-N),并且OCR服务需要单独部署,具体详见OCR部署手册。
- 政务转发地址白名单: 默认保持空,仅有功能问题时,在研发指导下做调整
- 多维表格索引同步 API Key: 部署CoMi基础服务时无需填写,仅部署CoMi Table时需要,参数配置详见CoMi Table手册
- 多维表格索引同步间隔(分钟): 保持默认值即可
- 阿里云OSS访问地址/访问区域信息/默认存储桶名称/访问密钥ID/访问密钥: 默认保持空,仅涉及使用第三方文本内容处理工具(如法大大的合同审核)时在研发指导下做配置。
- 协同问答三方互信ID、协同问答三方互信密钥: 如需要使用协同知识问答则必须配置,建议部署时顺带做好配置,避免后期返工。协同三方互信配置涉及多步操作,详见下方 【协同问答三方互信】 小节 。
- 定时任务三方互信ID、定时任务三方互信密钥: 必须配置,影响CoMi所有定时任务执行。定时任务三方互信配置涉及多步操作,详见下方 【定时任务三方互信】 小节 。
AI-Manager配置协同问答三方互信第一步: 登录协同系统管理员-三方互信设置-新建一个三方互信:
- 名称自定义,建议取一个与产品有关的名称,如
Comi协同问答互信 - ID和密钥自动生成,将生成的ID和密钥拷贝到AI-Manager的协同问答三方互信ID和互信密钥里
- 回调地址必填,必须是
http://ai-manager服务IP:8181/ai-manager/knowledge/center/third/part/callback - 必须设置绑定IP,绑定IP对应:AI-Manager服务器IP
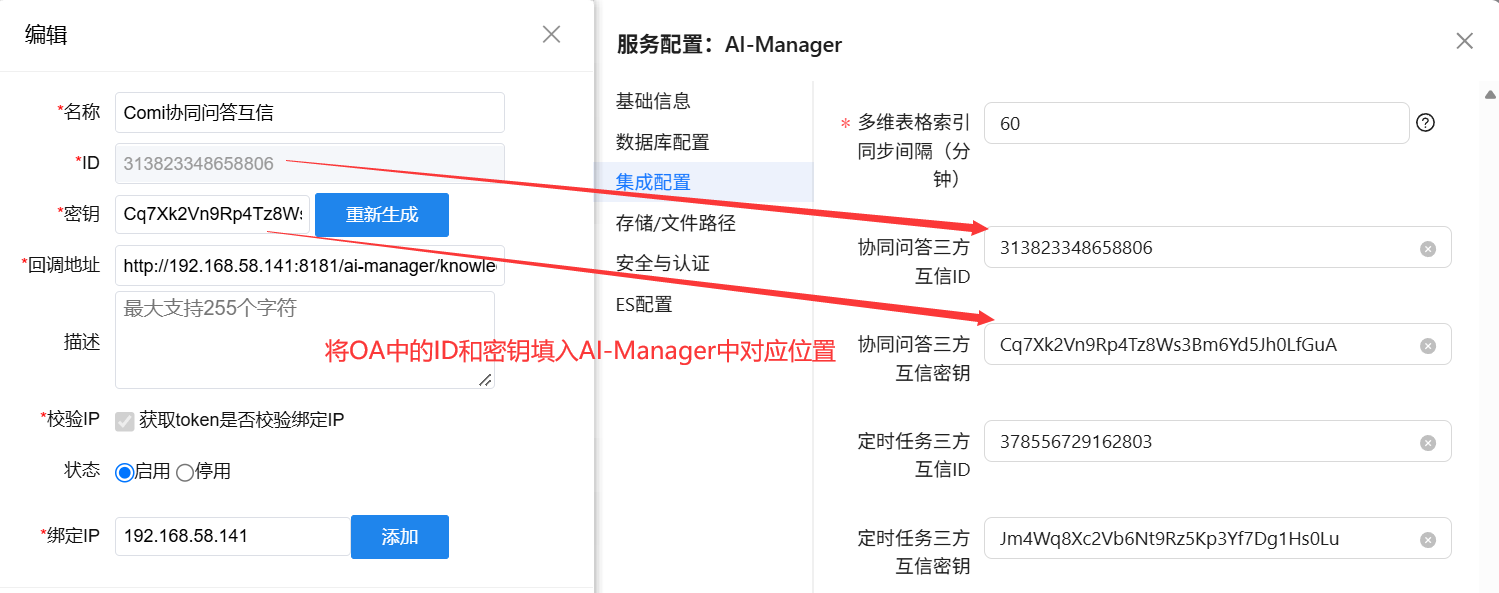
AI-Manager配置协同问答三方互信第二步: 到协同OA数据库中注册三方互信认证。
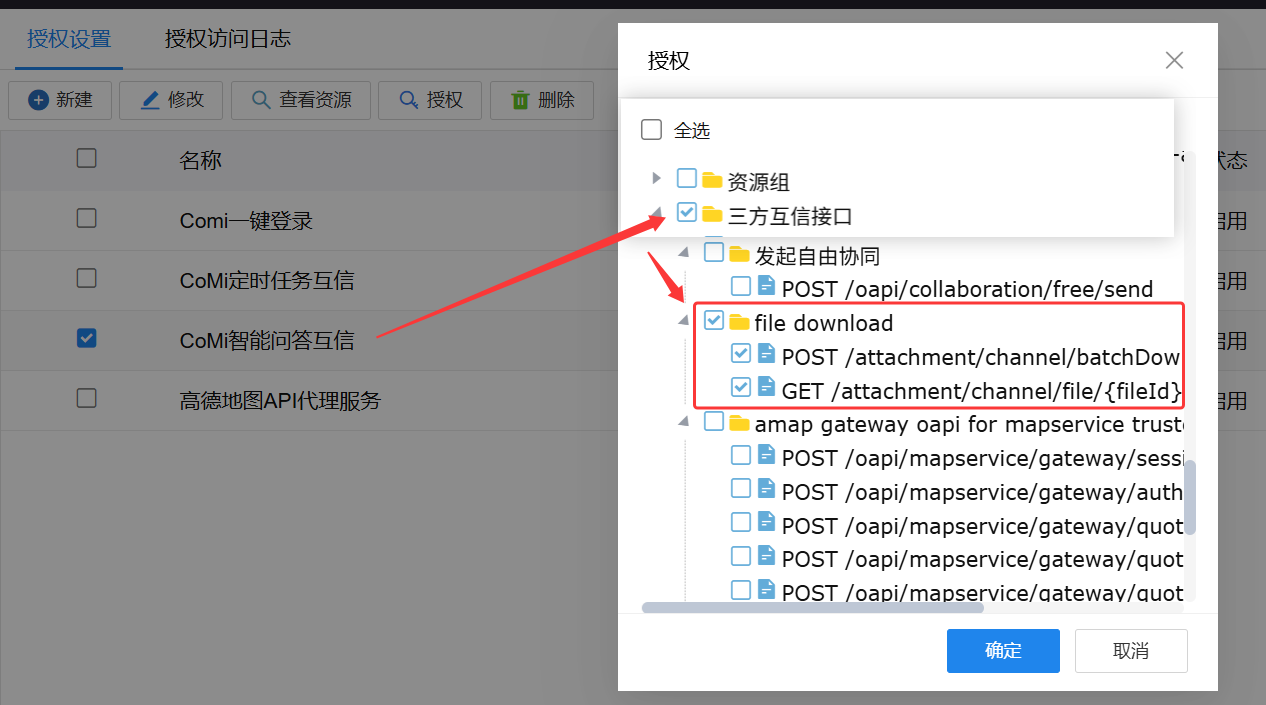
三方互信菜单下找到授权菜单,并确保“三方互信接口”下的两个接口处于勾选状态(未勾选则勾选保存),程序会自动向数据库写入SQL。
✓ POST /attachment/channel/batchDownload
✓ GET /attachment/channel/file/{fileId}
AI-Manager配置定时任务三方互信第一步: 登录协同系统管理员-三方互信设置-新建一个三方互信:
- 名称自定义,建议取一个与产品有关的名称,如
Comi定时任务互信 - ID和密钥自动生成,将生成的ID和密钥拷贝到AI-Manager的定时任务三方互信ID和互信密钥里
- 回调地址必填,必须是
http://ai-manager服务IP:8181/ai-manager/v5Trust/callback - 必须设置绑定IP,绑定IP对应:AI-Manager服务器IP
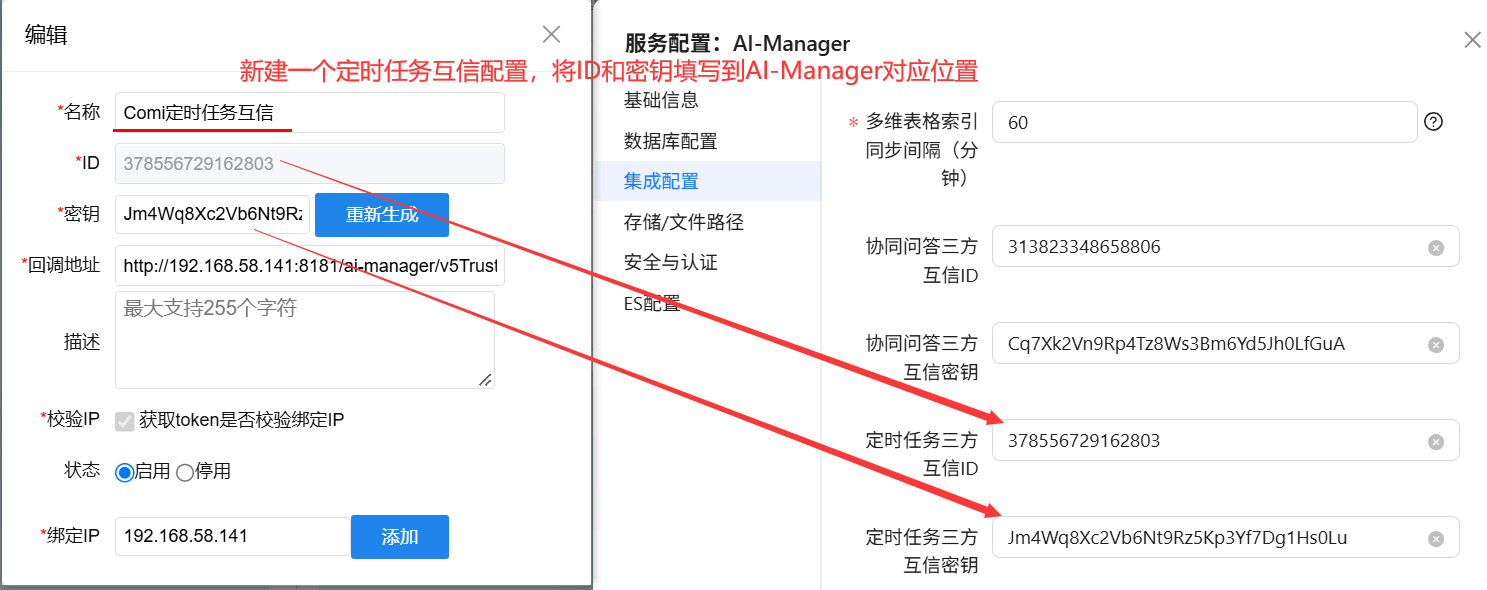
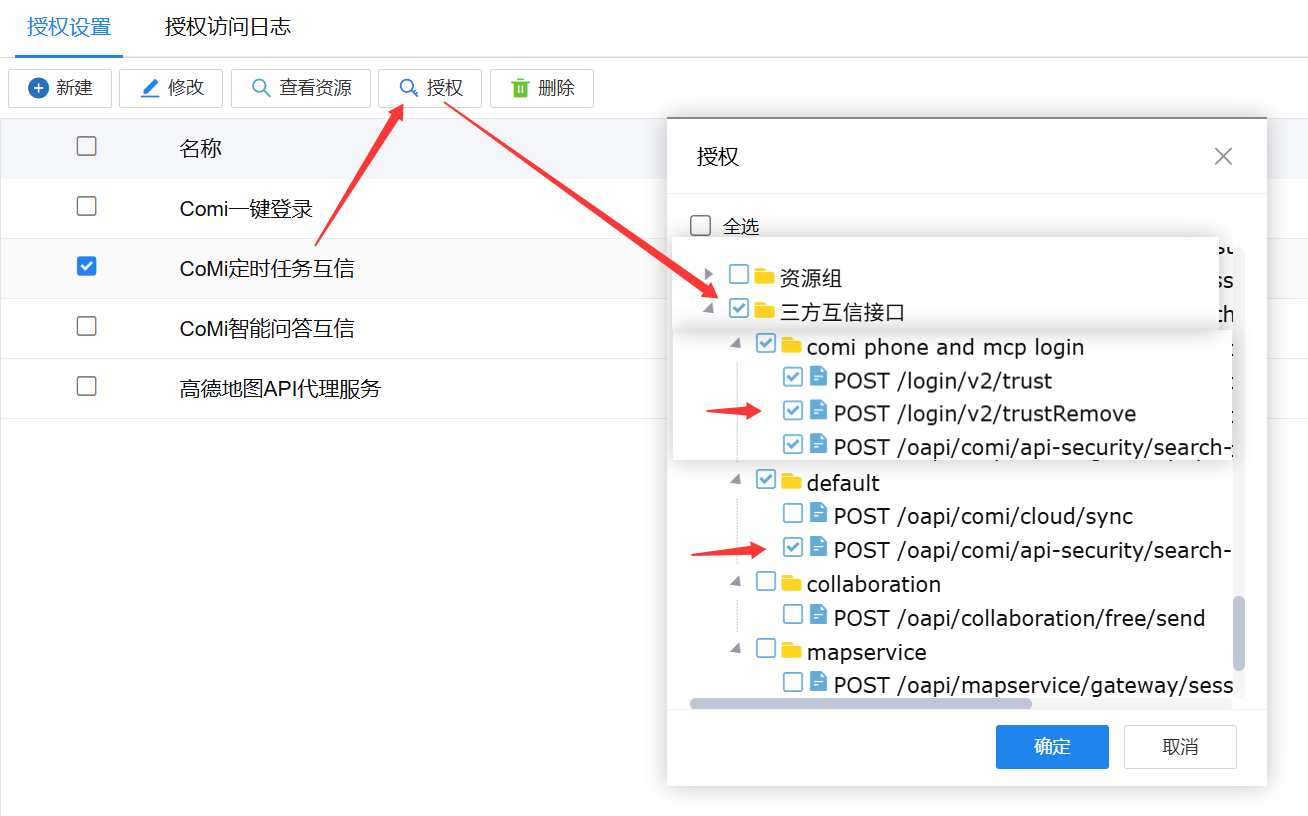
AI-Manager配置定时任务三方互信第二步: 到协同OA数据库中注册三方互信认证。
三方互信菜单下找到授权菜单,并确保“三方互信接口”下的如下几个接口处于勾选状态(未勾选则勾选保存),程序会自动向数据库写入SQL。
AI-Manager 文件路径 和 ES配置:
- 文件存储路径: 默认
/data/Seeyon/Comi/ai-manager/file,无特殊要求可不做修改 - ES地址: 对应 ElasticSearch向量库配置 ,配置成
http://elasticSearch服务IP:9200其中9200默认是ES的http运行端口 - ES 认证用户名/密码: 对应前面 Elasticsearch 配置 中的 用户名和密码,通常在Elasticsearch设置保存后会自动回填到AI-Manager,如未回填请手工配置。
# ai-document-parse文档解析服务
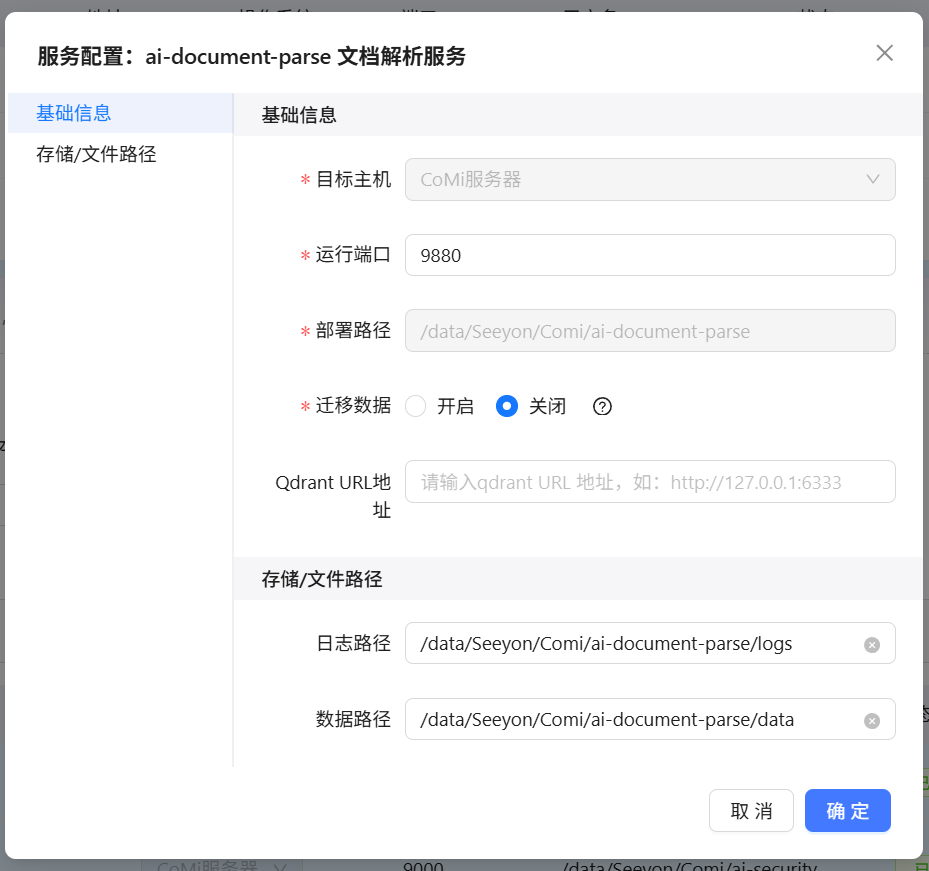
配置说明:
- 目标主机:选择文档解析服务的部署服务器,需要与AI-Manager部署在一起。
- 运行端口:默认为
9880。 - 部署路径:默认为
/data/Seeyon/Comi/ai-document-parse,建议保持默认。 - 迁移数据: 全新安装场景保持默认关闭,仅CoMi2.0.x升级场景需要开启,将Qdrant向量数据迁移到ElasticSearch向量库
- Qdrant URL地址: 全新安装场景不用填写,仅CoMi2.0.x老版本客户升级到CoMi新版本才需要配置
- 日志路径:默认为
logs,即部署路径下的logs文件夹。通常保持默认配置即可,如遇端口冲突或路径问题再行调整 。
# CoMi Server服务配置
CoMi 移动端服务,为App和 PC门户提供数据接口服务。如果需使用 CoMi 独立的移动端 APP,则必须部署此服务。
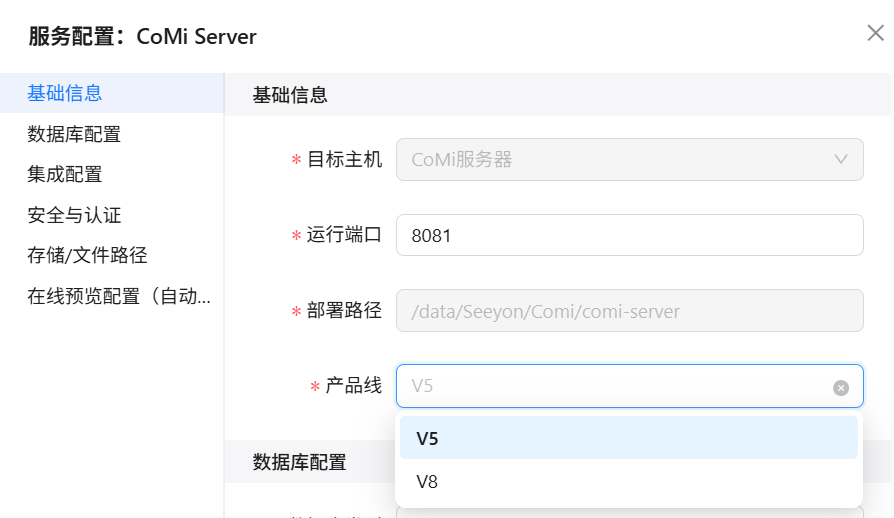
CoMi Server基础信息:
- 目标主机:指定 CoMi Server 服务部署的目标服务器。必填,升级时不可修改。
- 运行端口:服务监听端口,默认 8081。必填,升级时不可修改。
- 部署路径:服务安装目录,默认
/data/Seeyon/Comi/comi-server,建议保持默认。必填,升级时不可修改。 - 产品线: 必填,A6/A8/G6/A8N/G6N选择
V5,云原生新一代A9C选择V8。
CoMi Server数据库配置
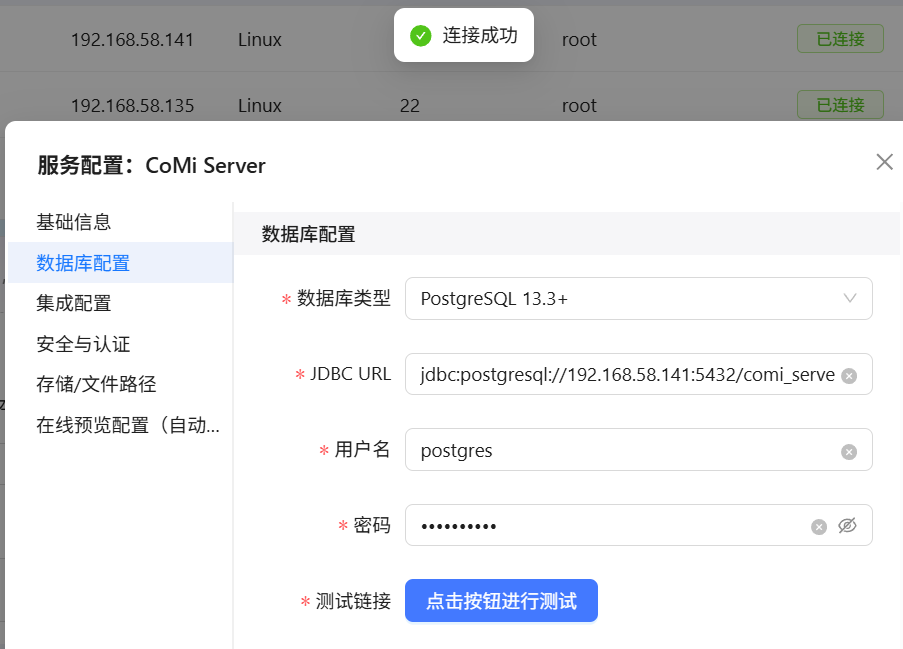
CoMi Server 依赖独立数据库,需新建一个空库,并确保数据库服务处于可用状态,详细要求见 【CoMi数据库准备】 章节。
重装场景:如打算重装,需要清空原来CoMi Server数据库中的全部表信息,避免重装时检测到表存在而安装失败。
- 数据库类型: 下拉框选择你的数据库,注意数据库有版本要求,详细要求见 【CoMi数据库准备】 章节。
- JDBC URL: 工具会自动生成JDBC URL模板。请 手动修改 模板中的变量为实际信息(见下方示例)。
- 数据库用户名/密码: 在工作台中填写具有建表权限的数据库账号;凭据仅从本机受保护配置提供,不写入文档或命令行。
- 表空间: oracle数据库以用户来区分连接的表空间,因此oracle数据库下comi-server和ai-manager不能使用同一个实例的同一个用户
- 测试连接: 务必点击 点击按钮进行测试 。只有测试成功后,才能继续下一步。
# 达梦连接url(示例)
jdbc:dm://10.3.4.206:5236/COMISERVER
一般达梦账号与URL上面的名称一致,如上面URL示例,达梦账号应该是COMISERVER

# 人大金仓连接url(示例):
jdbc:kingbase8://10.3.4.192:54321/COMISERVER?clientEncoding=UTF-8

# Mysql连接url(示例)
jdbc:mysql://192.168.188.169:3306/comi_server

# Oracle连接url(示例)
jdbc:oracle:thin:@127.0.0.1:1521:comi_server

# SQLServer连接url(示例)
jdbc:sqlserver://127.0.0.1:1433;DatabaseName=comi_server;maxStatements=0;SelectMethod=cursor;encrypt=false;trustServerCertificate=true

# Postgresql 和 海量(PostgreSQL兼容模式)连接url(示例)
jdbc:postgresql://127.0.0.1:5432/comi_server
CoMi Server集成配置
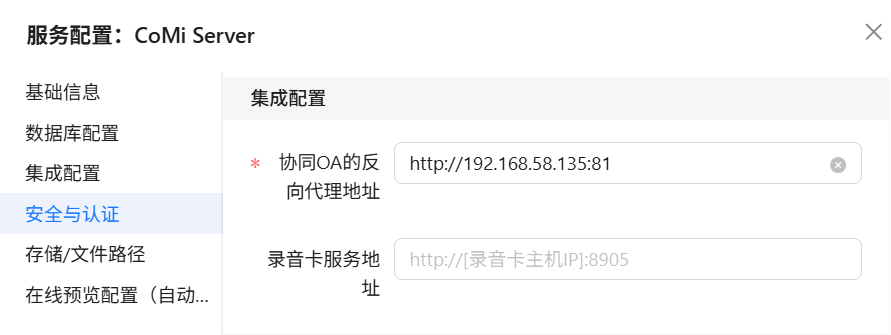
- 协同OA反向代理地址:必填项,填写 Nginx 反向代理协同 OA 的完整内网访问地址(通过NG能访问协同的http地址),示例如
http://192.168.188.168:80。 - 录音卡服务地址:默认不填写,仅部署配置录音卡时需要操作,具体详见录音卡部署维护手册。
CoMi Server安全与认证-三方互信
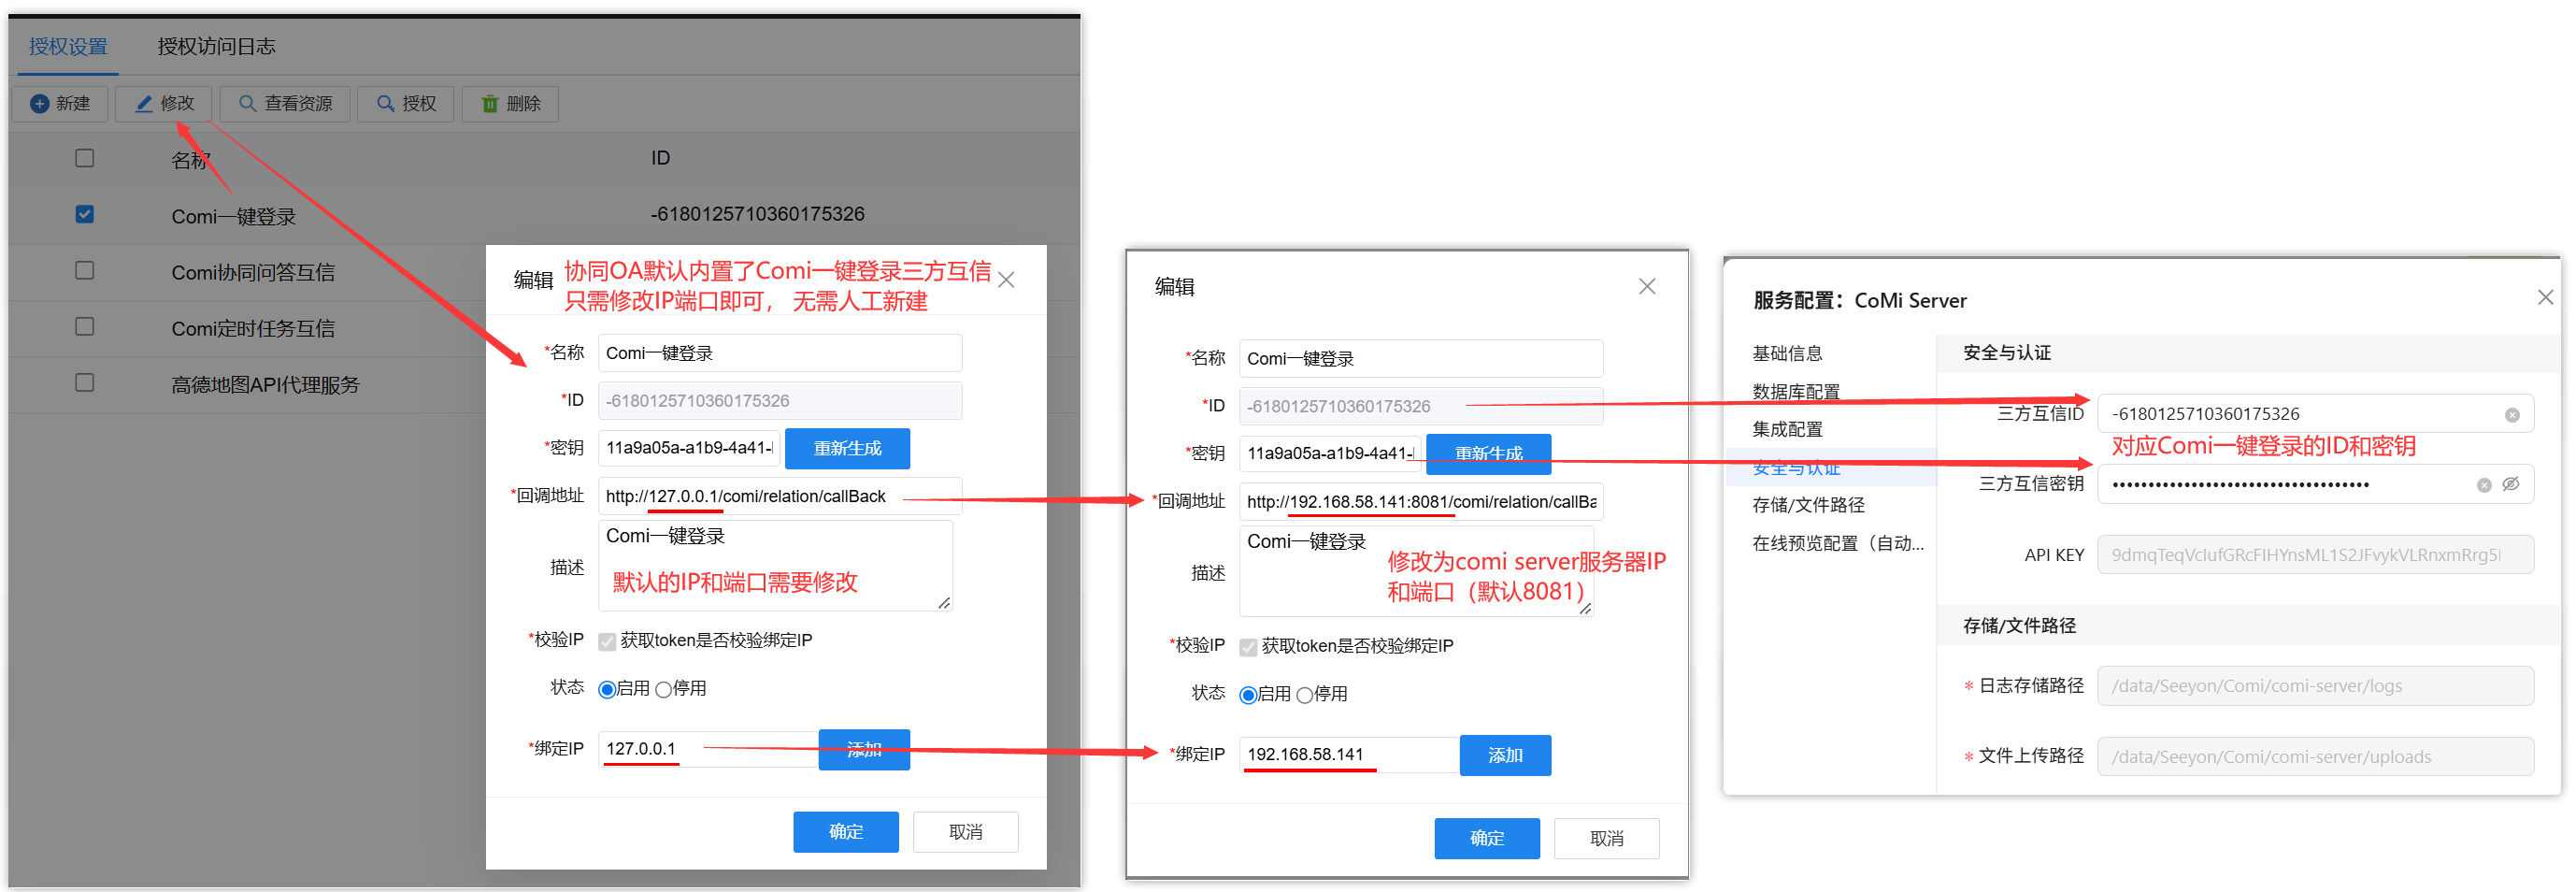
CoMi Server安全与认证章节的三方互信,需要到协同OA找到对应信息并配置,操作步骤如下:
1、协同OA 系统管理员→信息集成配置→三方互信访问授权→找到名为“Comi一键登录”的三方互信信息,此信息随OA产品内置,不要个人新增。(如不存在,需发支持单联系研发提供补齐)。
2、修改”Comi一键登录“这条三方互信信息,主要是将里面的127.0.0.1的配置修改成CoMi Server真实的IP和端口:
- 回调地址由原始值
http://127.0.1/comi/relation/callBack修改为http://CoMiServer服务器IP:8081/comi/relation/callBack(其中8081是CoMiServer默认运行端口,如修改了端口需自行调整) - 绑定IP由原始值
127.0.1修改为CoMiServer服务器IP(配置示例见下方截图)
3、将”Comi一键登录“里面的ID完整复制到CoMi Server三方互信ID上,将密钥完整复制到CoMi Server三方互信密钥上
以上几步参考如下截图示例:
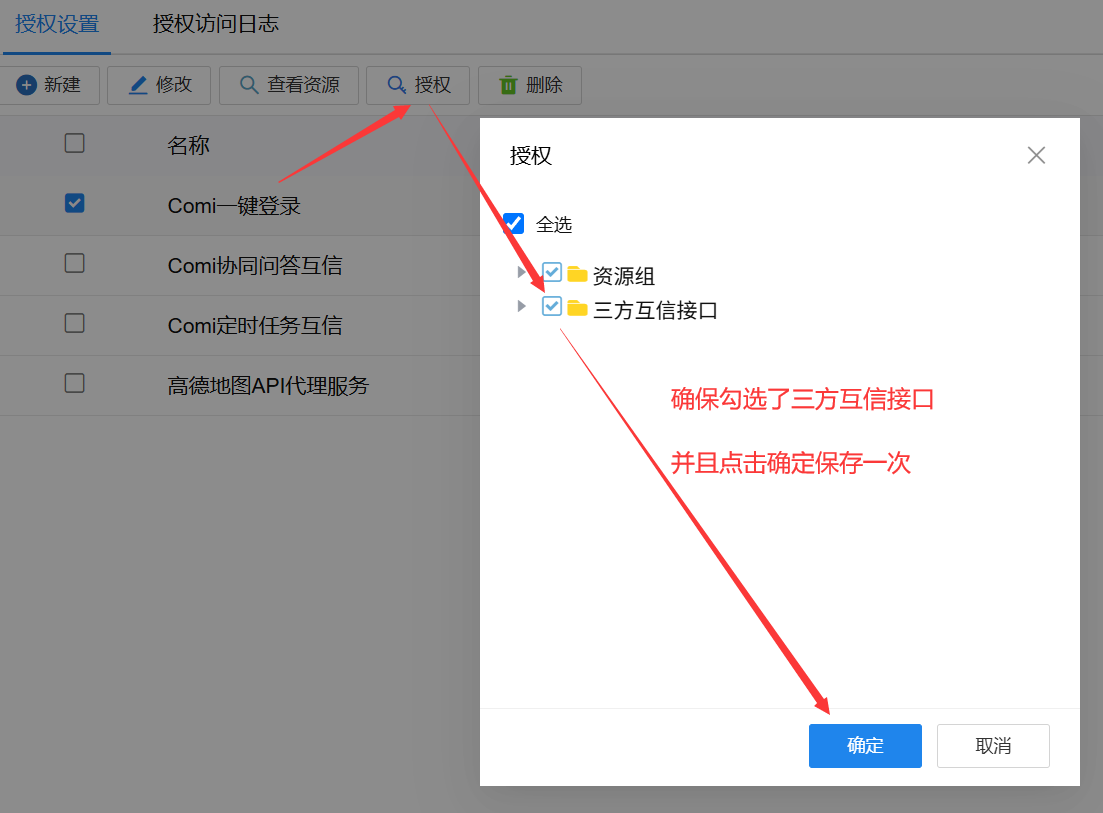
4、检查”Comi一键登录“是否生效:勾选”Comi一键登录“后点击授权按钮,确保系统已默认勾选三方互信接口,未勾选则执行勾选并保存:
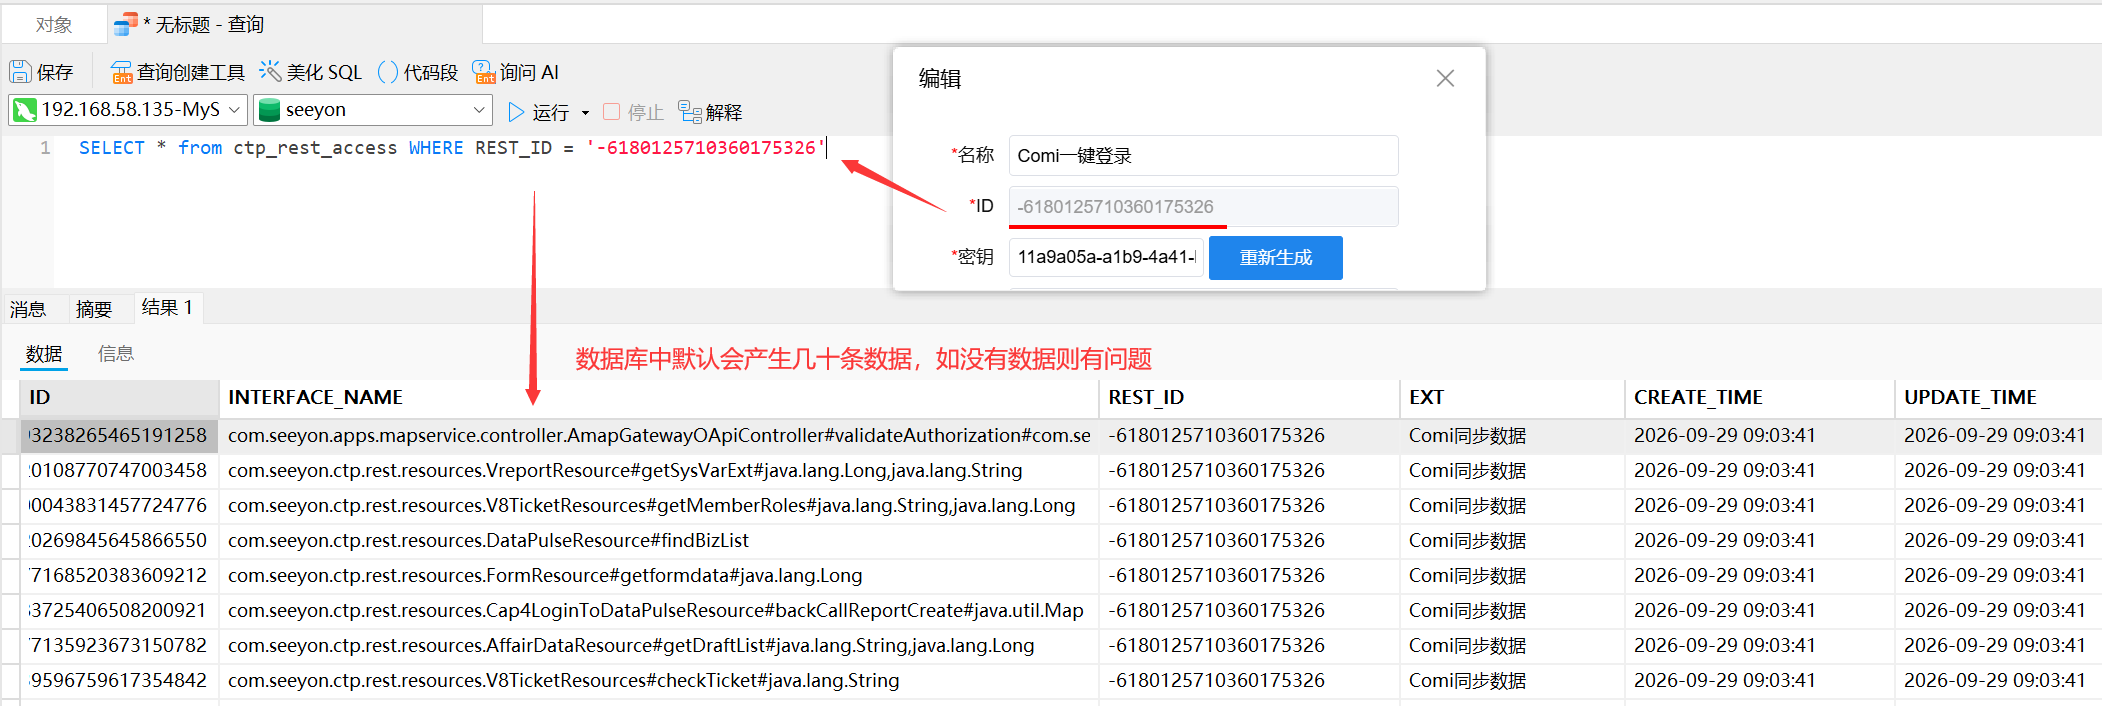
5、到协同OA数据库执行SQL查询 SELECT * from ctp_rest_access WHERE REST_ID = 'Comi一键登录的ID'; 检查是否有数据,如有数据则说明正常:
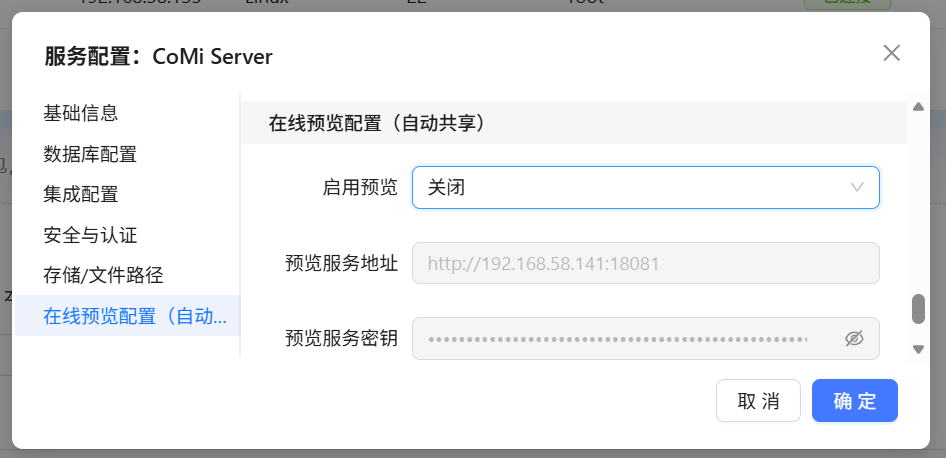
CoMi Server在线预览配置(自动共享):
启用预览: CoMi基础服务不需要此服务,建议默认关闭,仅使用CoMi智能表格功能时需要开启,详见CoMi Table手册
预览服务地址: 不可修改,由配置自动生成
预览服务密钥: 不可修改,由配置自动生成
# 外部依赖与集成配置 (Nginx)
本配置仅适用于V5的Nginx配置!如项目是V8新一代云原生请关闭“自动注入配置”。
在此卡片中,您需要为所有服务配置统一的反向代理入口。
配置说明:
- 自动注入配置: 默认开启,开启后工具会根据配置信息自动寻找NG配置,并写入CoMi相关配置。如果找寻不匹配,工具不会做任何操作。
- Nginx服务器主机: 从“Nginx服务器主机”的下拉框中,选择一台已添加的主机作为Nginx服务器。
- Nginx主配置文件路径: 填写该服务器上维护协同OA的Nginx配置文件路径或conf目录的路径均兼容。
- 协同服务监听端口: 填写Nginx代理的端口,以便工具根据监听端口检查配置,提升自动注入准确率。
注:由工具自动写入Nginx配置功能自CoMi V2.0.2开始支持,当前CoMi最新版本也适用。

# 四、环境预检查
完成环境创建与规划后点击“下一步”按钮,进入环境预检查页面,工具将自动对所有目标服务器进行一次全面的环境“体检”,以提前发现潜在的部署风险。
注意:下一步按钮在页面底部右下角!
环境预检查功能说明:
- 自动检查:检查过程自动开始,界面上会以清单形式实时显示每个检查项的结果。
- 失败处理:若有检查项失败,请根据界面下方提供的解决方案建议进行修复,然后点击
[重新检查]按钮,直至所有项都通过。 - 强制通过:必须所有检查项的状态都变为“通过”(“警告”项可忽略),底部的“下一步”按钮才会被激活。

如遇“未通过”选项,需要分析原因并解决,如“核心依赖命令检查”不通过,需要参考“操作系统环境配置调整”章节在CoMi所在服务器执行相关依赖组件命令安装。

如遇到“Nginx连通性检查失败”的问题,则重点检查:
- 协同OA处于启动状态:安装过程中需要确保协同服务处于运行状态
- Nginx是否正确代理OA:通过浏览器访问HTTP的Nginx,需要确保能看到协同的登录页
- 上一步在AI-Manager中配置的Nginx HTTP地址是否正确

如“CPU核数检查”或“空闲内存检查”存在警告,需要及时做评估调整:POC环境资源有限可忽略警告;生产环境必须按照推荐准备合适的配置,如忽略警告,后续系统性能风险由项目组承担。

修改上一页的配置信息,点击“上一步”,上一步按钮在页面底部的左下角。
环境预检查通过后,点击“下一步”,下一步按钮在页面底部右下角。

# 五、自动化执行部署
预检查通过后,即可进入全自动化的部署执行阶段。
1、点击 [开始部署环境] 按钮,工具将自动进行服务的部署:

2、监控进度:部署过程无需人工干预。您可以通过界面左侧的 “部署进度时间线” 了解当前所处的阶段,并通过右侧的 “实时日志” 监控详细的执行情况 。

由于不同系统兼容性问题,输出可能出现乱码,此问题可忽略:

3、完成 [阶段四:服务启动与验证] ,能看到“安装任务执行成功”字样则表示自动部署完成,点击底部右下角的“完成部署”按钮进入看板页面。
(完成后进入环境看板,逐项核验服务状态与关键连接状态。)
异常说明:如遇到自动部署异常,需要分析异常服务的日志并解决后再重试,相关日志从服务器上提取,如未修改程序,日志默认存放于:
- 部署工具日志默认存放于
/data/comi-deployer-tools/Deployer-Tools-v3.0.0-linux-x86_64/logs - ai-engine日志默认存放于
/data/Seeyon/Comi/ai-engine/logs - ai-manager日志默认存放于
/data/Seeyon/Comi/ai-manager/logs - ai-security日志默认存放于
/data/Seeyon/Comi/ai-security/logs
【CoMi部署配置常见异常解决方案】 (opens new window) 提供了大量部署报错问题现象和解决方案,可根据现象做参照排查。

# 六、检查自动部署服务状态
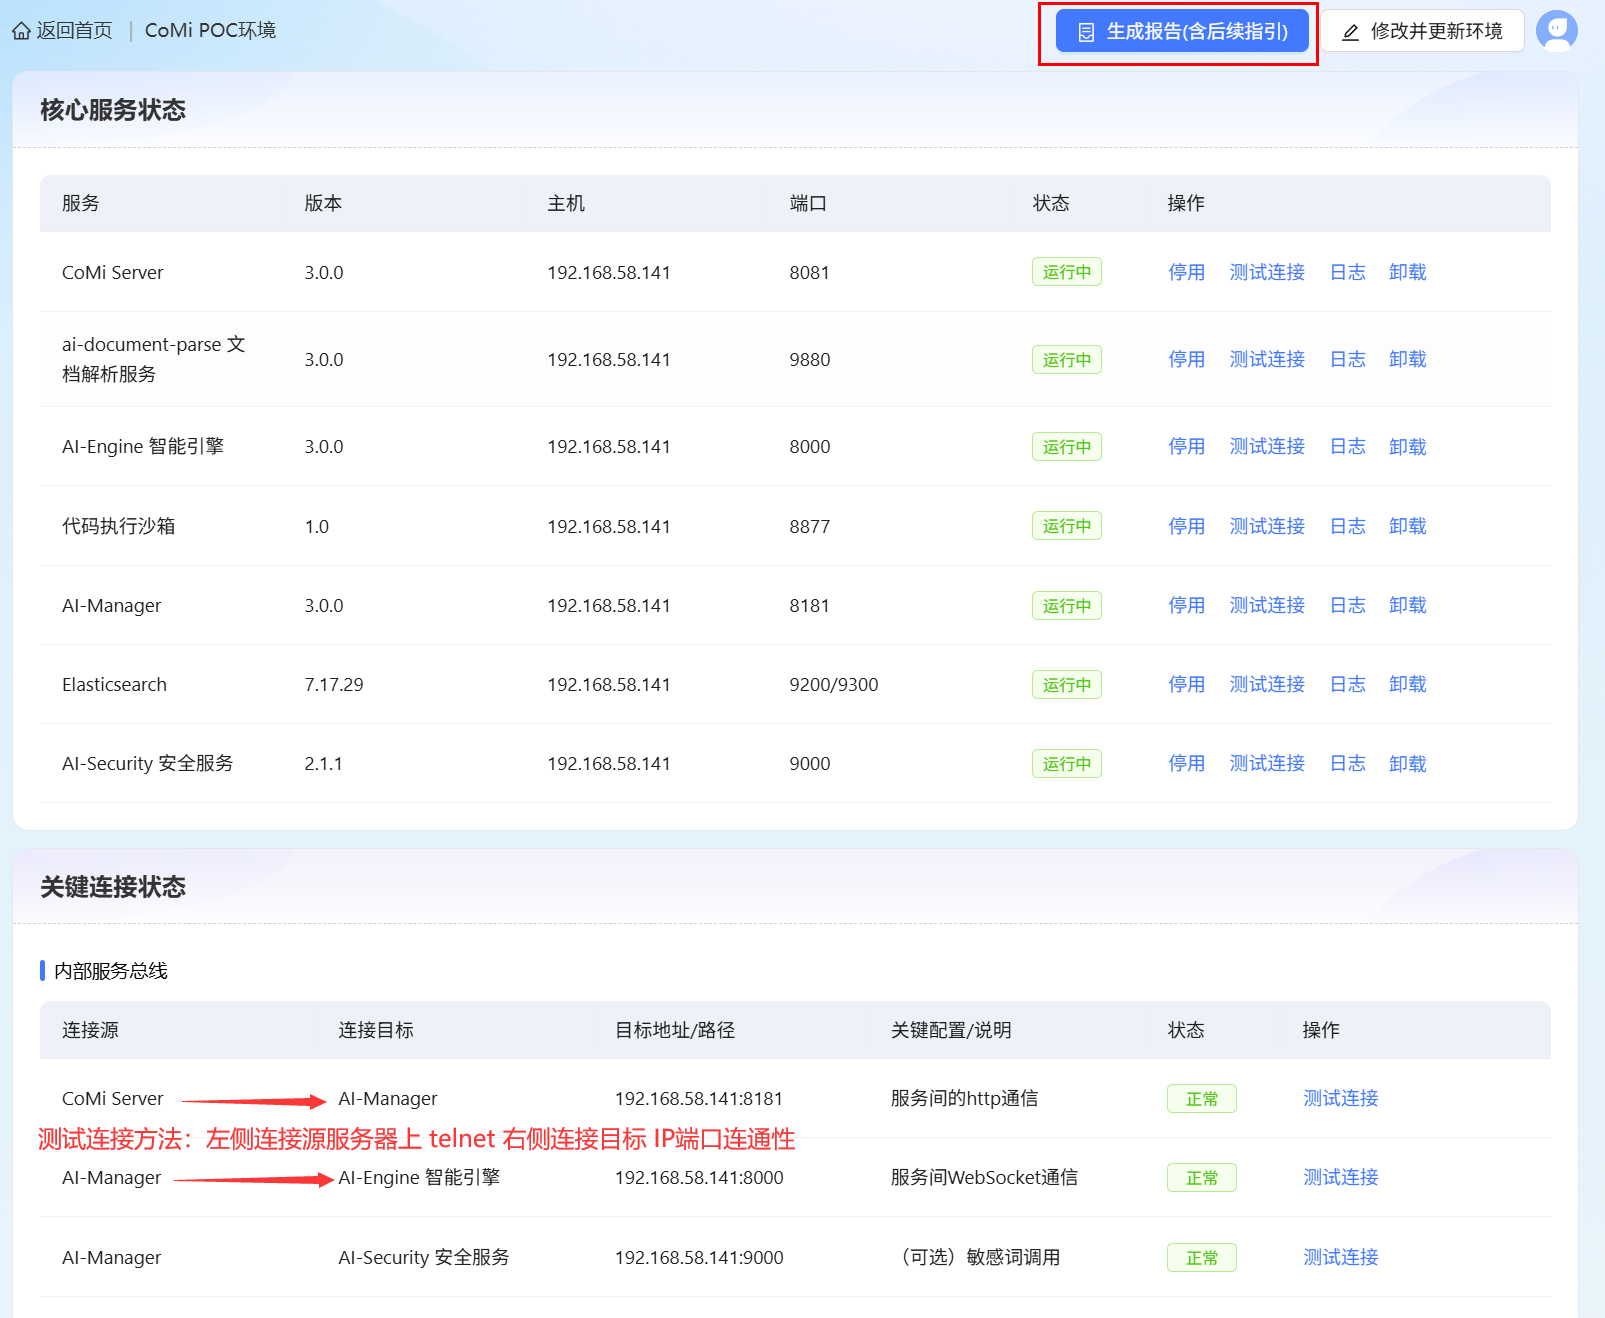
完成部署后,进入核心服务状态看板页面,确保所有服务处于运行中,并且关键连接状态正常。
至此工具自动化部署CoMi程序完成,下一步还需要参考后续章节进行其它重要配置!
在核心服务状态面板页面,可以点击“生成报告”下载部署报告,报告中还有后续重要配置的操作说明。
# 工具部署后其它重要配置
工具部署CoMi核心服务之后,还需要做其它重要配置,才能在协同中使用。
# 一、Nginx增加CoMi配置(必须)
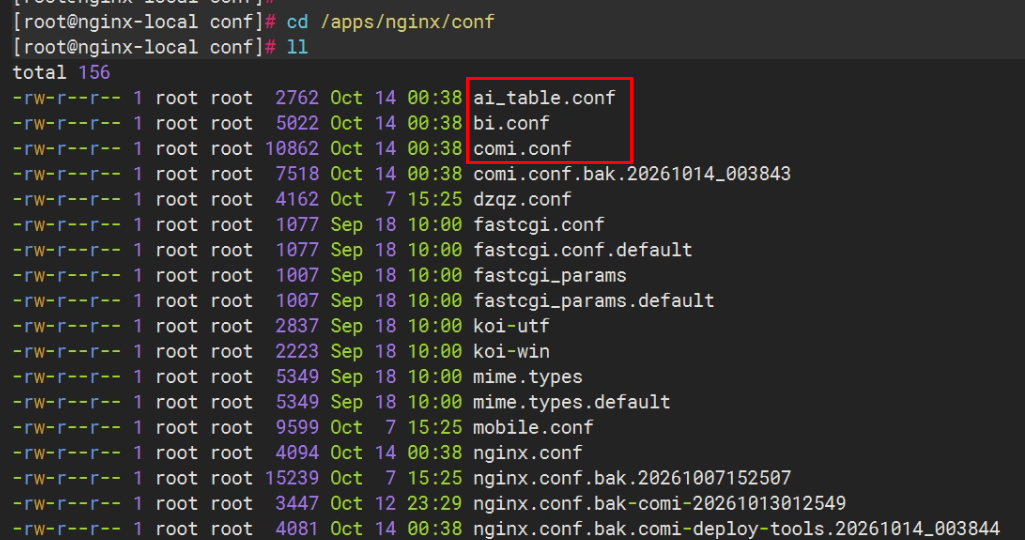
如使用CoMi部署工具部署时开启了外部依赖与集成配置,并且设置了正确的Nginx服务器,则CoMi工具会自动向Nginx写入配置。如参考本章节操作发现Nginx配置内容已经写入,则可以跳过本章节。
如发现近期Nginx配置文件夹生成了comi相关的conf配置,则说明CoMi部署工具已经自动写入,如没有生成则必须参考手册 《CoMi Nginx安装和配置(V5产品线) (opens new window)》 进行部署配置!
# 二、协同配置CoMi并启动
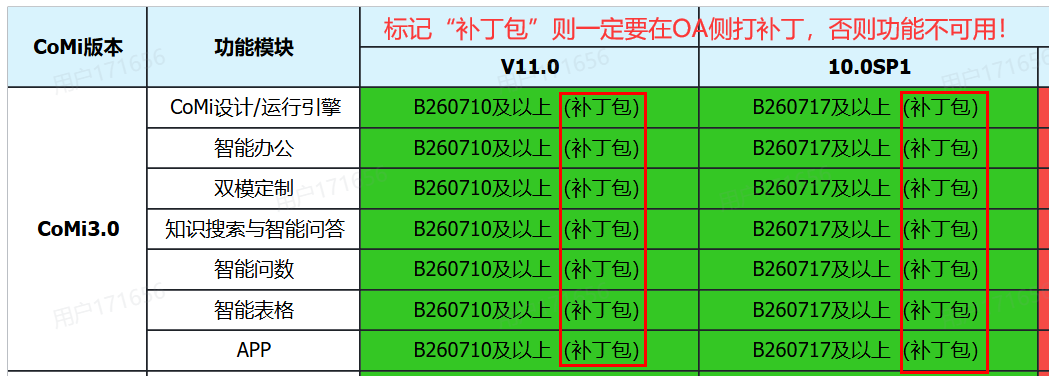
1、历史协同OA版本集成CoMi可能需要打补丁,具体参考【CoMi和协同对应关系表 (opens new window)】里面的说明,补丁包从CoMi安装部署云盘上面自取:
2、完成Nginx相关配置后,确保协同OA处于启动状态,然后通过浏览器访问Nginx代理地址检查能否访问协同登录页面。
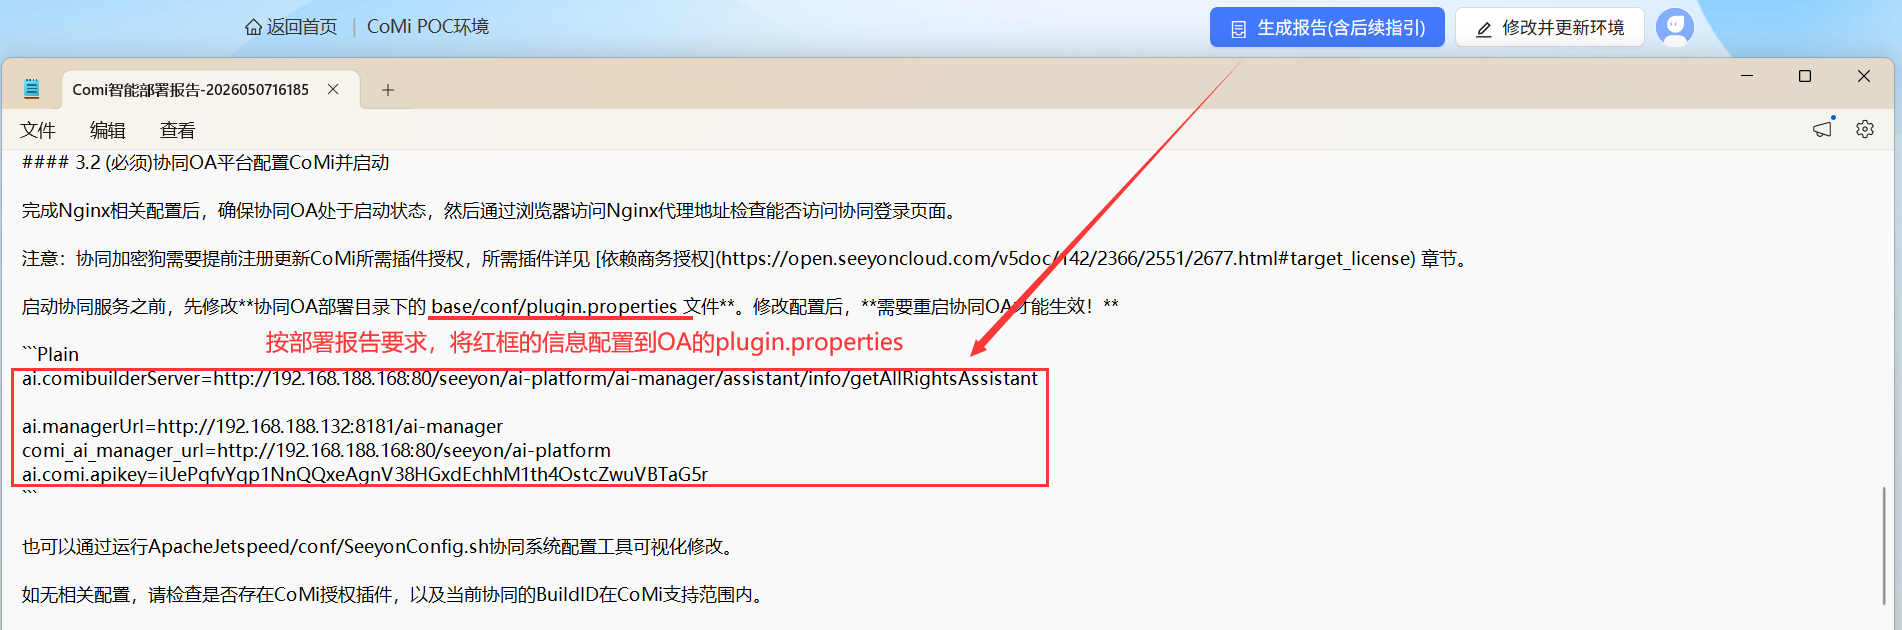
启动协同服务之前,先修改协同OA部署目录下的 base/conf/plugin.properties 文件(若目录下没有 plugin.properties 就创建这个名字的文件再配置)。修改配置后,需要重启协同OA才能生效!
从部署完成页下载的「部署报告」中获取实际参数配置(以下为根据《Comi智能部署报告》提炼的标准配置格式示例):
# CoMi 服务集成配置(参数值来源于部署报告)
ai.comibuilderServer=http://<Nginx_IP>:<Nginx_Port>/seeyon/ai-platform/ai-manager/assistant/info/getAllRightsAssistant

ai.managerUrl=http://<AI_Manager_IP>:8181/ai-manager
comi_ai_manager_url=http://<Nginx_IP>:<Nginx_Port>/seeyon/ai-platform
ai.comi.apikey=<从部署报告中获取填入实际API_Key>
补充说明与运维指引:
- 可视化修改:也可以通过运行协同目录下的 ApacheJetspeed/conf/SeeyonConfig.sh 系统配置工具进行可视化修改;
- 插件与版本核对:如无相关配置项,请检查协同加密狗是否已注册更新 CoMi 授权插件,以及当前协同的 BuildID 是否在 CoMi 支持范围内;
- API Key 一致性:ai.comi.apikey 必须与部署工具生成的部署报告中的 API Key 完全保持一致;敏感凭据由管理员在本地受控环境中填写,切勿泄露或记录在公开截图中。
3、配置完成后,需要重启协同OA才能生效!

注意:协同加密狗需要提前注册更新CoMi所需插件授权:

再次提醒:打补丁+配置完成后,需要重启协同OA才能生效!
# 三、协同后台访问CoMiBuilder
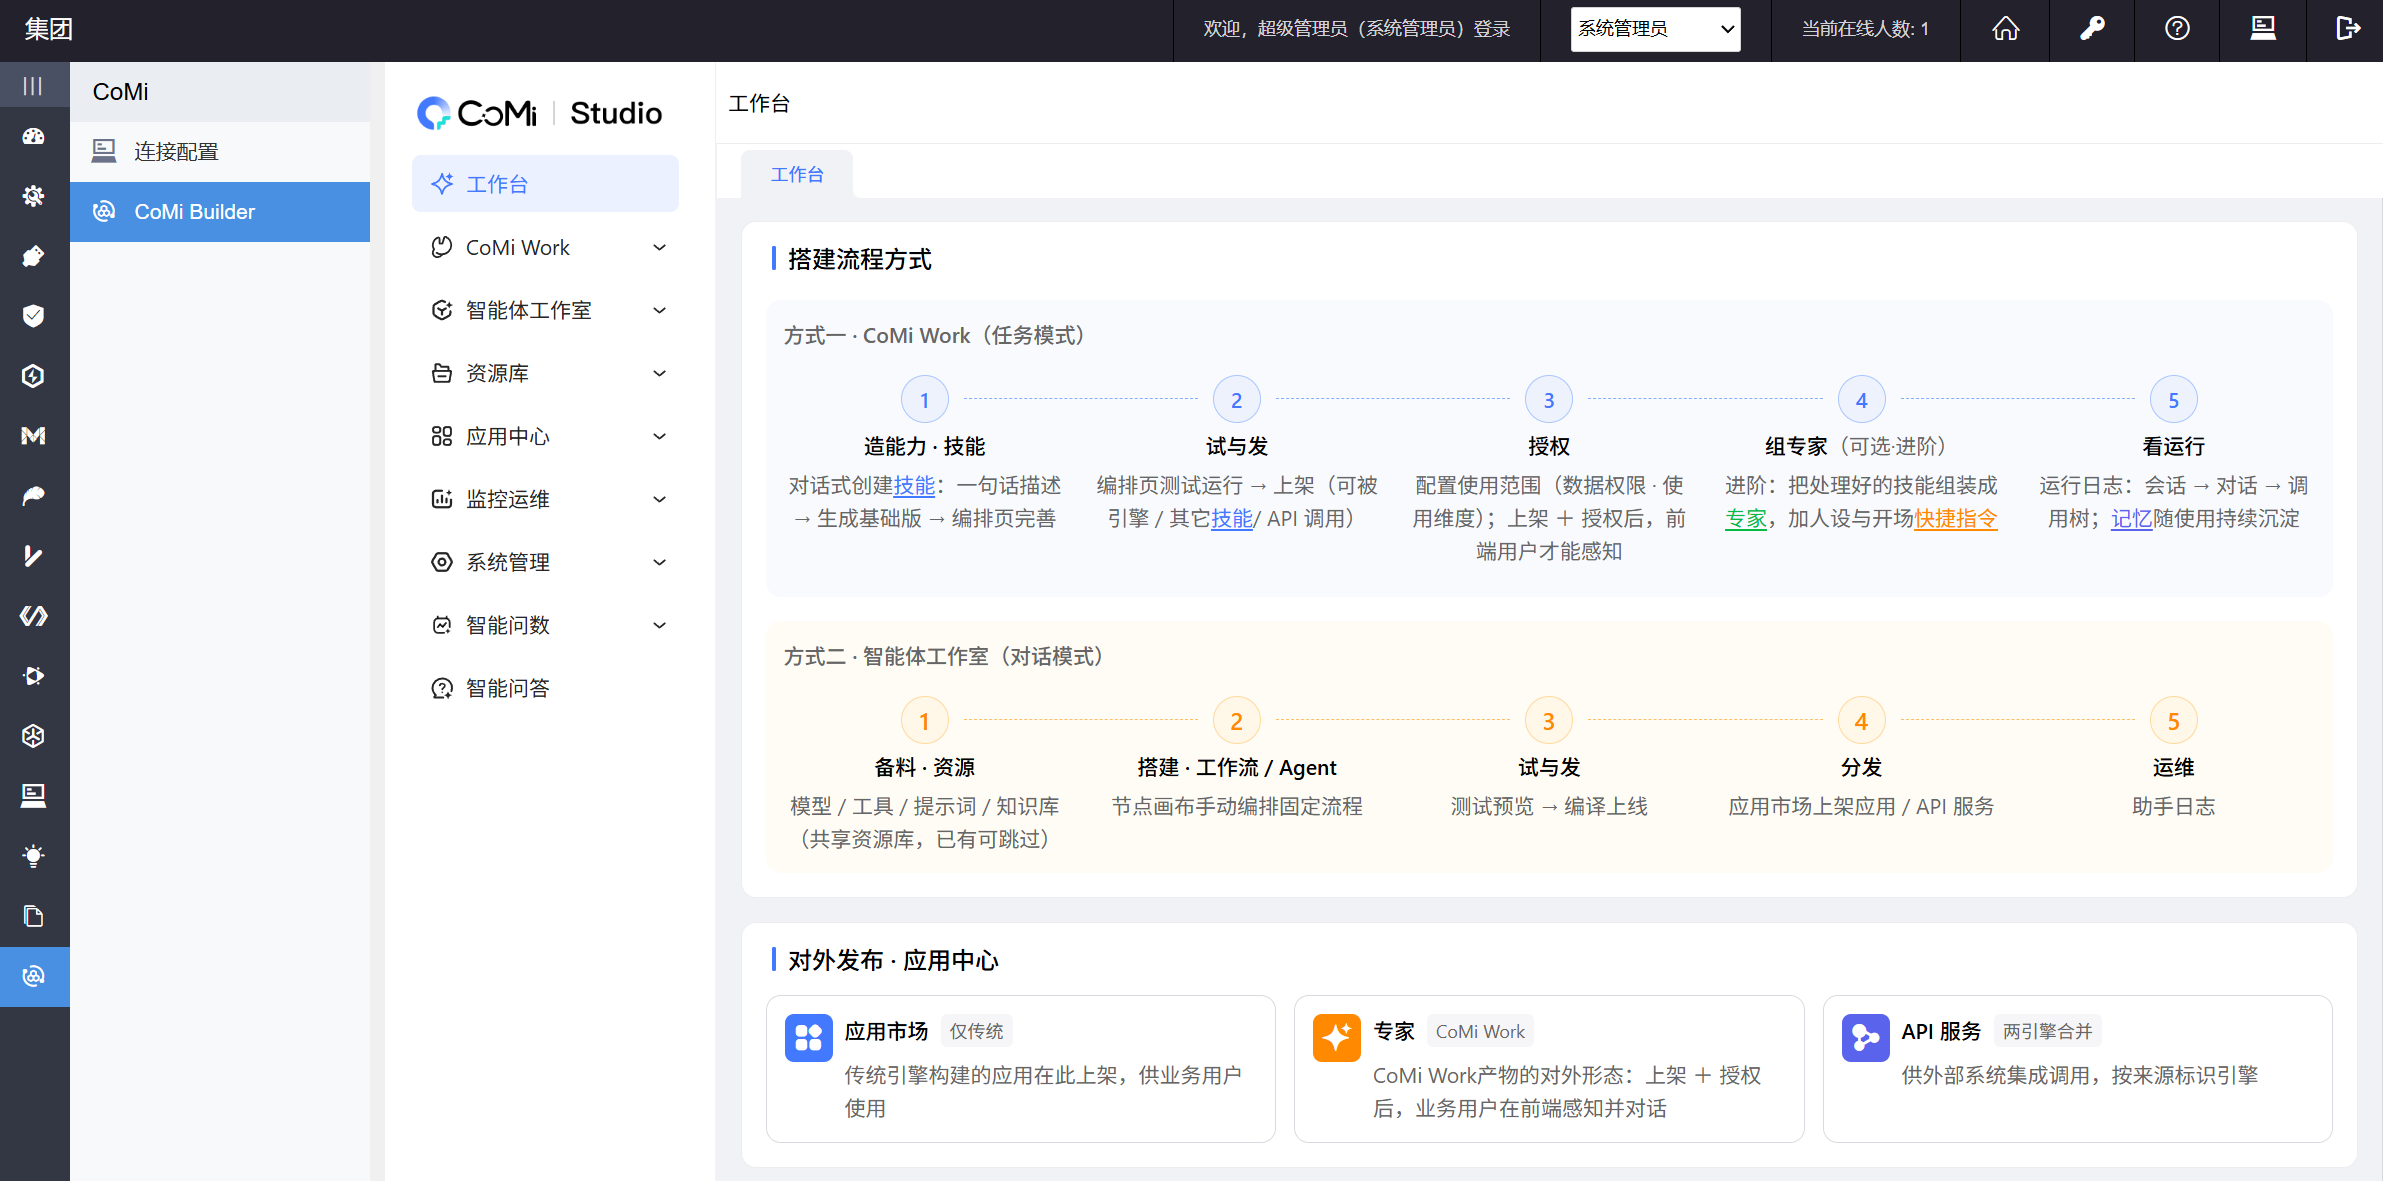
以上完成后,通过Nginx地址访问协同 → 系统管理员 → CoMi Builder菜单,如果看到如下界面则说明前期配置正常:
如果访问CoMi Builder异常,请参考《CoMi部署配置常见异常解决方案 (opens new window)》寻找根本原因修复!
# 四、协同CoMi后台新增模型
CoMi初始化配置依赖相关模型,需要到协同系统后台配置默认模型,详细配置方法详见《CoMi模型配置操作手册 (opens new window)》。
必须配置LLM模型和Embedding模型,并且设置成默认模型:
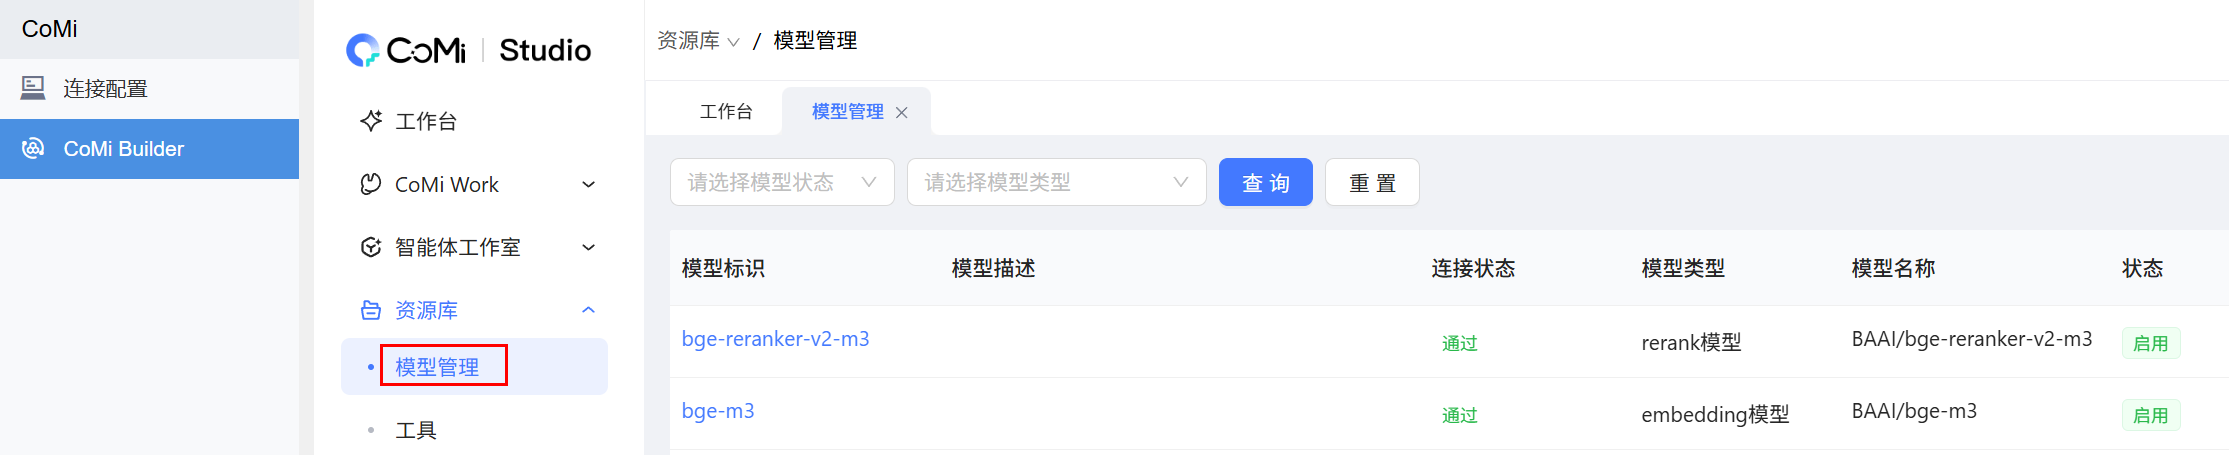
CoMi V3.0版本模型配置入口:系统管理员后台 → CoMi Builder菜单 → 资源库 → 模型管理。完整顺序:
- 先「接入模型维护」:左侧分类区「+」新建分类(如「公有云模型」)→ 右上「新增」在分类下添加接入模型条目(字段仅:模型名称=真实 model 名、模型类型 LLM/Embedding/ReRank、模型分类)。
- 「新增」建模型配置:模型标识只能英文/数字/中划线/下划线/点(不能含
/,如 SiliconFlow 的Qwen/Qwen3.8-27B标识可写Qwen3.8-27B);模型类型;接入模型为级联下拉(分类 > 模型条目);Base URL 取 /v1/xxx 前面的部分;API Key 由用户从本地受保护配置中填写,不在对话、手册或截图中记录。 - 保存后模型默认禁用:先点行内「测试」,连接状态变「通过」后,行尾「···」菜单里「启用」(未测试通过直接启用会提示"模型未测试通过,不能启用")。
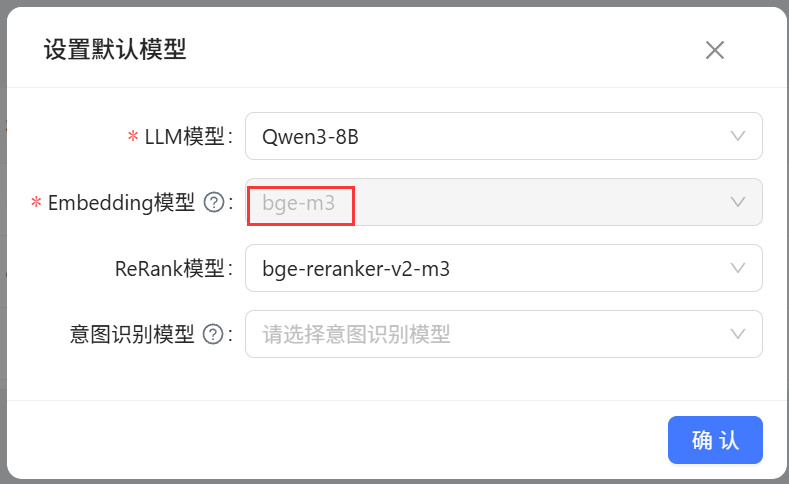
- 「设置默认模型」(列表右上):LLM模型(必须)、Embedding模型(必须,一旦配置不允许修改)、ReRank模型/意图识别模型(可选);连续两道确认弹窗(Embedding 不可改警示、替换原默认调用方警示)均选「是」。DB 验证:ai_manager 库
ai_model_info.default_status=1、status=1(启用)。


# 五、协同初始化CoMi应用
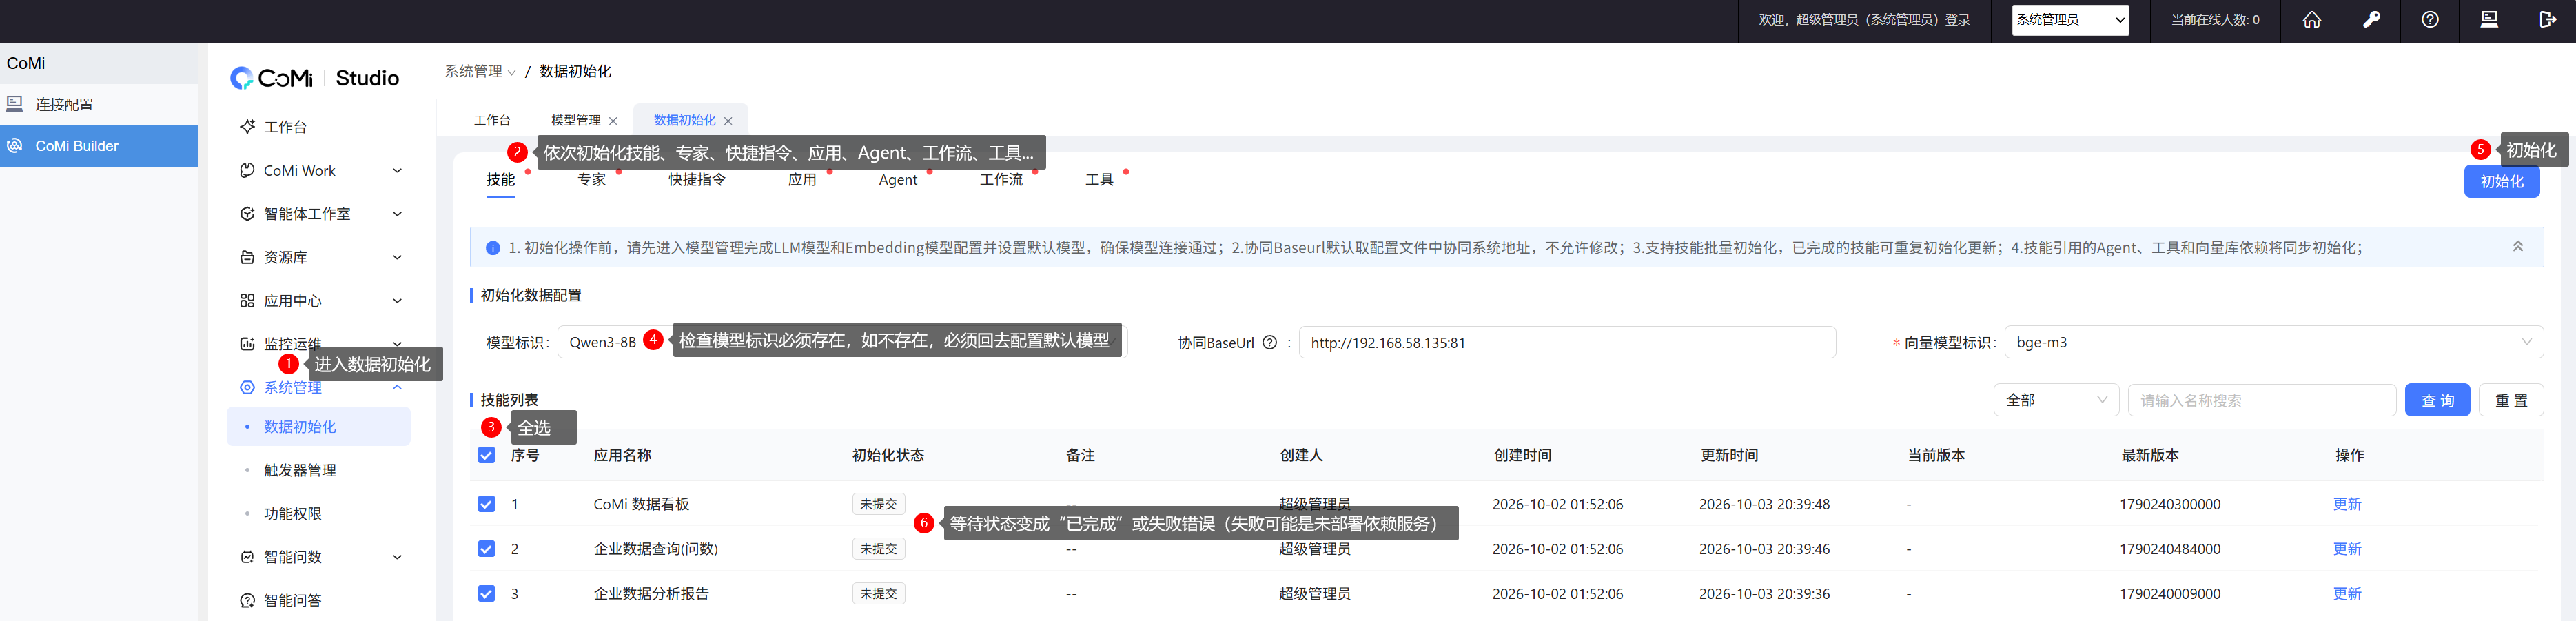
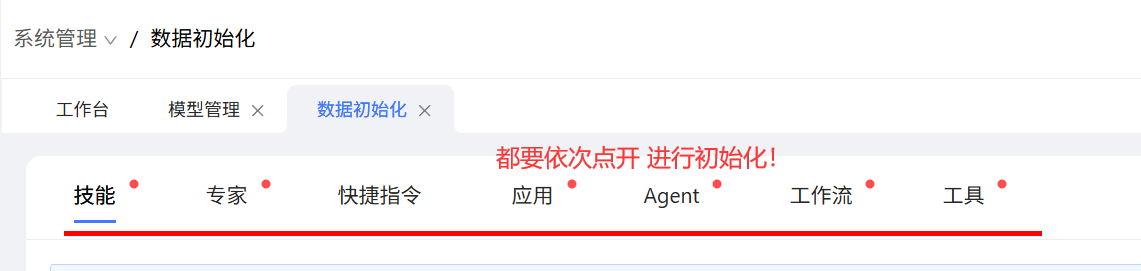
在上一步相关模型配置完成后,再进行应用初始化操作:系统管理员 → CoMiBuilder → 系统管理 → 进入数据初始化页面操作:
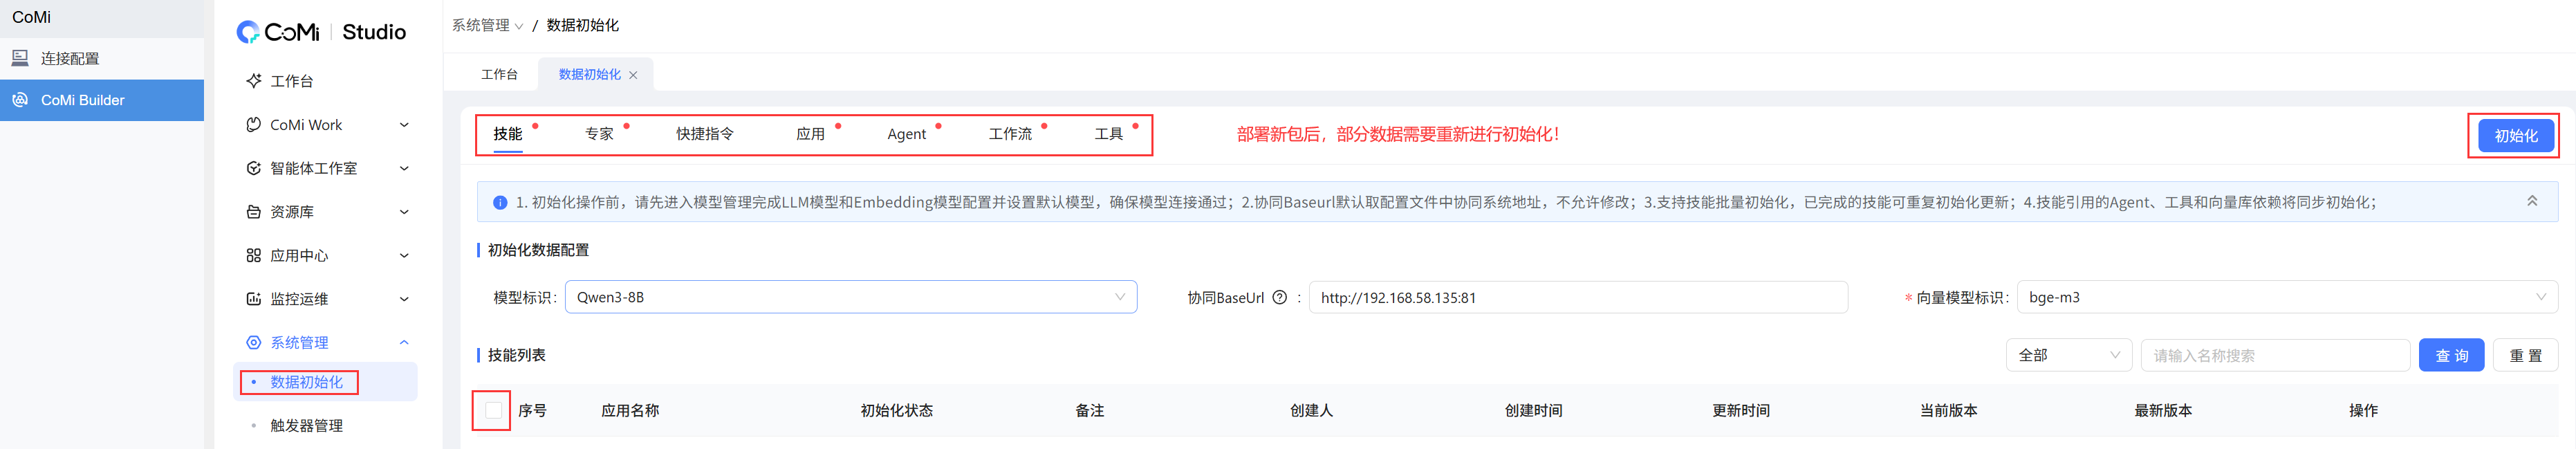
CoMi V3.0 数据初始化页共 7 个页签:技能 / 专家 / 快捷指令 / 应用 / Agent / 工作流 / 工具(红点=未初始化)。
每页操作:勾表头全选 → 右上「初始化」→ 覆盖确认「是」,部分应用初始化较慢。
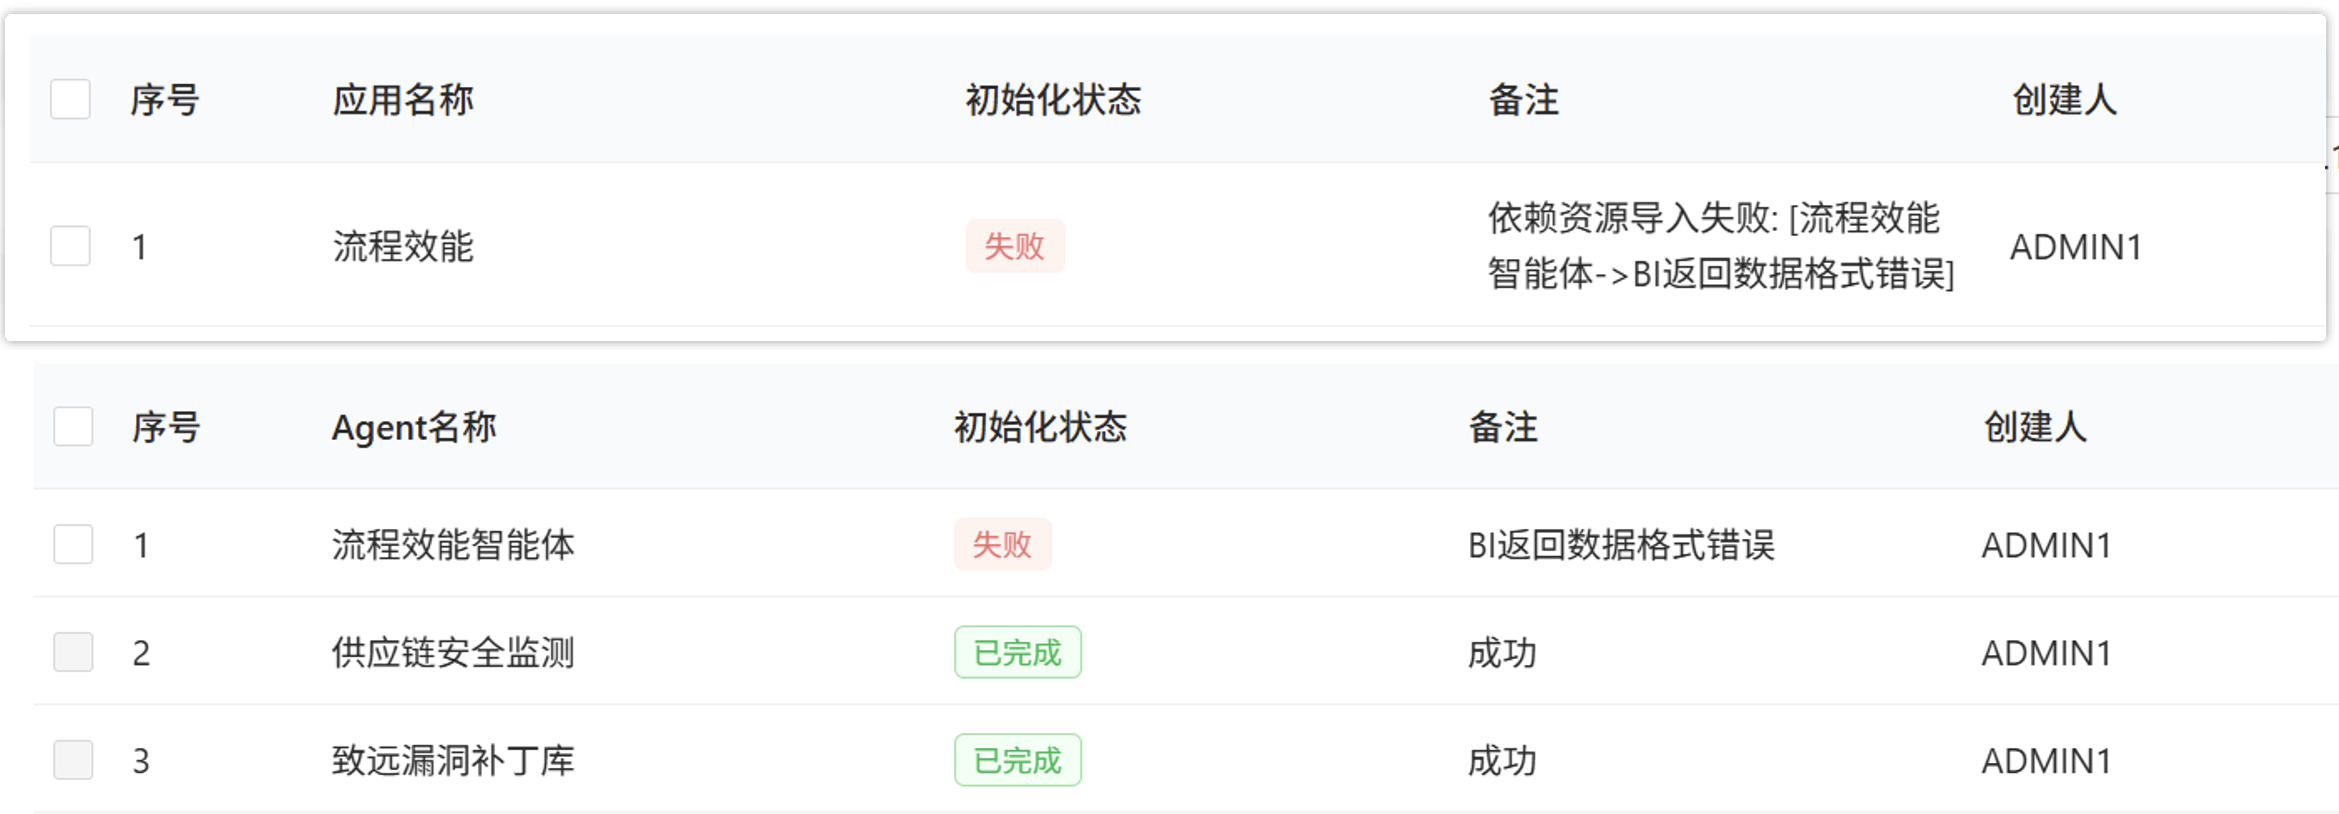
应用初始化时若出现「依赖资源导入失败: [xxxx智能体->BI返回数据格式错误]」提示属正常(未部署协同驾驶舱高级版)。
初始化过程中,如遇到 依赖资源导入失败: [xxxxx智能体->BI返回数据格式错误] 提示是正常,没有部署协同驾驶舱高级版就会有此提示:
应用初始化完成后,再按相同操作初始化Agent和工具,确保全部数据初始化完成:
# 六、CoMi智能体应用授权
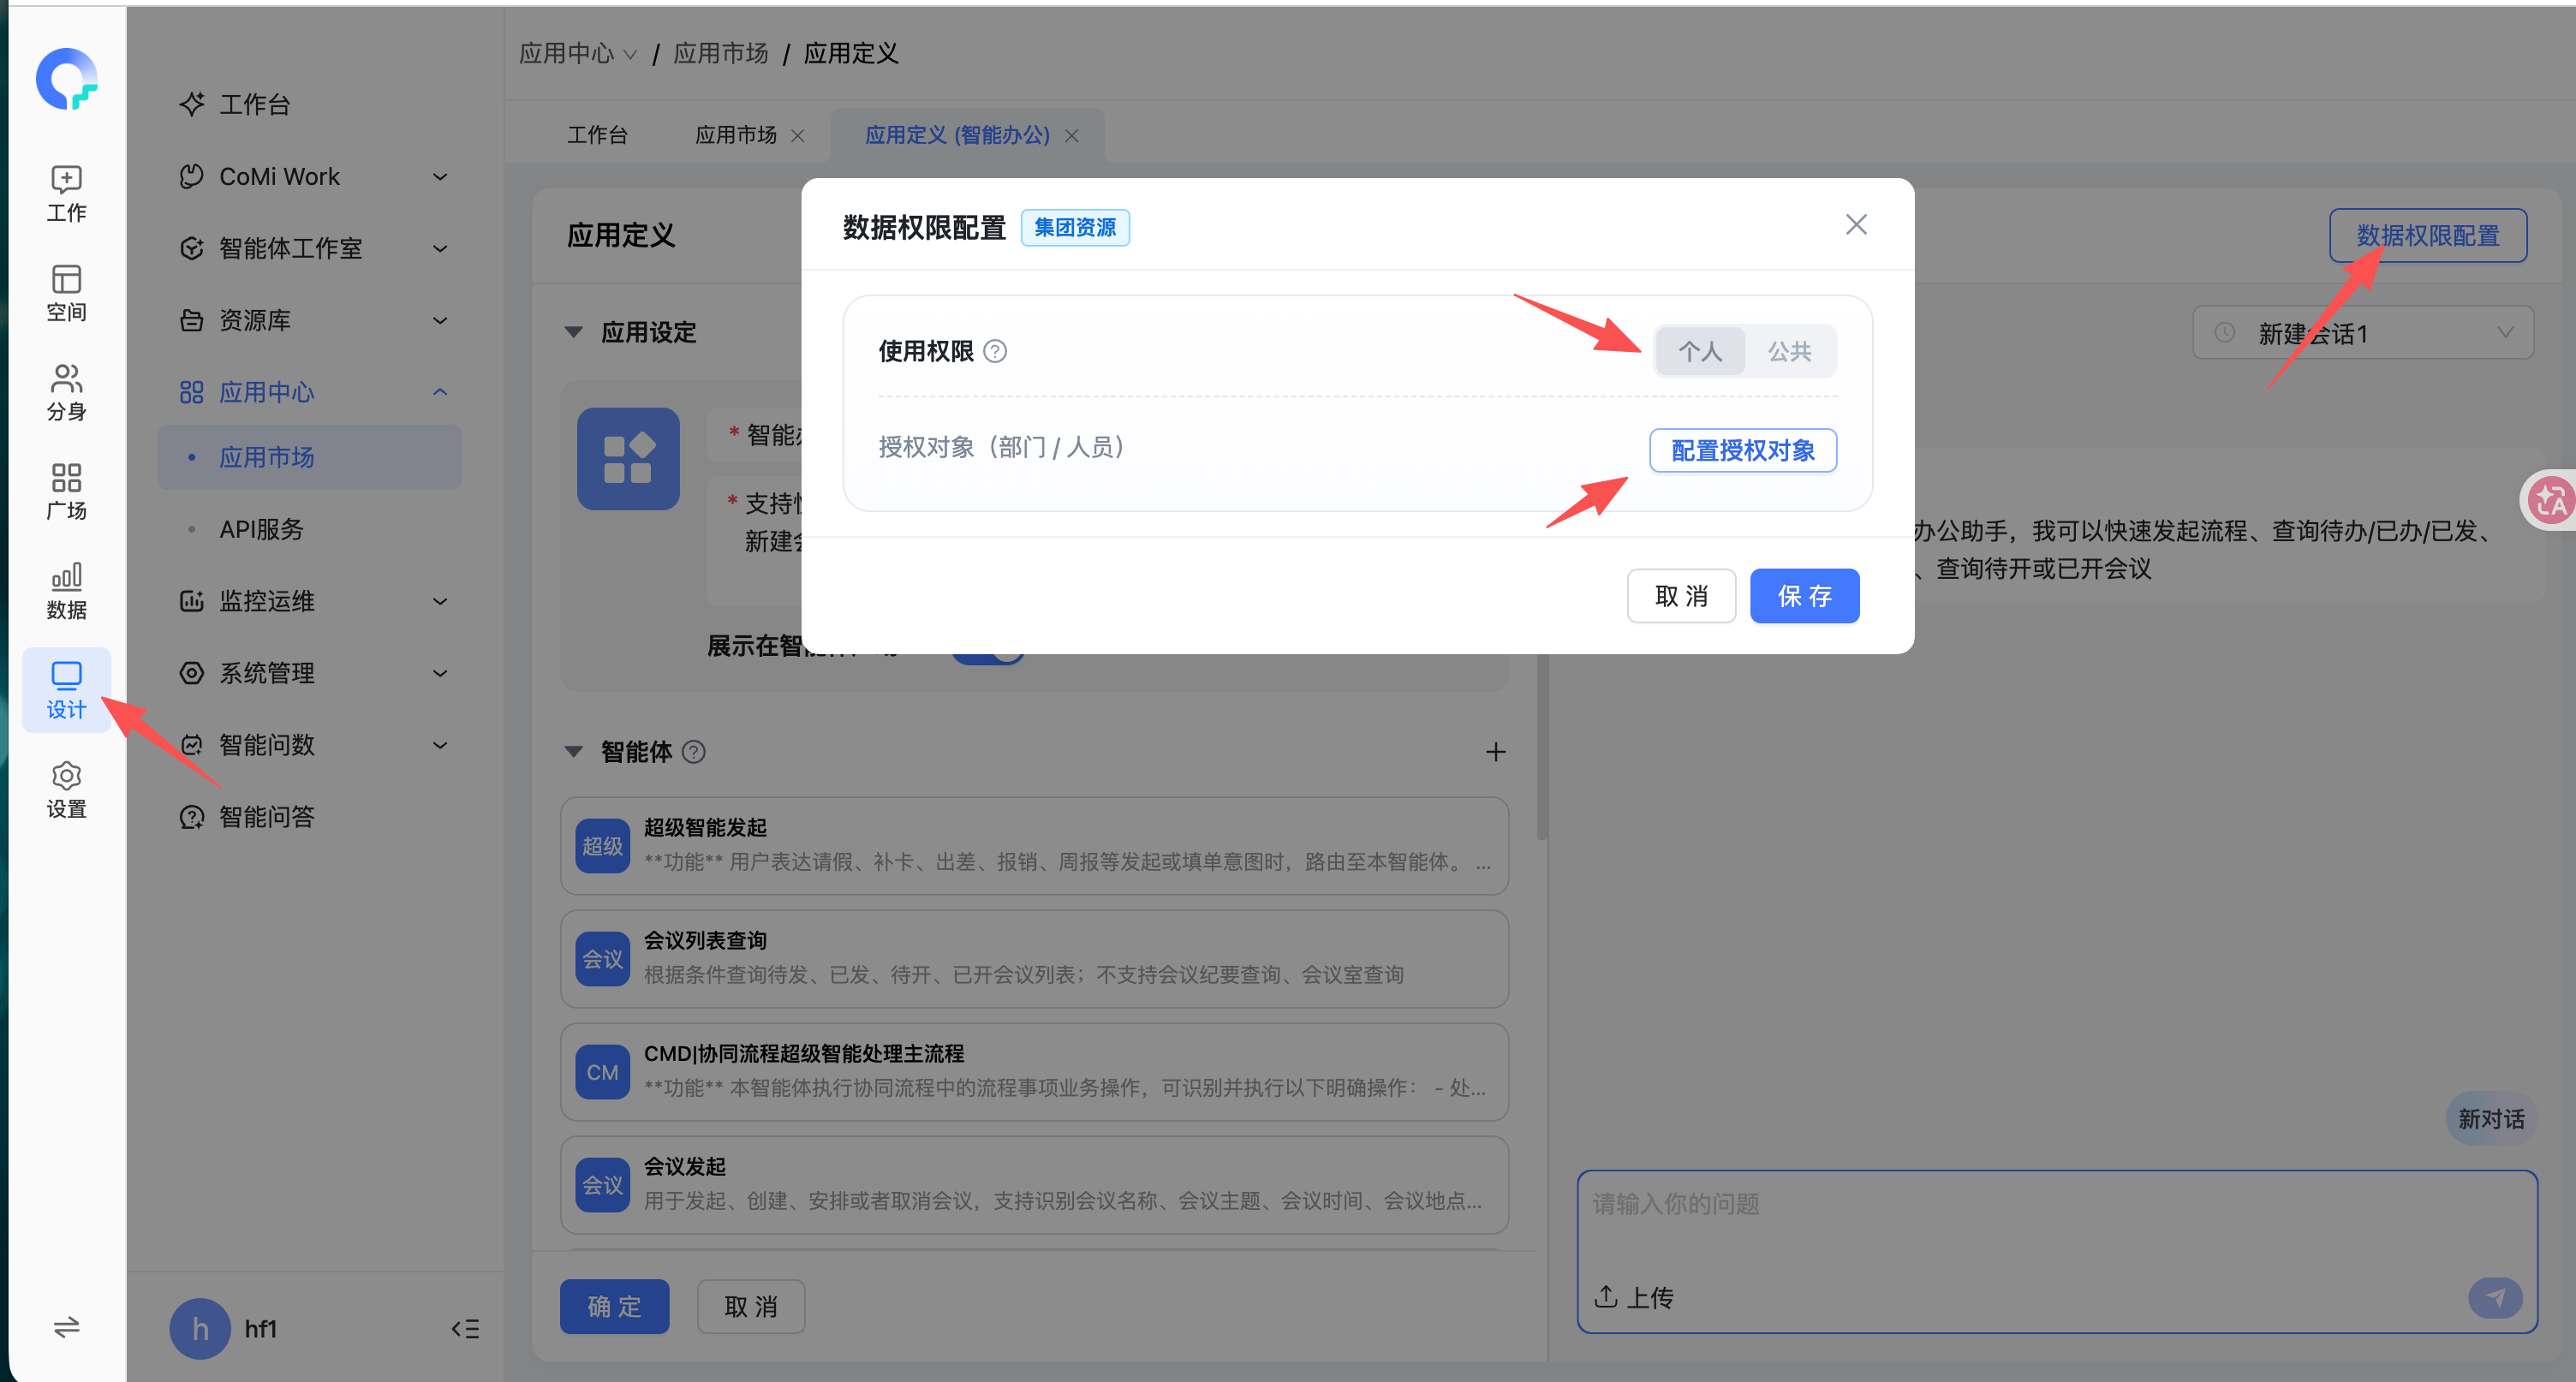
上一步数据初始化完成后,切换到前端,默认系统管理员会出现小章鱼,从小章鱼进入智能门户中,点击设计->应用中心->应用市场->选择对应的应用进入详情->点击数据权限进行授权
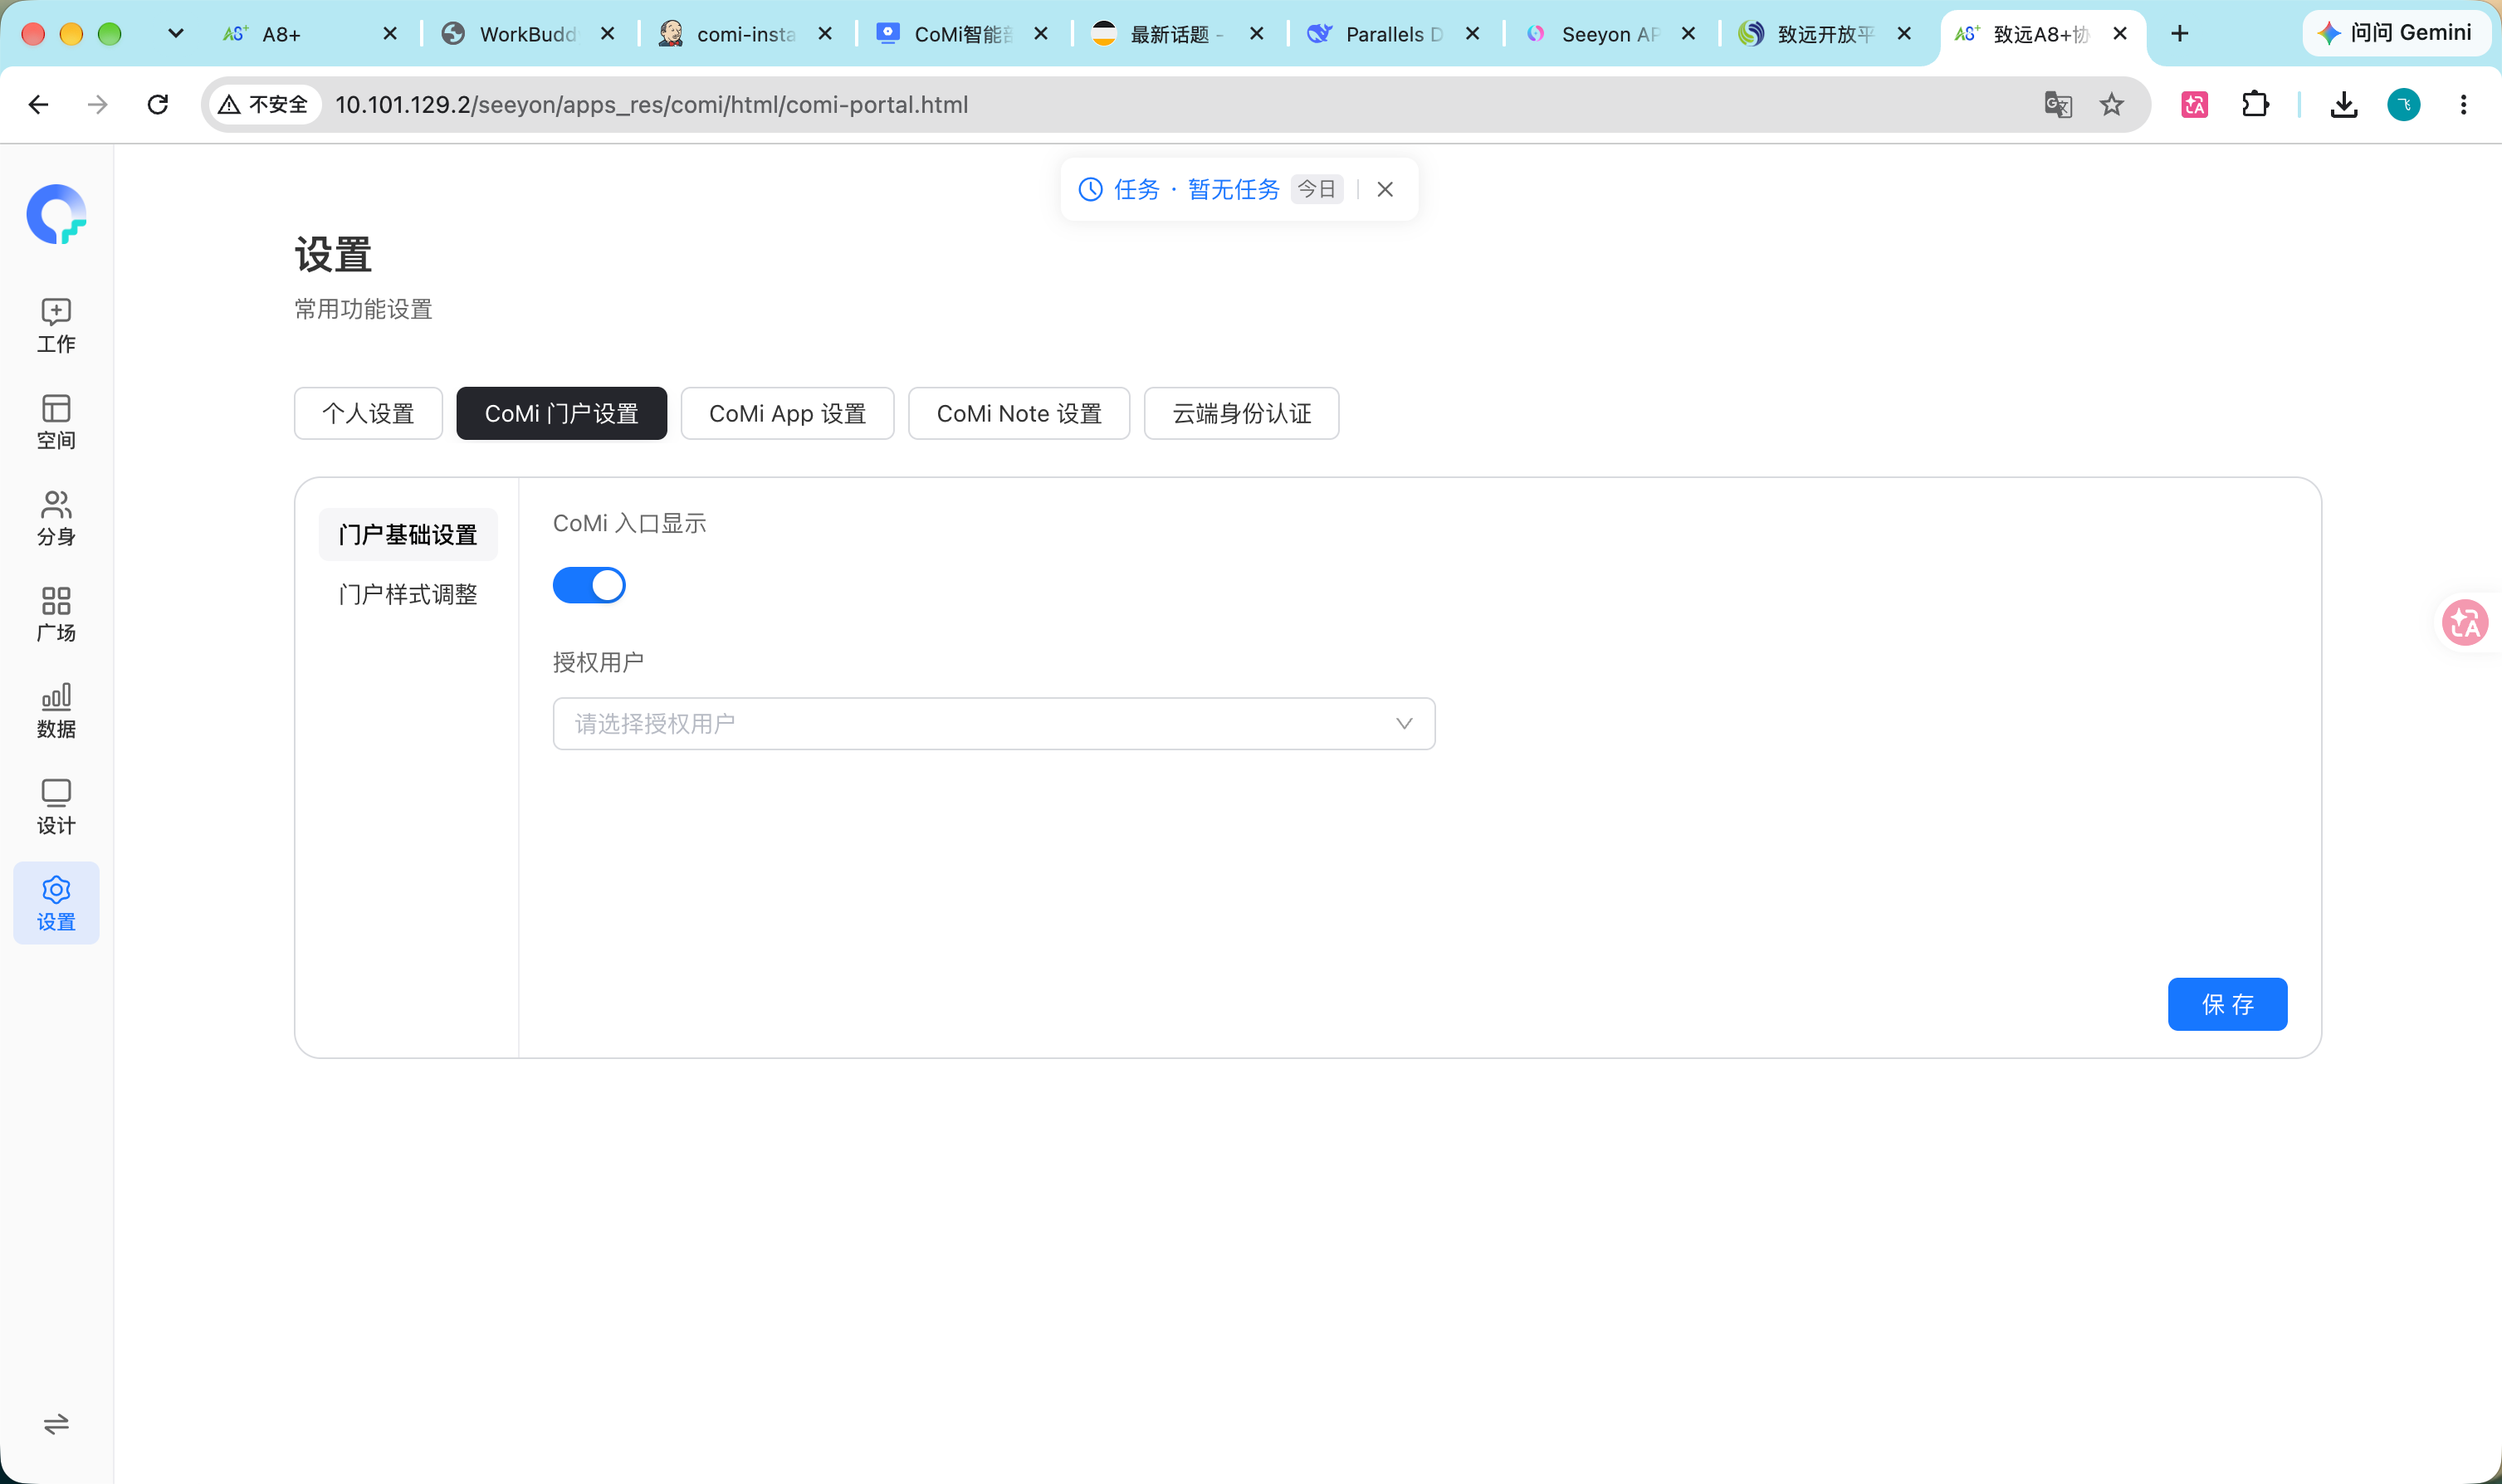
小章鱼入口授权如下:
# 七、用户使用CoMi
被授权普通用户登录系统,通过右侧CoMi图标进入智能应用页面:
如未显示CoMi图标,则参考《个人空间未显示CoMi超级入口(小章鱼图标) (opens new window)》排查。

# 八、CoMi智能问答配置
如需将协同数据推送到CoMi进行智能问答,则必须配置知识搜索和智能问答参数,配置方法详见《CoMi知识搜索和智能问答配置手册 (opens new window)》
# 九、CoMi智能问数部署配置
如需使用CoMi智能问数功能,则必须部署协同驾驶舱高级版及配置相关功能,配置方法见 《协同驾驶舱高级版智能问数手册 (opens new window)》
# 十、CoMi Table智能表格部署配置
如需使用CoMi Table智能表格功能,则必须部署智能表格相关功能,配置方法见《CoMi V3.0智能表格工具部署维护手册 (opens new window)》
# 十一、OCR图片识别集成配置(按需)
在构建知识库时,若用户有大量重要的扫描件、图片、扫描版 PDF 需要导入 CoMi 知识库进行文字提取与向量化,系统需要依赖 OCR 图片识别服务。
常见异常提示:若环境未配置 OCR 服务且上传了扫描件或图片附件,文档解析时会提示:ocr请求失败 或无法抽取图片文字;
环境要求:OCR 图片识别服务对计算资源要求较高,通常需要客户提供具备 GPU 算力的独立服务器环境;没有算力服务器则购买联网的API服务。
详细配置:
- 如现场有算力服务,需要本地化部署OCR则参考 《OCR Docker部署手册GPU版 (opens new window)》
- 如现场没有算力服务,需要依赖公有云的OCR服务则参考《OCR Docker部署手册API版 (opens new window)》
# 十二、详细功能见操作手册
更详细的操作、配置、说明见《CoMi用户操作手册 (opens new window)》。
# 日常维护操作
# 日常启停CoMi服务
1、通过智能部署工具安装的CoMi,日常启停服务均可以使用此工具在线化操作,首先确定服务处于启动状态:
# 到工具程序目录(示例为X86环境)
cd /data/comi-deployer-tools/Deployer-Tools-v3.0.0-linux-x86_64/
# 启动工具
bash startup.sh
# 启动后等待30秒,netstat检查工具端口是否存活,存活则表示正常
netstat -ntlp | grep 9526
# 根据日志文件输出信息,实时查看日志运行情况(示例为X86工具包)
tail -f logs/output.log
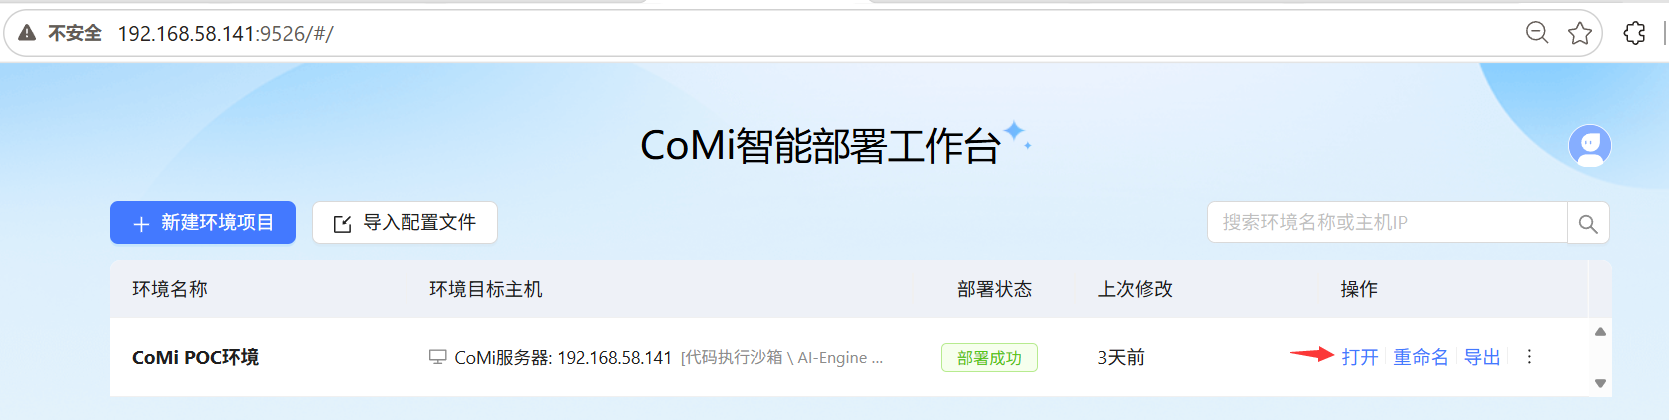
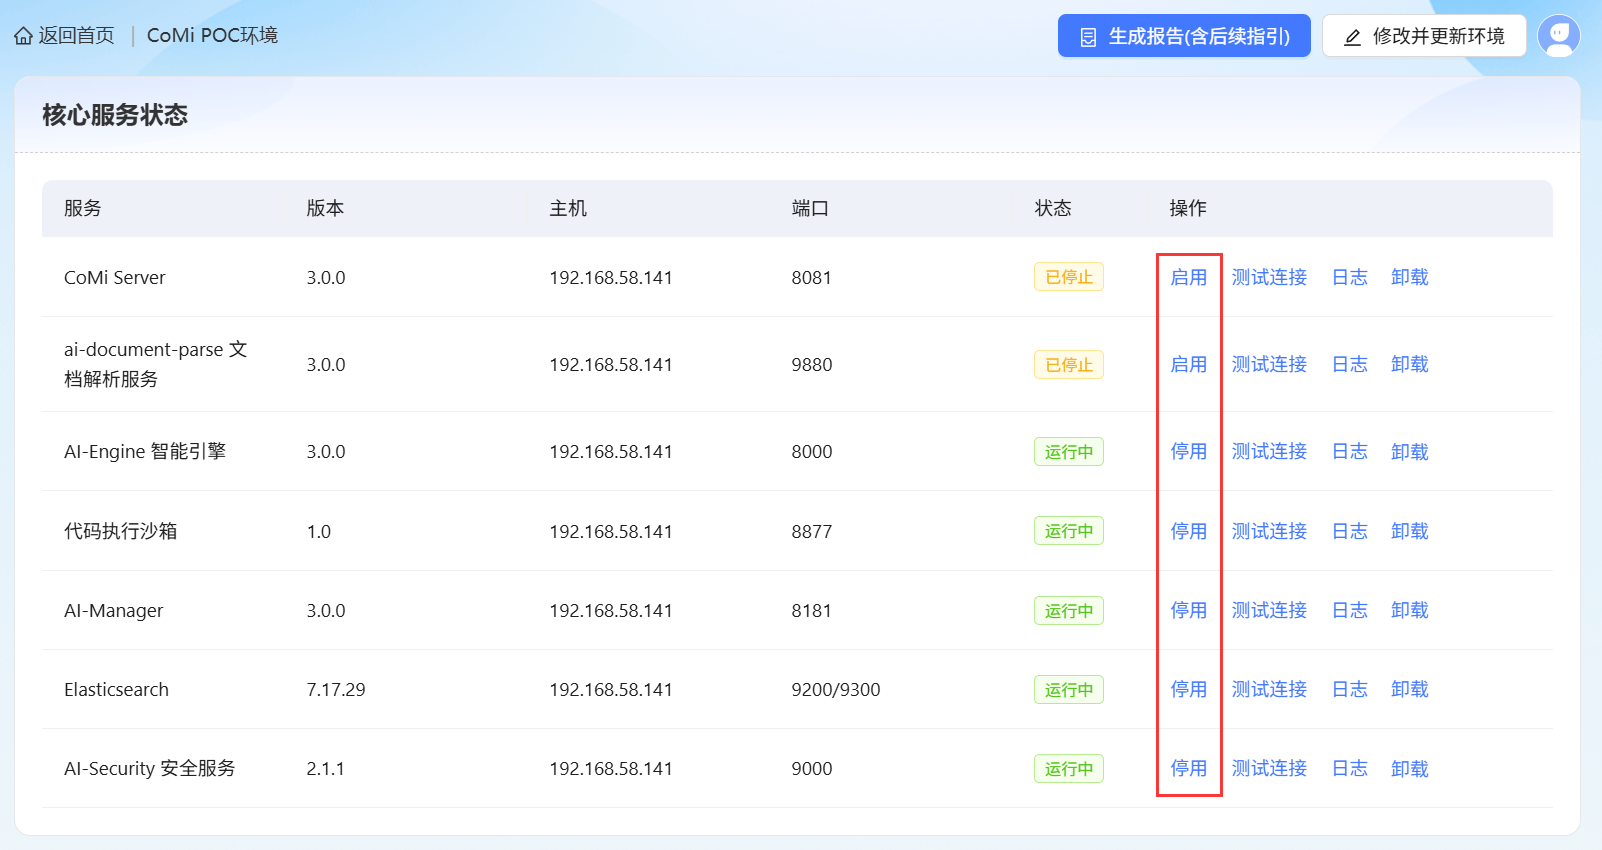
2、PC客户端通过浏览器访问 http://部署工具IP:端口(默认9526) ,在CoMi智能部署工作台,点击 [打开] 进入服务启停页面,在操作栏中可视化启用、停用服务即可。
# 查看CoMi日志
如需查看日志,可以通过CoMi智能部署工作台直接下载日志。
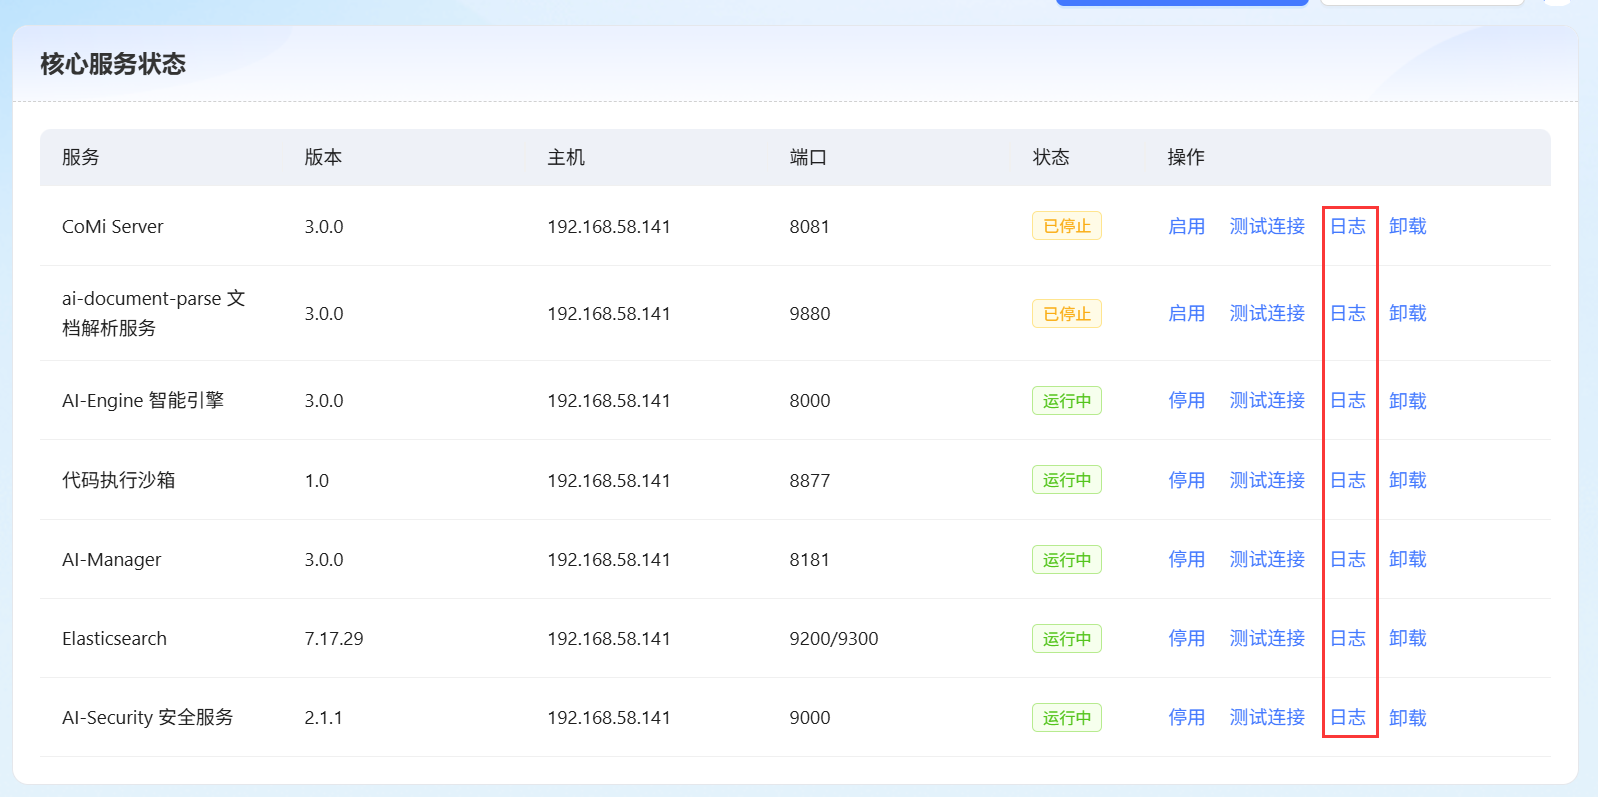
同样可以远程到服务器提取日志,常见服务日志存放路径如下:
- ai-engine日志默认存放于
/data/Seeyon/Comi/ai-engine/logs - ai-manager日志默认存放于
/data/Seeyon/Comi/ai-manager/logs - ai-security日志默认存放于
/data/Seeyon/Comi/ai-security/logs - 部署工具日志默认存放于
/data/comi-deployer-tools/Deployer-Tools-v3.0.0-linux-x86_64/logs
# 修改CoMi配置
日常运行过程中,可能会存在调整指定服务参数的情况,可参考本章节操作。
1、通过CoMi智能部署工作台,点击“修改并更新环境”,进入修改列表页面:

2、按需修改指定服务的配置,点击确定保存:

3、修改后的服务状态变为“待校验”,需要勾选并点击一键校验,再“下一步”重新发布应用:

4、第二步进行“环境预检查”,确保所有配置通过,再到最后一步页面:

5、第三步点击“开始部署环境”,工具会重新更新发布修改的服务,发布完成后配置生效。

# 更新CoMi服务程序应用
日常运行过程中,CoMi某个应用的程序可能存在BUG,或者预制的智能体应用存在问题,在研发指导排查下,如需更新某个服务的程序应用,可参考本章节操作:
1、首先获得研发提供的需要修复的服务程序应用,本例以X86环境下的AI-Manager服务应用更新为例:AI-Manager-linux-x86_64.zip
2、通过CoMi智能部署工作台,点击“修改并更新环境”,进入修改列表页面:
3、上传第一步已经下载好的应用(注:更新CoMi服务可以直接上传具体服务的zip压缩包,不用再按全新部署时那样外层包一个文件夹的形式上传)

4、解析上传的CoMi服务,解析成功后,对应“已安装”的服务会变成“未配置”。点击“配置”按钮,不用做任何操作,再保存一次,接着就可以右下角下一页、下一页到重新部署应用页面。

5、确认无误的前提下,直接重新部署应用(工具仅重新部署上一步勾选配置的应用),直至看到部署完成为止,随后依次启动CoMi相关服务,检查功能是否正常:

6、(本步仅更新AI-Manager服务后需要检查操作)协同OA → 系统管理员后台 → CoMi Builder → 系统管理 → 数据初始化,如看到有标红数字则表示存在更新的预制包,参考CoMi首次部署完成后的应用初始化操作,更新预制包即可:
# 修改Nginx内网地址操作
如果项目涉及 测试环境的comi切换连接正式OA地址 或 调整Nginx服务内网地址 (如http切换https 或 更换NG端口),除了更新AI-Manager关于NG的配置之外,还需要重新初始化应用等一系列操作,涉及操作如下:
1、修改AI-Manager服务中的Nginx内网地址, 修改后需要重新发布应用 ,修改重新发布操作参考 【修改CoMi配置】 章节:

2、修改协同OA下的配置:到协同服务器,修改协同OA部署目录下的 base/conf/plugin.properties 文件,调整 ai.comibuilderServer 参数,将其修改为新的Nginx地址,并且重启协同OA:

3、协同系统内修改工具地址:需要替换基础路径:系统管理员 → 系统管理 → 数据初始化 → 工具 → 替换基础路径:
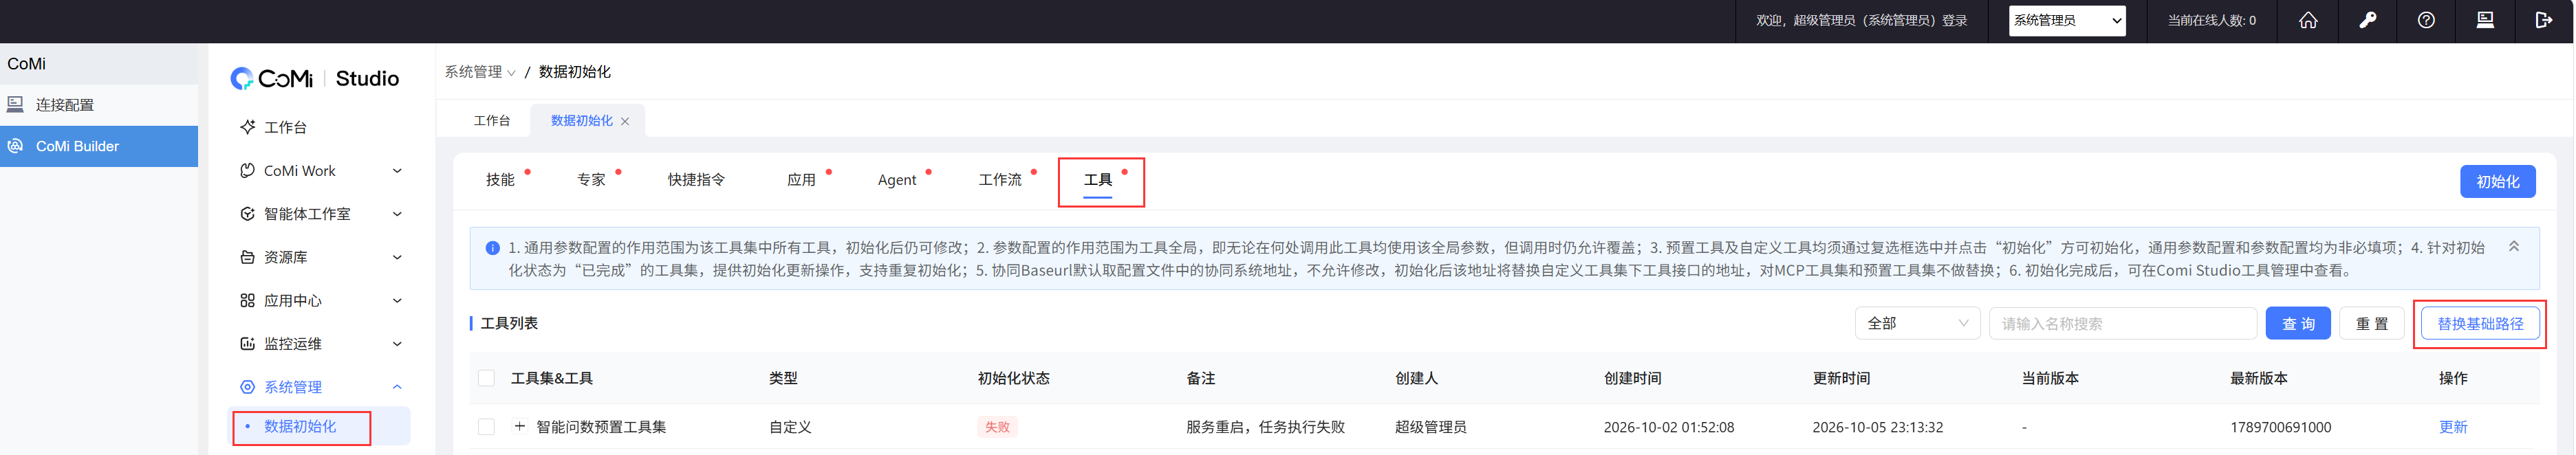

4、以上完成后,去工具菜单检查接口是否已经替换为NG新地址。
5、如果CoMi连接的协同OA从测试环境切换为生产环境,需要到协同OA后台重新做智能体应用授权(集团或单位管理员 → CoMi应用授权)。
6、如果测试环境使用了协同知识问答,已将测试环境的数据写入到CoMi向量库(管理员 → CoMiBuilder → 资源库 → 知识库 → 协同知识下检查是否存在测试数据),需要清理这一批测试数据: 此操作涉及清理向量库数据,需要发起技术服务支持申请单,由CoMi研发提供工具支持。

# 重置智能部署工具管理员登录密码
如忘记部署工具的登录密码,可以到后台进行密码重置:
# 到程序目录下运行resetpassword.sh脚本重置密码
cd /data/comi-deployer-tools/Deployer-Tools-v3.0.0-linux-x86_64
bash resetpassword.sh

# 确认重置后,启动服务,重新访问智能部署工具系统,设置登录密码
bash startup.sh
# 卸载CoMi单个服务
自CoMi 2.0.2版本开始,智能部署工具支持卸载指定服务:通过核心服务状态面板,找到对应服务点击卸载:
注意卸载操作不可恢复,卸载前备份好相关关键数据!
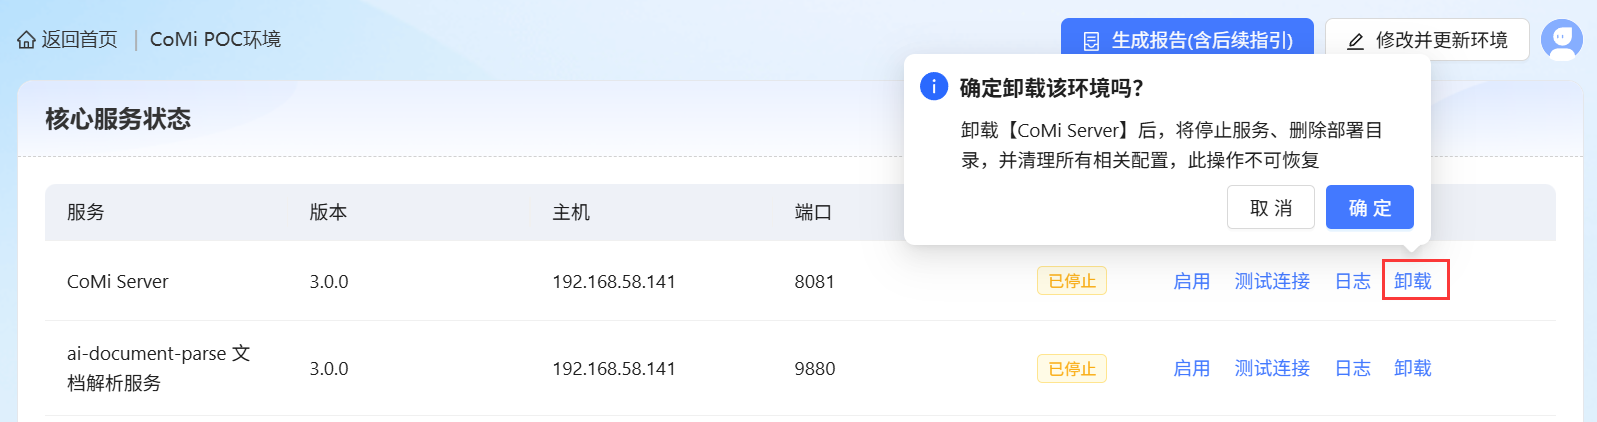
# 修改默认LLM模型
场景:客户此前使用A模型作为默认的语言模型,后来客户有了更好的B模型,需要替换。
通过系统管理员 → CoMiBuilder → 模型管理操作:
- 先添加新的B模型,并通过模型对话等应用充分测试模型可用性,确保模型稳定可用
- 再点击右上角“设置默认模型”,将原默认的A模型改为B模型即可实现批量替换

有时候,用户设置默认模型后也没有批量替换,可以考虑:A模型切换为B模型、然后B模型再切换为A模型、最后再切换B模型,反复操作。 或尝试操作栏的“全量替换”功能。

# 修改Embedding模型
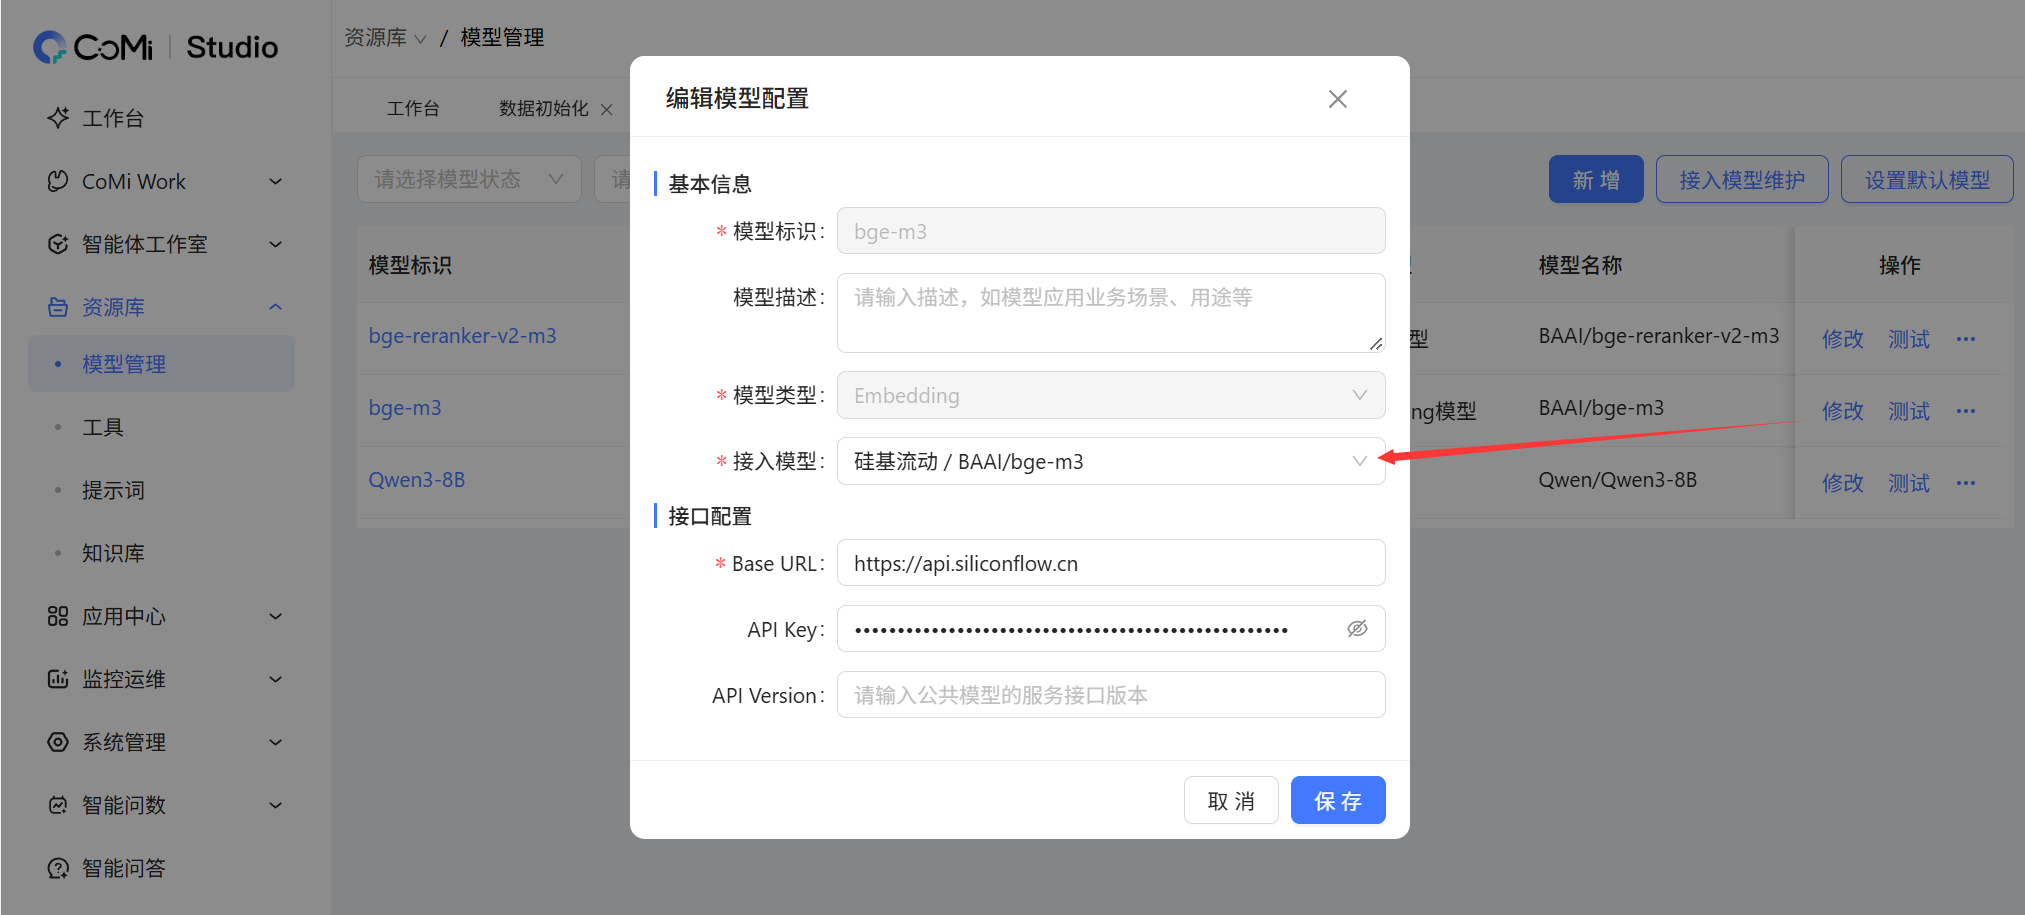
Embedding模型一旦配置,在默认模型侧就不可修改: 原因见 【CoMi的默认模型Embedding模型为什么不可修改? (opens new window)】。 如一定要修改:
- 场景一:如切换的是相同的模型产品,只是地址更换,可以通过修改模型的地址来快速处理。如测试初期使用硅基流动的BGE-M3,生产上线使用本地部署的BGE-M3,由于两个模型理论相同,只需更换地址别名。
- 场景二:项目还在测试阶段,可直接重装 CoMi,重新配置 Embedding 模型,并重新初始化向量知识库,务必提醒客户生产环境不支持随意更换Embedding 模型。
- 场景三:如客户已经上线,此时需要替换完全不同的Embedding模型,需要发起技术服务支持申请单,由研发提供替换SQL,替换后原来向量化的数据失效,需要重新初始化!此场景影响最大,需要慎重处理!
# 卸载CoMi全部服务
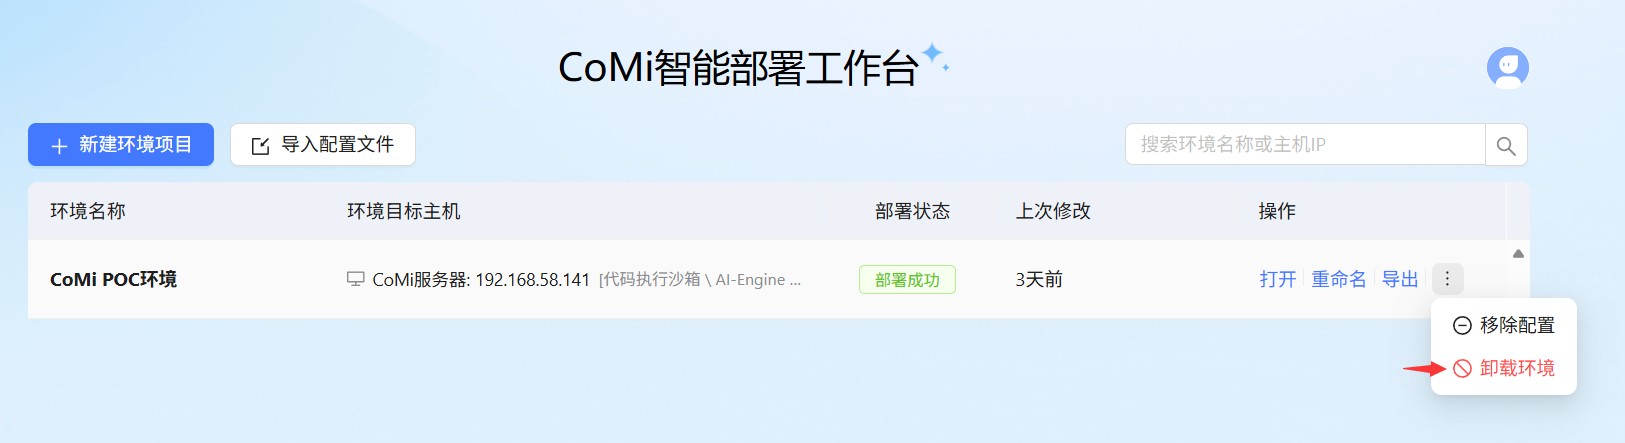
如项目需要完全清空CoMi环境,重新部署,可以登录智能部署工作台点击“卸载环境”,工具会自动将CoMi部署的服务全部卸载(不会卸载用户自己部署的服务-如数据库、Redis、Nginx),工具也不会删除ai-manager、comi_server等数据库数据:
# 常见问题
所有部署配置访问异常,请参考 《CoMi部署配置常见异常解决方案 (opens new window)》 手册进行排查处理。
