# CoMi Nginx安装和配置(V5产品线)
# 前言
本手册适用于V5系列产品线(A6、A8、G6、A8-N、G6-N),不适用于V8新一代(A9C),新一代直接参考《V8云原生产品线集成CoMi手册 (opens new window)》。
Comi依赖Nginx反向代理,需要确保Comi和协同OA使用相同Nginx进行代理管理,否则功能无法使用。
关于Nginx放置在哪个服务器可参考 《CoMi环境准备指导手册 (opens new window)》 中的服务器部署拓扑图,根据客户实际情况规划。
# Nginx安装
如客户环境没有Nginx,则参考《Nginx部署维护参考手册 (opens new window)》进行安装,建议参考手册的“预编译包安装”方法,安装后,协同相关代理配置会自动生成,极大减少部署工作量。
# Nginx协同代理配置
Nginx部署后,首先参考《协同OA反向代理和负载均衡 (opens new window)》进行协同的代理配置检查,确保通过NG能访问协同系统之后,再进行CoMi的代理配置。
# CoMi Nginx配置
CoMi各功能模块的Nginx配置均由「主配置文件增量 + 独立配置文件」两部分组成,且全部在代理协同OA的server块(如listen 80)内生效:
- 主配置文件nginx.conf:增加对应服务的upstream地址,并在协同OA的server块中增加
include行引入独立配置文件; - 独立配置文件:与nginx.conf同级目录创建comi.conf、ai_table.conf、bi.conf(不用个性化调整任何参数),代理细节全部由这些独立文件维护,后续调整只需替换对应文件。
按客户实际部署的功能选择对应场景,进行相关参数配置:
| 场景 | 适用条件 | 快速链接 |
|---|---|---|
| 场景一:CoMi基础服务 | 必须,使用CoMi就必须配置此场景的参数 | 【查看配置】 |
| 场景二:智能问数BI | 按需,仅智能问数需要追加配置此场景的参数 | 【查看配置】 |
| 场景三:CoMi Table智能表格 | 按需,仅智能表格需要追加配置此场景的参数 | 【查看配置】 |
# 场景一:CoMi基础服务Nginx配置(必须)
Comi基础服务(AI-Manager、CoMi Server)是CoMi所有功能的基础,所有环境必须配置。
如使用CoMi工具自动注入Nginx,通常配置已经自动生效,只需参考本手册做人工复核即可,仅独立部署NG且未生效项目需要手工配置!
# 1-1、nginx.conf增加upstream与include
确保Nginx能代理访问协同后,再配置追加CoMi参数!
通过vi nginx.conf增加comi相关配置,仅需增加两块内容:
- 增加upstream统一管理AI-Manager地址和CoMi-Server地址
- 在协同OA的server块中增加
include comi.conf;配置,让comi代理配置全部由comi.conf文件维护
# comi start到comi end是增加的comi配置

# comi start:增加comi相关的upstream配置
upstream ai_manager{
    # 这里IP端口指向AI-Manager地址
    server 192.168.0.171:8181;
}

upstream comi_server{
    # 这里IP端口指向CoMi-Server地址
    server 192.168.0.171:8081;
}
# comi end:增加comi相关的upstream配置

# 代理协同OA
server {
    listen 80;
    server_name  localhost;
    charset utf-8;

    # comi start:关联comi配置文件
    include comi.conf;
    # comi end:关联comi配置文件

    location / {
            proxy_pass http://seeyon_v5_cluster;
            proxy_set_header Host $http_host;
            proxy_set_header X-Real-IP $remote_addr;
            proxy_set_header REMOTE-HOST $remote_addr;
            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
            proxy_set_header X-Forwarded-Proto $scheme;
            proxy_redirect http:// $scheme://;
            # proxy_redirect  off;
            proxy_connect_timeout 300;
            proxy_read_timeout 300;
            proxy_send_timeout 300;
    }
    error_page   500 502 503 504  /50x.html;
    location = /50x.html {
        root   html;
    }
}

upstream seeyon_v5_cluster{
    server 192.168.0.170:80 max_fails=300 fail_timeout=30s;
}
# 1-2、创建或覆盖comi.conf
在nginx.conf同级目录下新建comi.conf(vi comi.conf命令),将如下配置完整保存到comi.conf(不用个性化调整任何参数)。
如项目是CoMi2.x升级到最新版本也需要删除原comi.conf配置,全量替换如下配置,保证配置是当前最新版本:
# ============================================================================
# comi.conf —— CoMi(AI 平台)反向代理规则
# 该文件由安装器推送到目标机 nginx 配置目录,并以 `include comi.conf;` 的方式被
# V8 主入口(协同 OA)server{} 引用,因此下面的 location 都处于该 server 上下文。
#
# 依赖的 upstream(由安装器按实际部署的服务自动生成):
#   ai_manager  —— ai-manager(Java)服务:ai-static 静态资源、/seeyon/ai-platform/*
#                  各类接口(含大量 SSE 流式接口)、以及 /ai-manager 兼容前缀。
#   comi_server —— comi-server(app-backend,Java)服务:CoMi 前端入口 /comi 与
#                  /api/biz/** 业务接口(含消息刷新 SSE)。
#
# 阅读提示:
#   1. SSE 流式接口写在文件上部的 2 个正则块(组 1 / 组 2)里:关闭
#      proxy_buffering/proxy_cache、关闭 gzip、禁用分块编码、proxy_read_timeout 86400s。
#   2. 多数 /seeyon/ai-platform 前缀的块会先 `rewrite ^/seeyon/ai-platform(.*)$ $1 break;`
#      去掉该前缀再转给 ai_manager(因为后端实际映射路径不带该前缀)。
#   3. 所有正则 location(deny 、SSE 两组、/seeyon/ai-platform 兜底、/seeyon/comi-server)
#      按文件内定义顺序匹配、先命中者胜;带 `$` 或具体路径的块必须排在兜底正则之前。
#   4. nginx 修饰符与路径之间无空格(如 `~ ^/seeyon/...` 写成 `~/seeyon/...`)也能正常识别,
#      但 `=` 后面再跟 `~`(`location = ~/...`)会把 `~` 当成 URI 的一部分,属错误写法。
# ============================================================================

# 安全加固:拦截以 .git/.env/.svn/.htaccess/.bak/.old/.swp 结尾的敏感文件访问,直接返回 403。
# ⚠ 覆盖范围提醒:这是正则 location,而命中 `^~` 前缀或 `=` 精确匹配的请求会跳过所有正则,
# 因此下面 /ai-static、/ai-manager、/seeyon/ai-platform/* 等 ^~ 路径下的 .env/.git 不会 403,
# 而是直接转发给对应后端。本规则实际只保护“未被 ^~ 命中的路径”(如 A8 自身路径)。
location ~ /\.(git|env|svn|htaccess|bak|old|swp)$ {
    deny all;
}
# 转发 ai-manager 的静态资源/前端页面(Spring Boot static-path-pattern: /ai-static/**)。
# 如 /ai-static/** 下的 JS/CSS/图片、fe-portal 等;不重写路径,原样转给 ai_manager。
location ^~ /ai-static {
    proxy_set_header X-Real-Ip $remote_addr;
    proxy_set_header Host $http_host;
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    proxy_pass http://ai_manager;
    proxy_buffering off;
}

# ---------------------------------------------------------------------------
# SSE(Server-Sent Events)流式接口
#
# 下面 2 个块合并了原先 7 个同构的 SSE 块(agent/info/call/sse、callAgentWorkflow/v5、
# agent/svc、workflow/svc、assistant、CoMiClaw、skill/console),它们参数完全一致:
# 关闭缓冲/缓存、关闭 gzip、禁用分块编码、读超时 86400s,并先 rewrite 去掉
# /seeyon/ai-platform 前缀,再转发给 ai_manager。
#
# 【重要·顺序】这两个是正则 location,必须排在下方 `location ~ ^/seeyon/ai-platform`
# 兜底块之前 —— 正则按定义顺序匹配、先命中者胜;一旦挪到兜底块之后就会全部失效。
# 它们用 `$` 结尾精确匹配,因此带尾斜杠的地址(如 .../call/stream/)不会命中本块,
# 会落到兜底块(同样是 ai_manager,但不带 SSE 专用参数)。
#
# 说明:原 7 个块里只有 4 个带 X-Nginx-Stream-Status 调试头(两种取值),
# 现按组保留这两种取值;另外 3 个原本没有该头,合并后也会返回组 2 的取值。
# ---------------------------------------------------------------------------

# 【组 1】Agent 调试/试跑 与 Agent/Workflow(cap+agent) v5 流式调用
location ~ ^/seeyon/ai-platform/ai-manager/(agent/info/call/sse|callAgentWorkflow/v5/call/stream)$ {
    proxy_http_version 1.1;
    proxy_set_header Connection "";
    proxy_set_header X-Real-IP $remote_addr;
    proxy_set_header Host $http_host;
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;

    # 去掉 /seeyon/ai-platform 前缀(后端映射路径不带该前缀)
    rewrite ^/seeyon/ai-platform(.*)$ $1 break;

    # 调试标识:命中本块时可据此判断
    add_header X-Nginx-Stream-Status "Confirmed-SSE-Location";

    proxy_read_timeout 86400s;
    proxy_buffering off;
    proxy_cache off;
    chunked_transfer_encoding off;
    gzip off;

    proxy_pass http://ai_manager;
}

# 【组 2】已发布 Agent/Workflow 服务调用、Ask 助手会话、CoMi Claw 超级智能体、技能编排控制台
location ~ ^/seeyon/ai-platform/ai-manager/(agent/svc/call/stream|workflow/svc/call/stream|assistant/info/call/stream|CoMiClaw/call/stream|skill/console/(create|update|debug|review)/stream)$ {
    proxy_http_version 1.1;
    proxy_set_header Connection "";
    proxy_set_header X-Real-IP $remote_addr;
    proxy_set_header Host $http_host;
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;

    # 去掉 /seeyon/ai-platform 前缀(后端映射路径不带该前缀)
    rewrite ^/seeyon/ai-platform(.*)$ $1 break;

    # 调试标识:命中本块时可据此判断
    add_header X-Nginx-Stream-Status "Confirmed-Stream-Location";

    proxy_read_timeout 86400s;
    proxy_buffering off;
    proxy_cache off;
    chunked_transfer_encoding off;
    gzip off;

    proxy_pass http://ai_manager;
}


# AI-Manager 管理后台(backend):/seeyon/ai-platform/backend/**。
# 通过 set $nocache 1 + proxy_cache_bypass 始终回源(不读缓存),便于后台实时响应。
location ^~ /seeyon/ai-platform/backend {
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    proxy_set_header X-Real-IP $remote_addr;
    proxy_set_header Host $http_host;
    proxy_set_header X-Forwarded-Proto $scheme;
    rewrite ^/seeyon/ai-platform(.*)$ $1 break;
    proxy_pass http://ai_manager;
    set $nocache 1;
    proxy_cache_bypass $nocache $cookie_nocache $arg_nocache $arg_comment;
}
# AI-Manager 用户前端(frontend):/seeyon/ai-platform/frontend/**,同样开启缓存旁路。
# 注:此处 `^~` 与路径之间无空格;nginx 会同样识别为“前缀匹配+不做正则”修饰符,不影行为。
location ^~/seeyon/ai-platform/frontend {
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    proxy_set_header X-Real-IP $remote_addr;
    proxy_set_header Host $http_host;
    proxy_set_header X-Forwarded-Proto $scheme;
    rewrite ^/seeyon/ai-platform(.*)$ $1 break;
    proxy_pass http://ai_manager;
    set $nocache 1;
    proxy_cache_bypass $nocache $cookie_nocache $arg_nocache $arg_comment;
}
# /seeyon/ai-platform 的兜底正则匹配:未命中上面精确块/SSE 块的其余接口统一转 ai_manager。
# (已加 ^ 锚点;优先级低于前面的 SSE 正则块)
location ~ ^/seeyon/ai-platform {
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    proxy_set_header X-Real-IP $remote_addr;
    proxy_set_header Host $http_host;
    rewrite ^/seeyon/ai-platform(.*)$ $1 break;
    proxy_pass http://ai_manager;
}

# 兼容 /ai-manager 直连前缀(请求本身已不带 /seeyon/ai-platform,所以不做 rewrite)。
# 按 SSE 放宽超时、关闭缓冲/缓存;主要供后端内部或旧前端直接访问。
location  ^~ /ai-manager {
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    proxy_set_header X-Real-IP $remote_addr;
    proxy_set_header Host $http_host;
    proxy_pass http://ai_manager;
    # SSE 连接时的超时时间
    proxy_read_timeout 86400s;
    # 取消缓冲
    proxy_buffering off;
    # 关闭代理缓存
    proxy_cache off;
}

# CoMi 前端下走 comi_server 的助手流式接口(= 精确匹配),与上面 ai_manager 的同名接口区分。
location = /comi/ai-manager/assistant/info/call/stream {
    proxy_http_version 1.1;
    proxy_set_header Connection "";
    proxy_set_header X-Real-IP $remote_addr;
    proxy_set_header Host $http_host;
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    # SSE 连接时的超时时间
    proxy_read_timeout 86400s;
    # 取消缓冲
    proxy_buffering off;
    # 关闭代理缓存
    proxy_cache off;
    # 禁用分块传输编码
    chunked_transfer_encoding off;
    gzip off;
    proxy_pass http://comi_server;
}

# CoMi 前端/门户入口:/comi/** 转 comi_server(不做路径重写)。
# 开启 WebSocket 升级(Upgrade/Connection),并放宽读写超时以支持长连接。
location ^~ /comi {
    proxy_set_header X-Real-Ip $remote_addr;
    proxy_set_header Host $http_host;
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    proxy_set_header Upgrade $http_upgrade;
    proxy_set_header Connection "upgrade";
    proxy_read_timeout 3600s;
    proxy_send_timeout 3600s;
    proxy_pass http://comi_server;
}

# /seeyon/comi-server/** 网关入口(正则匹配,~ 与路径无空格,nginx 同样会剥离 ~)。
# 先去掉 /seeyon/comi-server 前缀,再以 /comi/ 前缀转发给 comi_server(含 WebSocket 升级)。
# 说明:rewrite 与 proxy_pass 中的 $1 均为同一段捕获内容,因此两者一致。
# 正则已加 ^ 锚点,避免匹配到 /xxx/seeyon/comi-server/... 这类非开头路径。
 location ~ ^/seeyon/comi-server/(.*)  {
    proxy_set_header X-Real-Ip $remote_addr;
    proxy_set_header Host $http_host;
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    proxy_set_header Upgrade $http_upgrade;
    proxy_set_header Connection "upgrade";
    proxy_read_timeout 3600s;
    proxy_send_timeout 3600s;
    rewrite ^/seeyon/comi-server/(.*)$ /$1 break;
    proxy_pass http://comi_server/comi/$1$is_args$args;
     # 取消缓冲
    proxy_buffering off;
     # 关闭代理缓存
    proxy_cache off;
    #gzip off;


}

# 消息刷新 SSE 流:/seeyon/comi-server/api/biz/message/refresh/stream,直接写死后端路径。
# 精确匹配(=)优先级高于上面的 /seeyon/comi-server/(.*) 正则块,因此该接口单独走本块的长超时/关缓冲配置。
location = /seeyon/comi-server/api/biz/message/refresh/stream {
      proxy_http_version 1.1;
      proxy_set_header Connection "";
      proxy_set_header Host $http_host;
      proxy_set_header X-Real-Ip $remote_addr;
      proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;

      proxy_read_timeout 86400s;
      proxy_send_timeout 86400s;

      proxy_buffering off;
      proxy_cache off;
      gzip off;
      add_header X-Accel-Buffering no;

      proxy_pass http://comi_server/comi/api/biz/message/refresh/stream;
  }
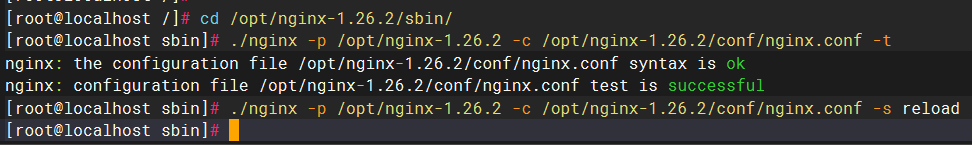
# 1-3、检查配置并重新加载Nginx
# 检查配置是否正确(示例代码见截图)
./nginx -p nginx目录 -c nginx.conf配置文件路径 -t

# 重新加载配置,使配置生效(示例代码见截图)
./nginx -p nginx目录 -c nginx.conf配置文件路径 -s reload
# 场景二:智能问数BI Nginx配置(按需)
如项目还需要使用智能问数BI功能,则在场景一CoMi基础服务Nginx配置完成的前提下增加如下配置即可使用:
如使用CoMi工具自动注入Nginx,通常配置已经自动生效,只需参考本手册做人工复核即可,仅独立部署NG且未生效项目需要手工配置!
# 2-1、nginx.conf增加upstream与include
通过vi nginx.conf增加智能问数bi相关配置,仅需增加两块内容:
- 增加upstream统一管理智能问数服务地址
- 在协同OA的server块中增加
include bi.conf;配置,让bi代理配置全部由bi.conf文件维护
以下 bi start 到 bi end 是增加的智能问数BI配置:
# bi start:增加智能问数BI的upstream配置
upstream data_pulse{
    # 这里IP端口指向智能问数BI地址
    server 192.168.0.171:8058;
}
# bi end:增加智能问数BI的upstream配置

# 代理协同OA
server {
    listen 80;
    server_name  localhost;
    charset utf-8;

	# 保留原来的 comi.conf配置
    include comi.conf;

    # bi start:关联bi配置文件
    include bi.conf;
    # bi end:关联bi配置文件

    location / {
            proxy_pass http://seeyon_v5_cluster;
            proxy_set_header Host $http_host;
            proxy_set_header X-Real-IP $remote_addr;
            proxy_set_header REMOTE-HOST $remote_addr;
            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
            proxy_set_header X-Forwarded-Proto $scheme;
            proxy_redirect http:// $scheme://;
            # proxy_redirect  off;
            proxy_connect_timeout 300;
            proxy_read_timeout 300;
            proxy_send_timeout 300;
    }
    error_page   500 502 503 504  /50x.html;
    location = /50x.html {
        root   html;
    }
}
# 2-2、创建或覆盖bi.conf
在nginx.conf同级目录下新建名为bi.conf的文件(vi bi.conf命令),将如下配置完整保存到bi.conf(不用个性化调整任何参数)。
如项目是CoMi2.x升级到最新版本也需要删除原comi.conf配置,全量替换如下配置,保证配置是当前最新版本:
# ============================================================================
# bi.conf —— BI / 智能问数(data-pulse)反向代理规则
# 由安装器在部署 BI 时推送,通过 `include bi.conf;` 被 V8 主入口 server{} 引用
# (与 comi.conf 同一 server,include 顺序在 comi.conf 之后)。
#
# 依赖的 upstream:data_pulse —— BI 数据服务(data-pulse),由安装器自动生成。
#
# 下面是三个 location,跨域与 OPTIONS 预检部分的配置是相同的(写在同一个文件里,
# 每处就地声明),彼此区别仅在前缀与后端路径:
#   /seeyon/bi/  ->  data_pulse/bi/     (BI 主入口,尾部斜杠保留)
#   /report      ->  data_pulse/report  (报表路径)
#   /bi          ->  data_pulse/bi      (BI 短前缀)
# 注:`add_header` 不会从外层继承到 if 块内,所以 OPTIONS 分支里必须再声明一遍同名头,
#     这属于必要的重复,不是冗余配置。
#
# 关于 $nocache:本文件未 `set $nocache`,依赖 comi.conf 中的 `set $nocache 1;`
# 全局注册该变量(nginx 变量在 http 级全局注册,同一 http{} 内只要有一处 set 即可)。
# ============================================================================

# BI 主入口(/seeyon/bi/**):先处理跨域与 OPTIONS 预检,其余请求转发到
# data_pulse 的 /bi/ 路径(尾部斜杠保留,即 /seeyon/bi/x -> /bi/x)。
location /seeyon/bi/ {
    # 放开跨域:允许任意来源,允许 GET/POST/OPTIONS 及这些请求头
    add_header 'Access-Control-Allow-Origin' '*';
    add_header 'Access-Control-Allow-Methods' 'GET, POST, OPTIONS';
    add_header 'Access-Control-Allow-Headers' 'Origin, Content-Type, Accept, Authorization';
    # OPTIONS 预检直接返回 204,不转发到 data_pulse
    # (if 块内不继承外层 add_header,需重复声明,保证 204 响应也带跨域头)
    if ($request_method = 'OPTIONS') {
        add_header 'Access-Control-Allow-Headers' 'Origin, Content-Type, Accept, Authorization';
        add_header 'Access-Control-Allow-Methods' 'GET, POST, OPTIONS';
        add_header 'Access-Control-Allow-Origin' '*';
        return 204;
    }
    proxy_pass http://data_pulse/bi/;
    proxy_set_header Host $host;
    proxy_set_header X-Forwarded-Proto $scheme;
    # 始终回源(不读缓存);$nocache 由 comi.conf 全局注册
    proxy_cache_bypass $nocache $cookie_nocache $arg_nocache $arg_comment;
}

# 报表路径(/report):跨域与 OPTIONS 预检同 /seeyon/bi/;
# 其余请求转发到 data_pulse 的 /report(路径原样透传)。
# 注:`location /report` 为前缀匹配,凡以 /report 开头的请求都会命中。
location /report {
    # 放开跨域:允许任意来源,允许 GET/POST/OPTIONS 及这些请求头
    add_header 'Access-Control-Allow-Origin' '*';
    add_header 'Access-Control-Allow-Methods' 'GET, POST, OPTIONS';
    add_header 'Access-Control-Allow-Headers' 'Origin, Content-Type, Accept, Authorization';
    # OPTIONS 预检直接返回 204,不转发到 data_pulse
    # (if 块内不继承外层 add_header,需重复声明,保证 204 响应也带跨域头)
    if ($request_method = 'OPTIONS') {
        add_header 'Access-Control-Allow-Headers' 'Origin, Content-Type, Accept, Authorization';
        add_header 'Access-Control-Allow-Methods' 'GET, POST, OPTIONS';
        add_header 'Access-Control-Allow-Origin' '*';
        return 204;
    }
    proxy_pass http://data_pulse/report;
    proxy_set_header Host $host;
    proxy_set_header X-Forwarded-Proto $scheme;
    # 始终回源(不读缓存);$nocache 由 comi.conf 全局注册
    proxy_cache_bypass $nocache $cookie_nocache $arg_nocache $arg_comment;
}

# BI 短前缀(/bi):跨域与 OPTIONS 预检同 /seeyon/bi/;其余请求转发到 data_pulse 的 /bi。
# 注:`location /bi` 为前缀匹配,会命中一切以 /bi 开头的请求(如 /bill、/binary)。
location /bi {
    # 放开跨域:允许任意来源,允许 GET/POST/OPTIONS 及这些请求头
    add_header 'Access-Control-Allow-Origin' '*';
    add_header 'Access-Control-Allow-Methods' 'GET, POST, OPTIONS';
    add_header 'Access-Control-Allow-Headers' 'Origin, Content-Type, Accept, Authorization';
    # OPTIONS 预检直接返回 204,不转发到 data_pulse
    # (if 块内不继承外层 add_header,需重复声明,保证 204 响应也带跨域头)
    if ($request_method = 'OPTIONS') {
        add_header 'Access-Control-Allow-Headers' 'Origin, Content-Type, Accept, Authorization';
        add_header 'Access-Control-Allow-Methods' 'GET, POST, OPTIONS';
        add_header 'Access-Control-Allow-Origin' '*';
        return 204;
    }
    proxy_pass http://data_pulse/bi;
    proxy_set_header Host $host;
    proxy_set_header X-Forwarded-Proto $scheme;
    # 始终回源(不读缓存);$nocache 由 comi.conf 全局注册
    proxy_cache_bypass $nocache $cookie_nocache $arg_nocache $arg_comment;
}
# 2-3、检查配置并重新加载Nginx
# 检查配置是否正确(示例代码见截图)
./nginx -p nginx目录 -c nginx.conf配置文件路径 -t

# 重新加载配置,使配置生效(示例代码见截图)
./nginx -p nginx目录 -c nginx.conf配置文件路径 -s reload
# 场景三:智能表格Nginx配置(按需)
如项目需要使用智能表格功能(CoMi Table),此功能自CoMi V3.0版本开始支持,则在场景一CoMi基础服务Nginx配置完成的前提下增加如下配置即可使用:
如使用CoMi工具自动注入Nginx,通常配置已经自动生效,只需参考本手册做人工复核即可,仅独立部署NG且未生效项目需要手工配置!
# 3-1、nginx.conf增加upstream与include
通过vi nginx.conf增加智能表格相关配置,仅需增加两块内容:
- 增加upstream统一管理智能表格&文档服务地址(ai_table_frontend)和智能文档运行环境地址(comi_preview)
- 在协同OA的server块中增加
include ai_table.conf;配置,让智能表格代理配置全部由ai_table.conf文件维护
智能表格 start到智能表格 end是增加的智能表格配置:
# 智能表格 start:增加智能表格&文档服务的upstream配置(部署CoMi Table时增加)
upstream ai_table_frontend{
    # 这里IP端口指向智能表格&文档服务地址
    server 192.168.0.171:18080;
}
# 智能表格 end:增加智能表格&文档服务的upstream配置

# 智能表格 start:增加智能文档运行环境的upstream配置(部署CoMi Table时增加)
upstream comi_preview{
    # 这里IP端口指向智能文档运行环境地址
    server 192.168.0.171:18084;
}
# 智能表格 end:增加智能文档运行环境的upstream配置

# 代理协同OA
server {
    listen 80;
    server_name  localhost;
    charset utf-8;

    # 保留原来的配置
    include comi.conf;

    # 智能表格 start:关联ai_table配置文件
    include ai_table.conf;
    # 智能表格 end:关联ai_table配置文件

    location / {
        proxy_pass http://seeyon_v5_cluster;
        proxy_set_header Host $http_host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header REMOTE-HOST $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
        proxy_redirect http:// $scheme://;
        proxy_connect_timeout 300;
        proxy_read_timeout 300;
        proxy_send_timeout 300;
    }
    error_page   500 502 503 504  /50x.html;
    location = /50x.html {
        root   html;
    }
}
# 3-2、创建或覆盖ai_table.conf
在nginx.conf同级目录下新建ai_table.conf(vim ai_table.conf命令),将如下配置完整保存到ai_table.conf(不用个性化调整任何参数):
# ai_table start:共享A8 Cookie的/seeyon路径式配置
# 访问地址:http://[nginx主机IP]:[nginx服务端口]/seeyon/ai-table/
# 后端API:http://[nginx主机IP]:[nginx服务端口]/seeyon/ai-table/api/v1/xxx,由智能表格一体化服务处理后端转发。
# WebSocket:ws://[nginx主机IP]:[nginx服务端口]/seeyon/ai-table/ws/collaboration。
# Cookie共享:A8的JSESSIONID Path=/seeyon,ai-table路径也在/seeyon下,浏览器自动携带。

# ai-table start:前端入口
# 访问地址:http://[nginx主机IP]:[nginx服务端口]/seeyon/ai-table/
# 精确匹配前端入口:把不带尾斜杠的 /seeyon/ai-table 302 到带尾斜杠地址,保证前端静态资源相对路径正确。
location = /seeyon/ai-table {
    return 302 /seeyon/ai-table/;
}

# 智能表格入口(前缀匹配,兜底 /seeyon/ai-table/ 下所有路径):补齐真实 IP / 转发协议等头,
# 开启 WebSocket 升级(供 /seeyon/ai-table/ws/collaboration 协作连接),转发给 ai_table_frontend。
location ^~ /seeyon/ai-table/ {
    proxy_set_header X-Real-IP $remote_addr;
    proxy_set_header Host $http_host;
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    proxy_set_header X-Forwarded-Proto $scheme;
    proxy_set_header X-Forwarded-Port $server_port;

    proxy_http_version 1.1;
    proxy_set_header Upgrade $http_upgrade;
    proxy_set_header Connection "upgrade";

    proxy_read_timeout 300s;
    proxy_send_timeout 300s;
    # 保留 /seeyon/ai-table/ 前缀交给智能表格一体化服务处理,避免被剥成 / 后触发根路径重定向并形成循环。by AI.Coding
    proxy_pass http://ai_table_frontend;
}
# ai_table end:前端入口

# comi-preview start:预览产物网关(回执 previewUrl 的对外地址)
# 说明:本块仅由安装器在部署「文档运行环境(comi-table-document-runtime)」时推送;
# 未部署时安装器会整段剔除该预览网关块(含首尾标记行),以免 nginx 引用不存在的 comi_preview upstream 导致启动失败。
# 匹配 /seeyon/comi-preview/**:先去掉 /seeyon/comi-preview 前缀,再转发给 comi_preview,
# 并透传真实 IP / Host / 转发协议,关闭缓冲以支持大文件流式预览。
location ^~ /seeyon/comi-preview/ {
    rewrite ^/seeyon/comi-preview/(.*)$ /$1 break;
    proxy_pass http://comi_preview;

    proxy_set_header X-Real-IP $remote_addr;
    proxy_set_header Host $http_host;
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    proxy_set_header X-Forwarded-Proto $scheme;
    proxy_set_header X-Forwarded-Port $server_port;

    proxy_http_version 1.1;
    proxy_read_timeout 300s;
    proxy_send_timeout 300s;
    proxy_buffering off;
}
# comi-preview end
# 3-3、检查配置并重新加载Nginx
# 检查配置是否正确(示例代码见截图)
./nginx -p nginx目录 -c nginx.conf配置文件路径 -t

# 重新加载配置,使配置生效(示例代码见截图)
./nginx -p nginx目录 -c nginx.conf配置文件路径 -s reload
配置生效后,可通过 http://Nginx地址/seeyon/ai-table/ 打开智能表格页面进行验证。
快速跳转
