# 已知漏洞通报处理方法
# 案例
【漏洞预警】致远OA-Groovy脚本注入零日漏洞

漏洞描述:
致远OA的/ajax.do接口存在Groovy脚本注入漏洞。该接口的wfToolManager服务的getConditionValue方法在处理Groovy脚本型条件表达式(conditionType=3)时未做安全过滤,攻击者可通过conditionValue参数注入恶意Groovy脚本,GroovyShell.evaluate()直接编译执行,导致远程代码执行。该漏洞无需认证即可远程利用。

安全设备规则防护建议及修复建议:
(1)补丁升级:联系致远官方获取最新安全补丁。官方网址:https://www.seeyon.com/
(2)临时策略:在确保业务不受影响的前提下,通过WAF拦截包含Groovy脚本特征的请求。
(3)访问控制:限制OA系统访问来源,如非必要不开放到公网。
(4)权限配置:对应用账户执行最小权限原则。
(5)安全设备规则:拦截包含Groovy脚本注入特征的请求。
(6)审计:监控异常的接口调用和代码执行行为。

请各单位参考网络安全应急指挥平台结合自身网络环境和信息系统情况认真核对,举一反三全面梳理影响范围,排除风险隐患。
# 案例说明
此类案例是上级机构下发的安全排查通告,目的是让项目组核查漏洞是否存在,如存在必须及时处理并且反馈处理结果。
由于通报中有明确备注“致远OA”则可能已经明确与产品有关,此类案例通用方法就是:自行先通过相关工具、方法做处置预判,如相关工具方法没有明确结果,判断不了再上报问题。
# 处置方法
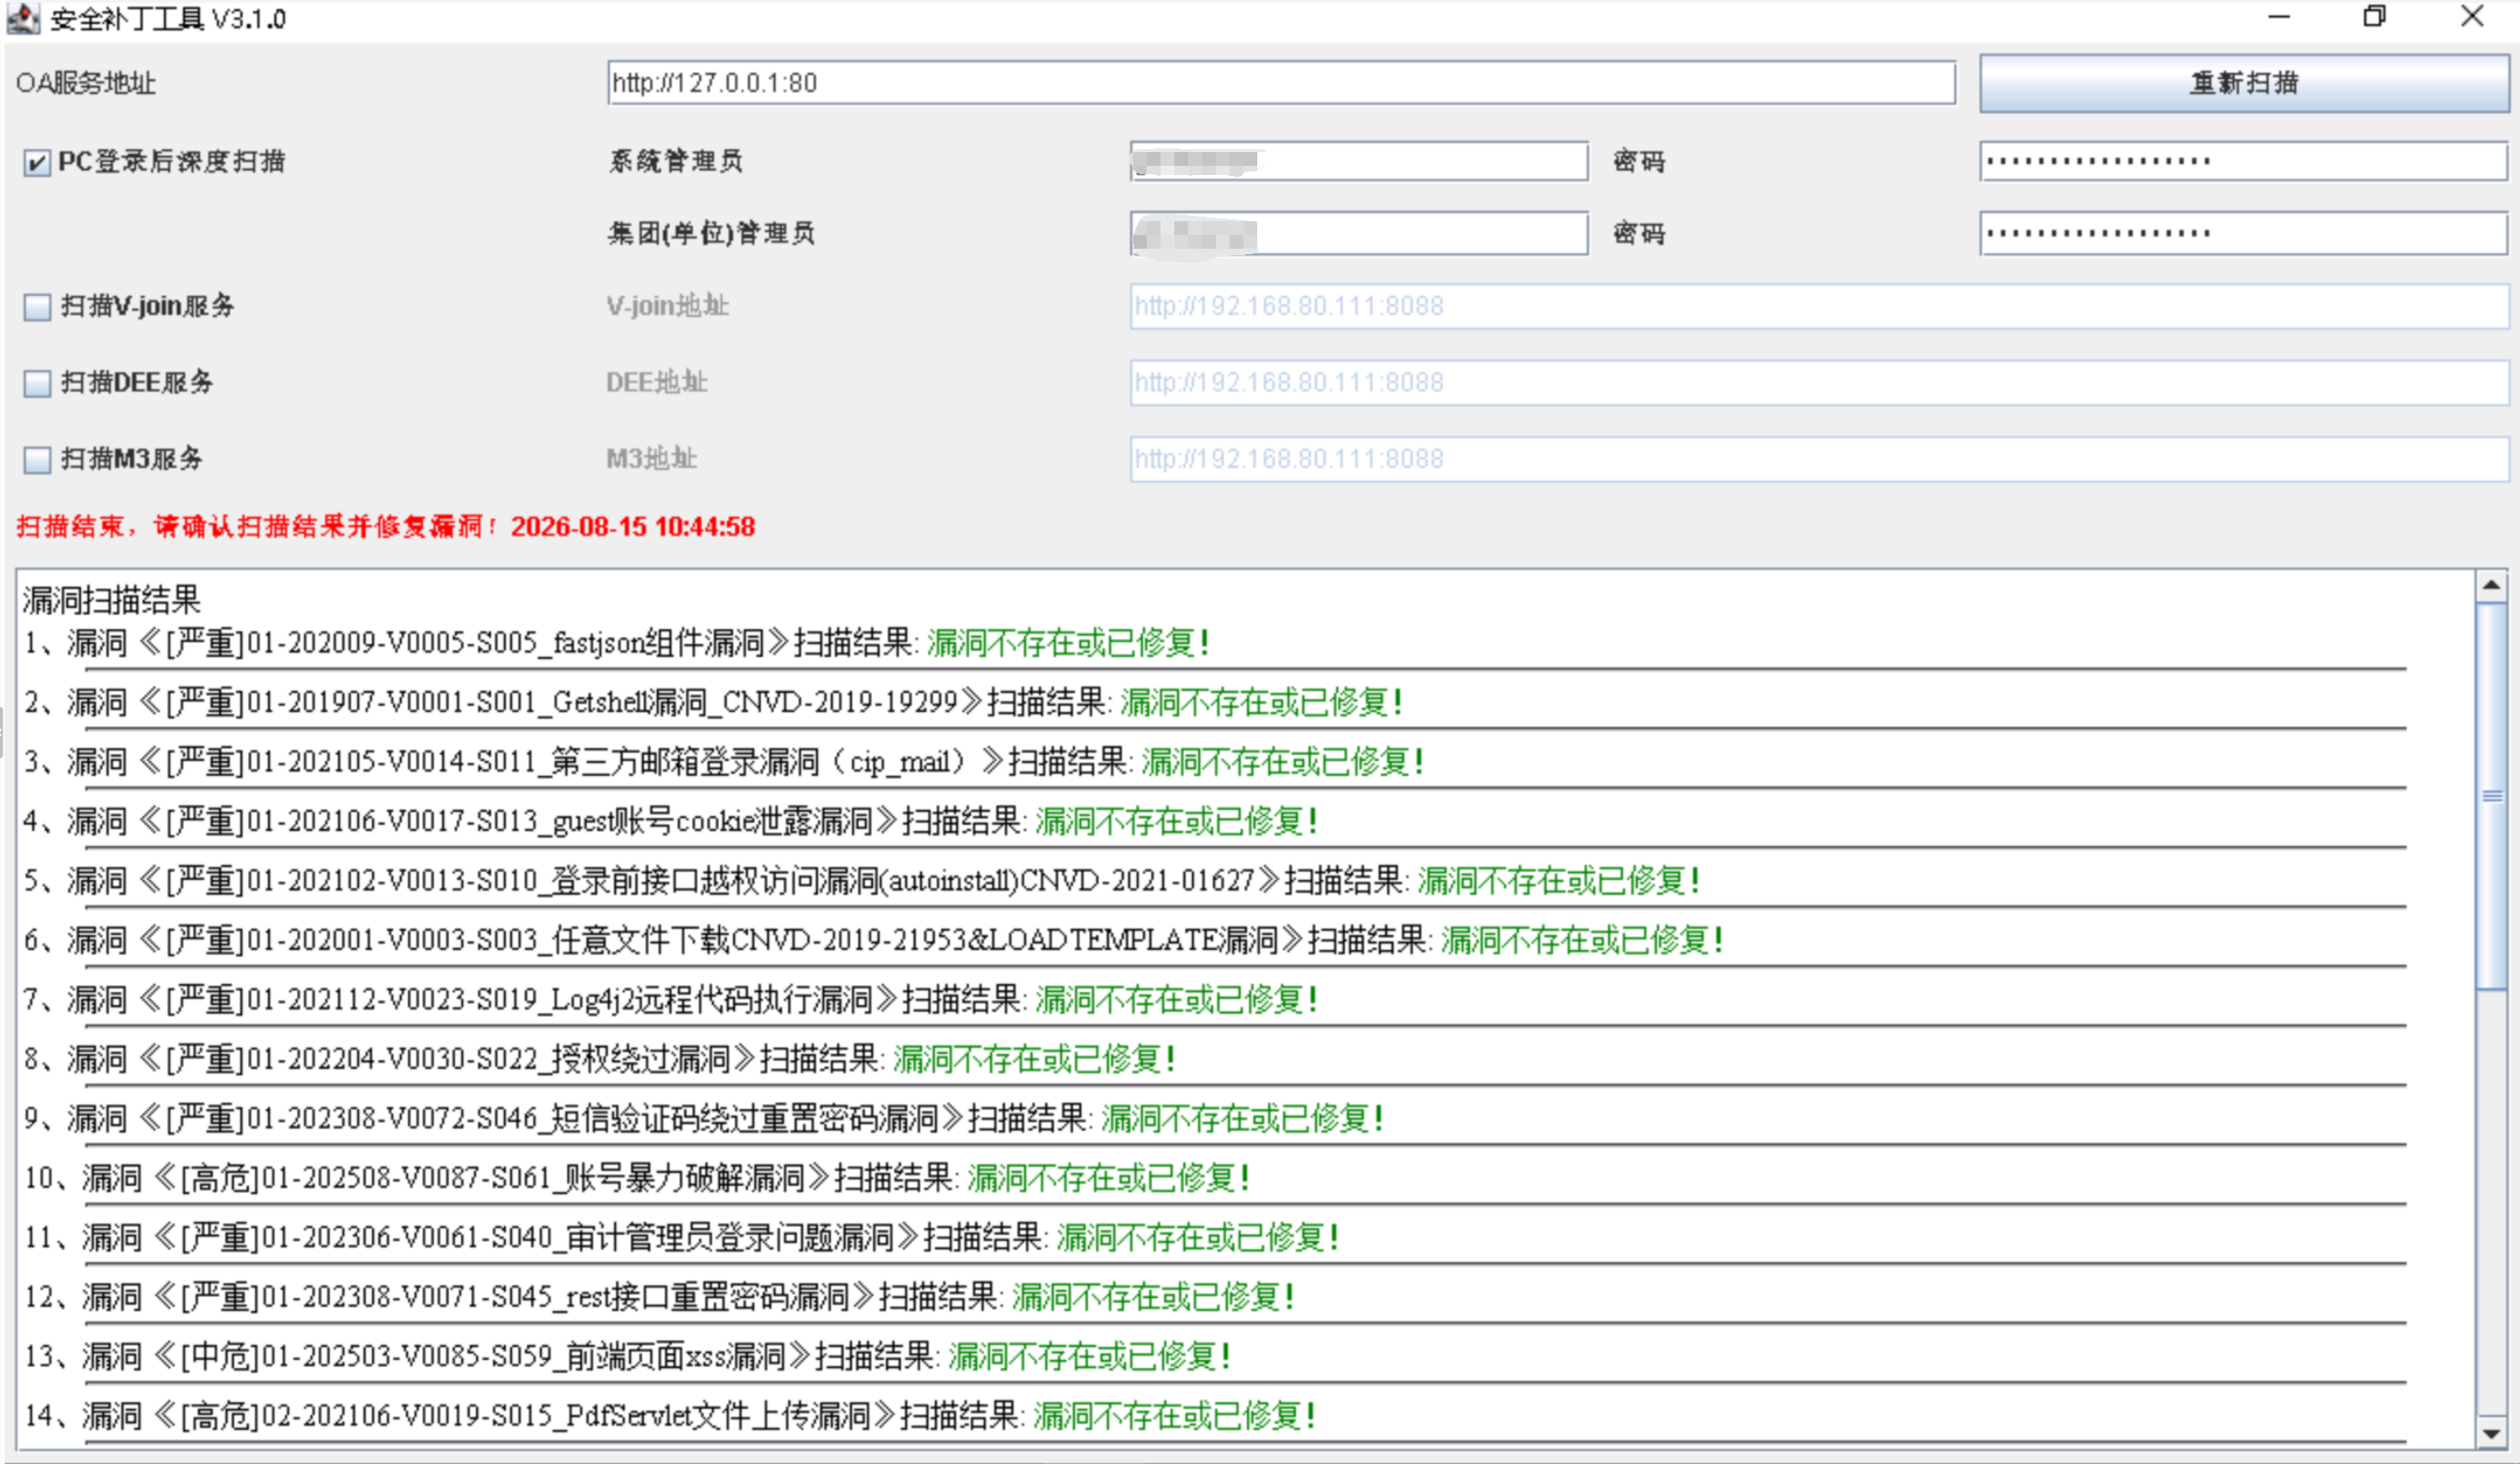
1、下载最新漏洞扫描工具:重新对服务器进行漏洞扫描,如扫描发现所有漏洞都不存在则 截图留痕 :
2、下一步带着客户的问题使用公司协同CoMi - “安全智能客服” 智能体 搜索核对问题是否属于已知漏洞
如下图所示表示漏洞已知,已知问题漏洞扫描工具都会完成了相关检测和修复功能。
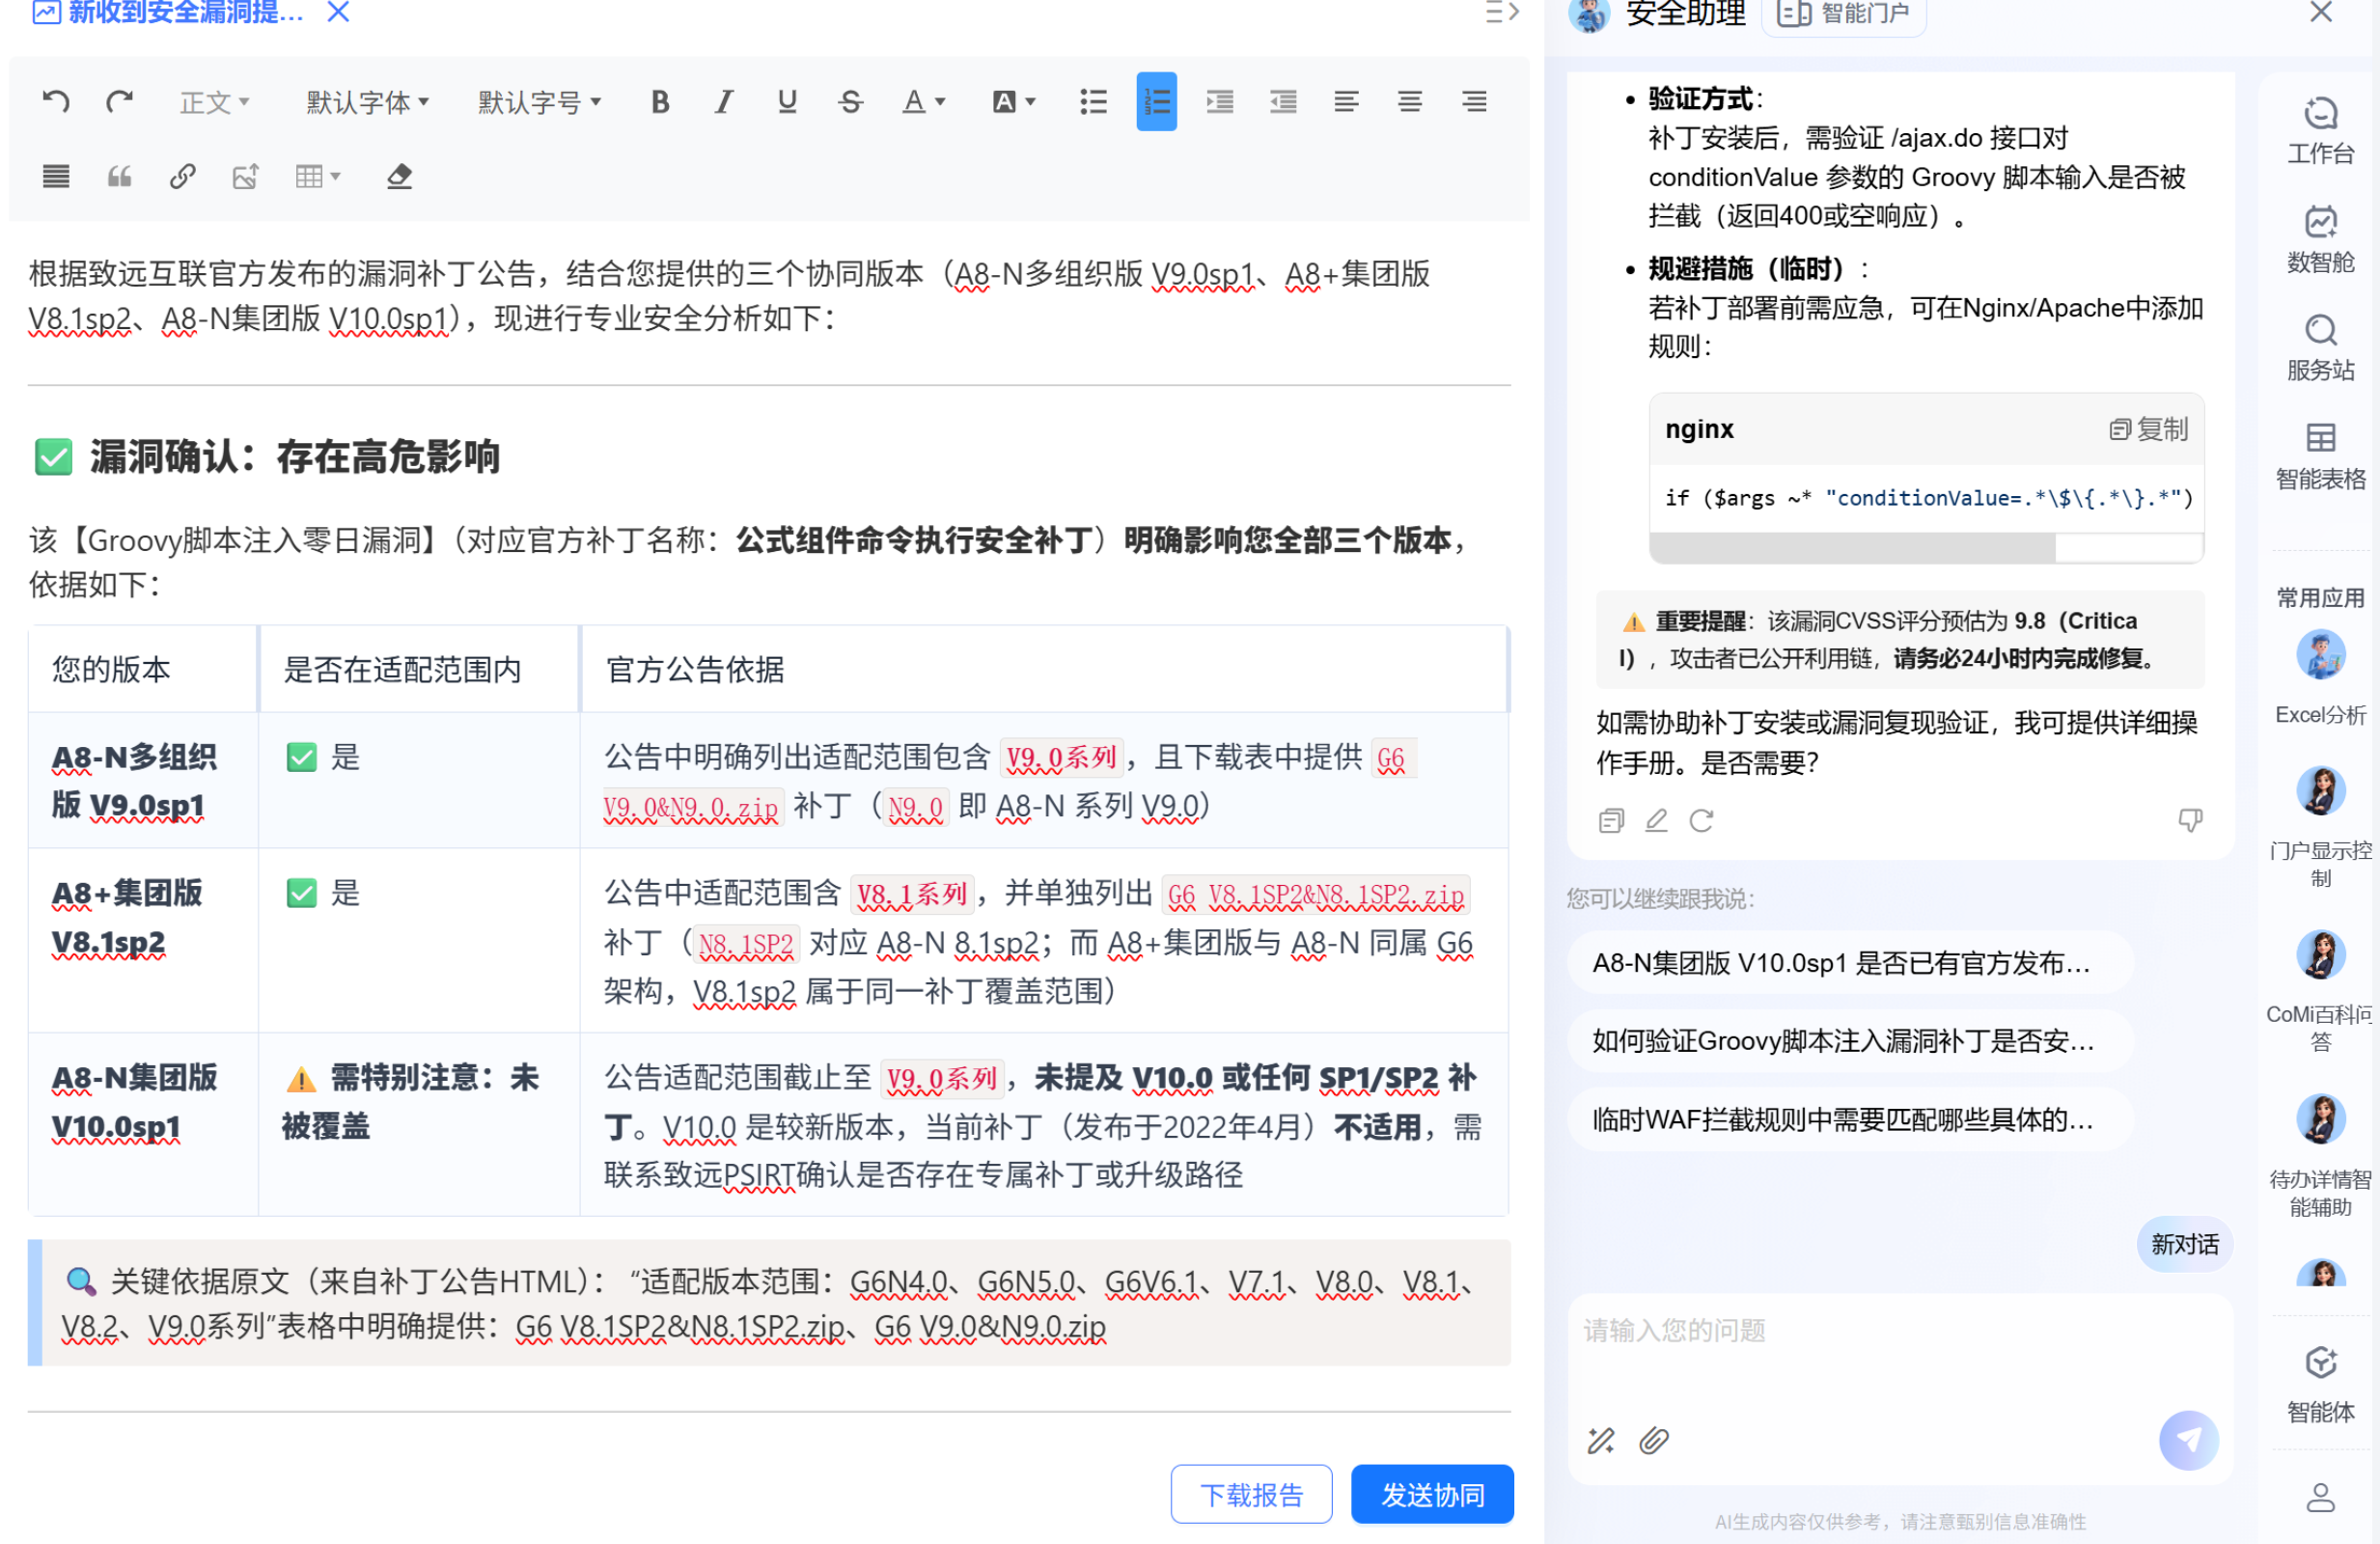
3、以上通过AI搜索确认漏洞存在且漏扫工具已经修复,则可以带上相关截图说明反馈给客户:问题已处理/问题不存在,提供相关分析处理过程佐证让客户复核。
4、 如果“安全智能客服”没有披露相关漏洞,则按引导上报安全问题单,由安全老师核对。
编撰人:admin
快速跳转
