# 自查组件是否使用
# 案例
接公司安全部门通知,请各项目确认是否使用了springblade框架,目前为网络安全行动战时阶段,请尽快接龙反馈。

接公司安全部门通知,请各项目确认是否使用pageoffice在线编辑框架,如有使用请确认版本是否高于v6.6.1.3。此为高危漏洞,需24小时内完成修复。目前为网络安全行动战时阶段,请尽快接龙反馈。

监测到GeoServer jsonArrayContains SQL注入漏洞;由于GeoServer依赖的GeoTools将jsonArrayContains函数编码为PostgreSQL SQL 时未对用户可控的CQL_FILTER参数进行充分的过滤和校验,未经身份验证的攻击者可以通过WFS GetFeature请求注入特制的SQL语句,从而获取目标系统敏感数据;当PostgreSQL数据库具备高权限时可实现远程代码执行。CVSS评分9.8,目前漏洞细节与PoC已公开,请相关用户尽快采取措施进行防护。

接安全通知,在需要确认一下我们产品是否使用了jeecgboot框架,该框架存在高危漏洞,目前客户安全部门要求回复。

接安全通知,发现Jsoup存在安全漏洞,请大家确认是否涉及。
# 案例说明
由于通报中 没有明确备注“致远OA” ,则说明属于通用框架、三方组件、组件、产品的排查,这类排查通常不用漏洞扫描工具,直接做人工核查即可。
# 处置方法
1、带着客户的问题使用公司协同CoMi - “安全智能客服” 智能体 搜索核对问题是否属于已知漏洞
通用提示词:产品是否使用了xxx框架/组件。
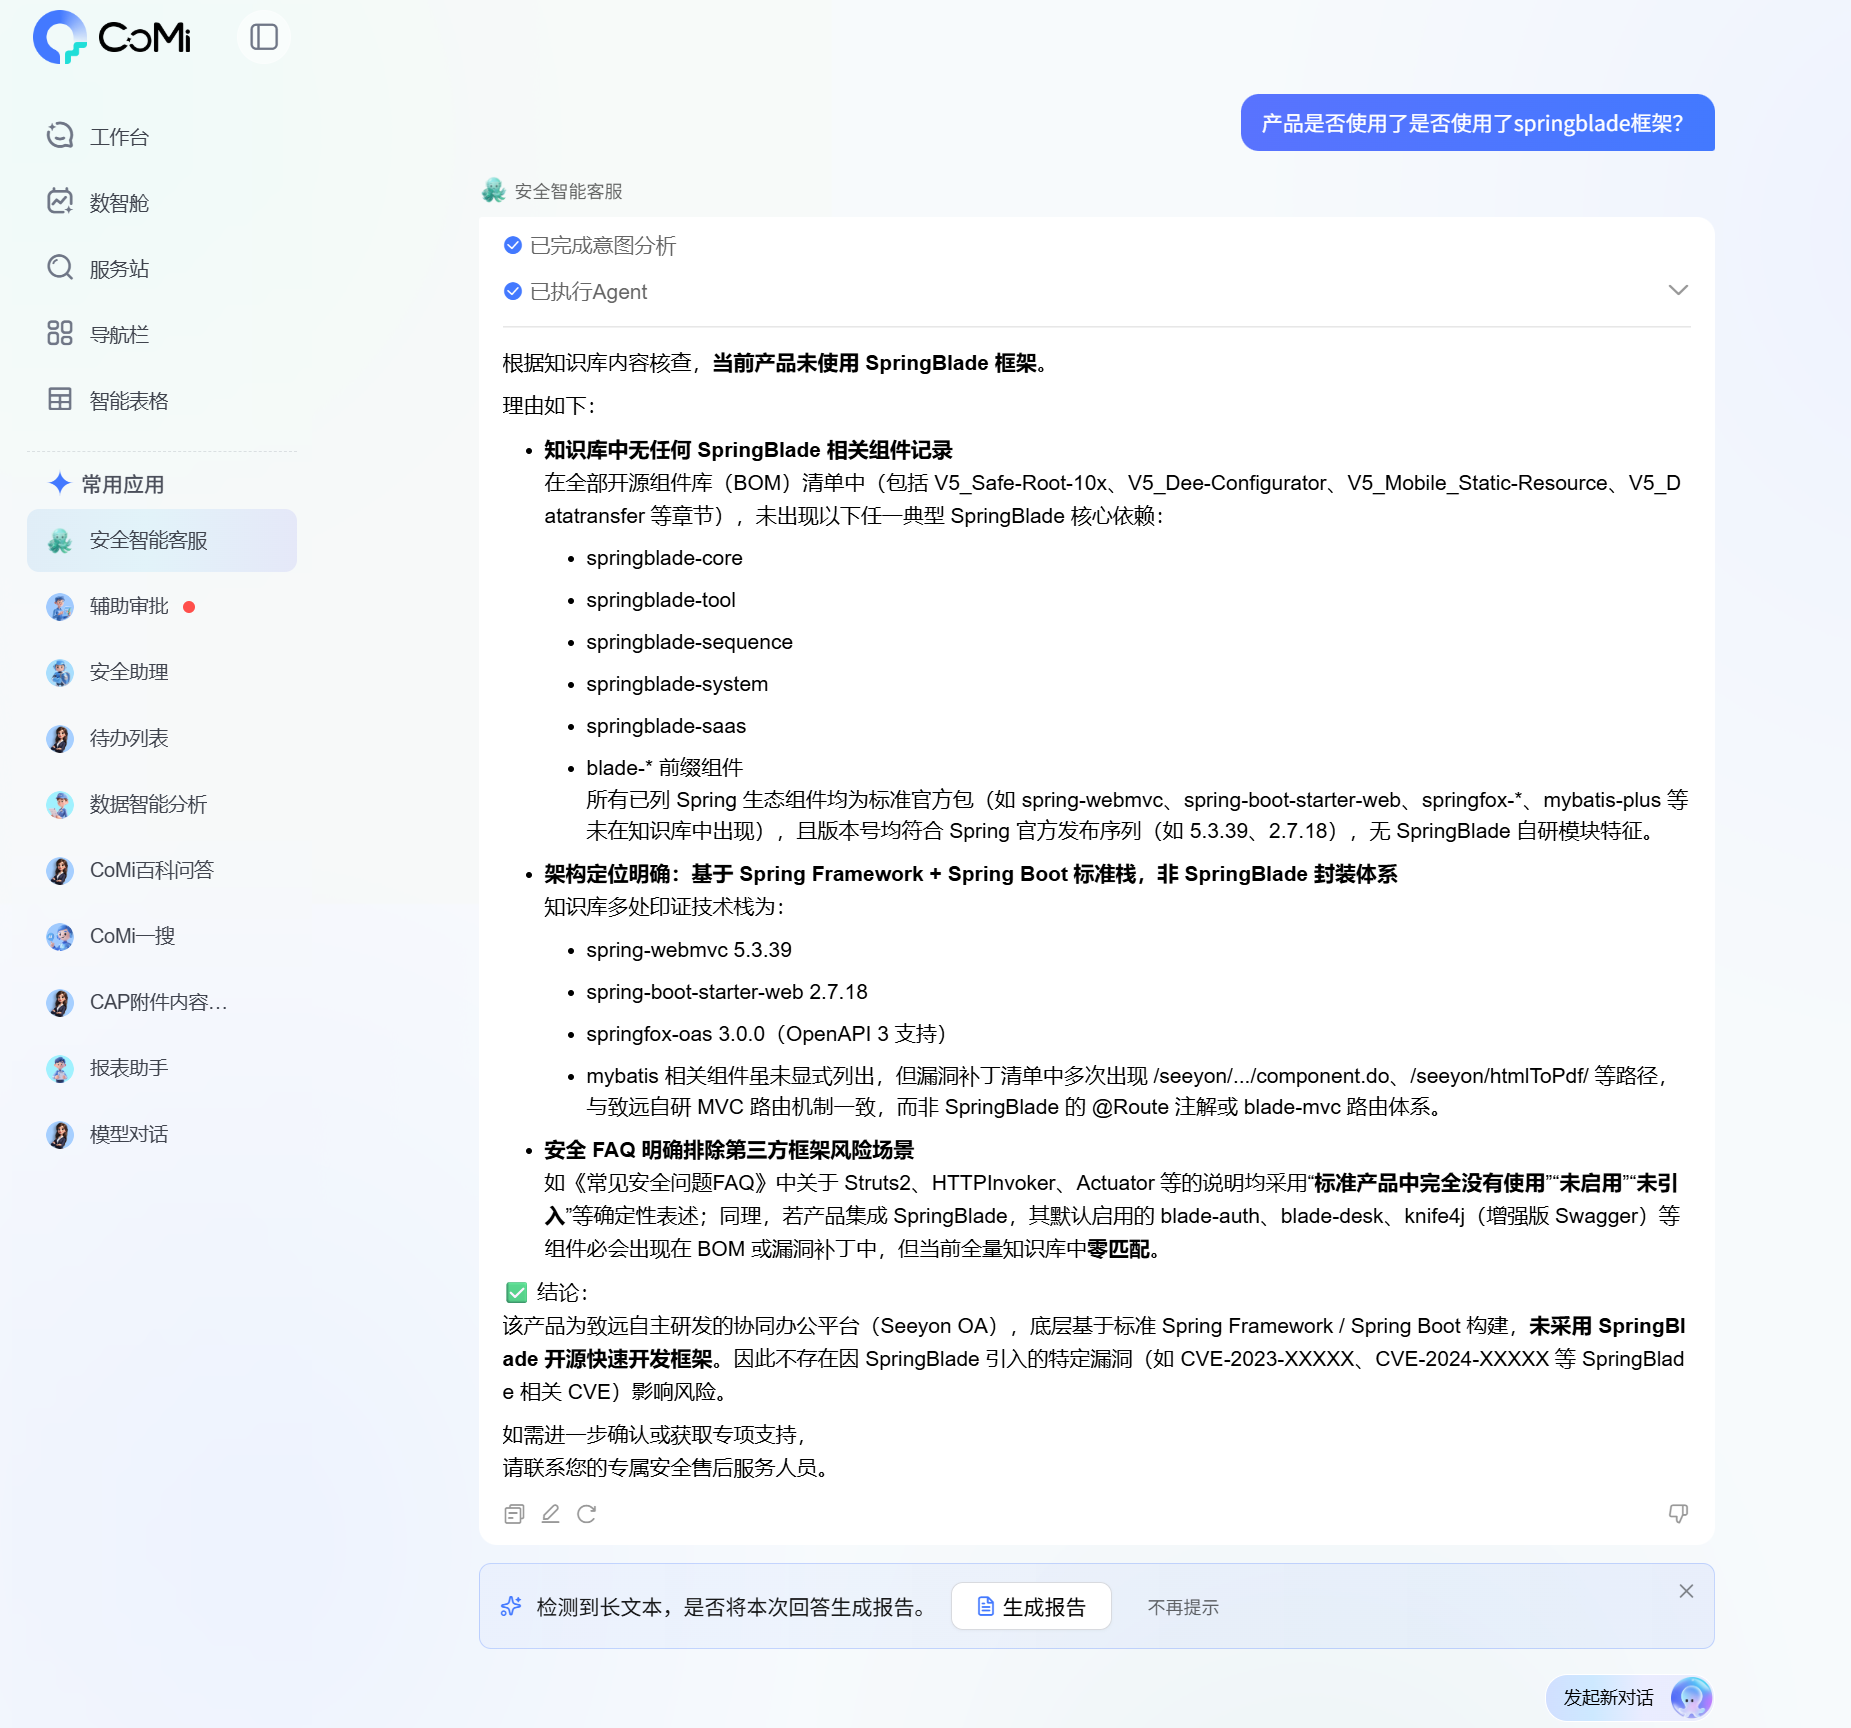
2、通过发版公布的《三方组件说明Excel》复核,下载地址:公司系统-文档中心-营销中心-营销体系-销售管理知识库-产品下载地址Excel-客户对应版本云盘-文档-版本工程及三方组件说明。
搜索一下里面的关键字,检查是否存在匹配,如存在则说明在使用,如不存在则说明无问题!
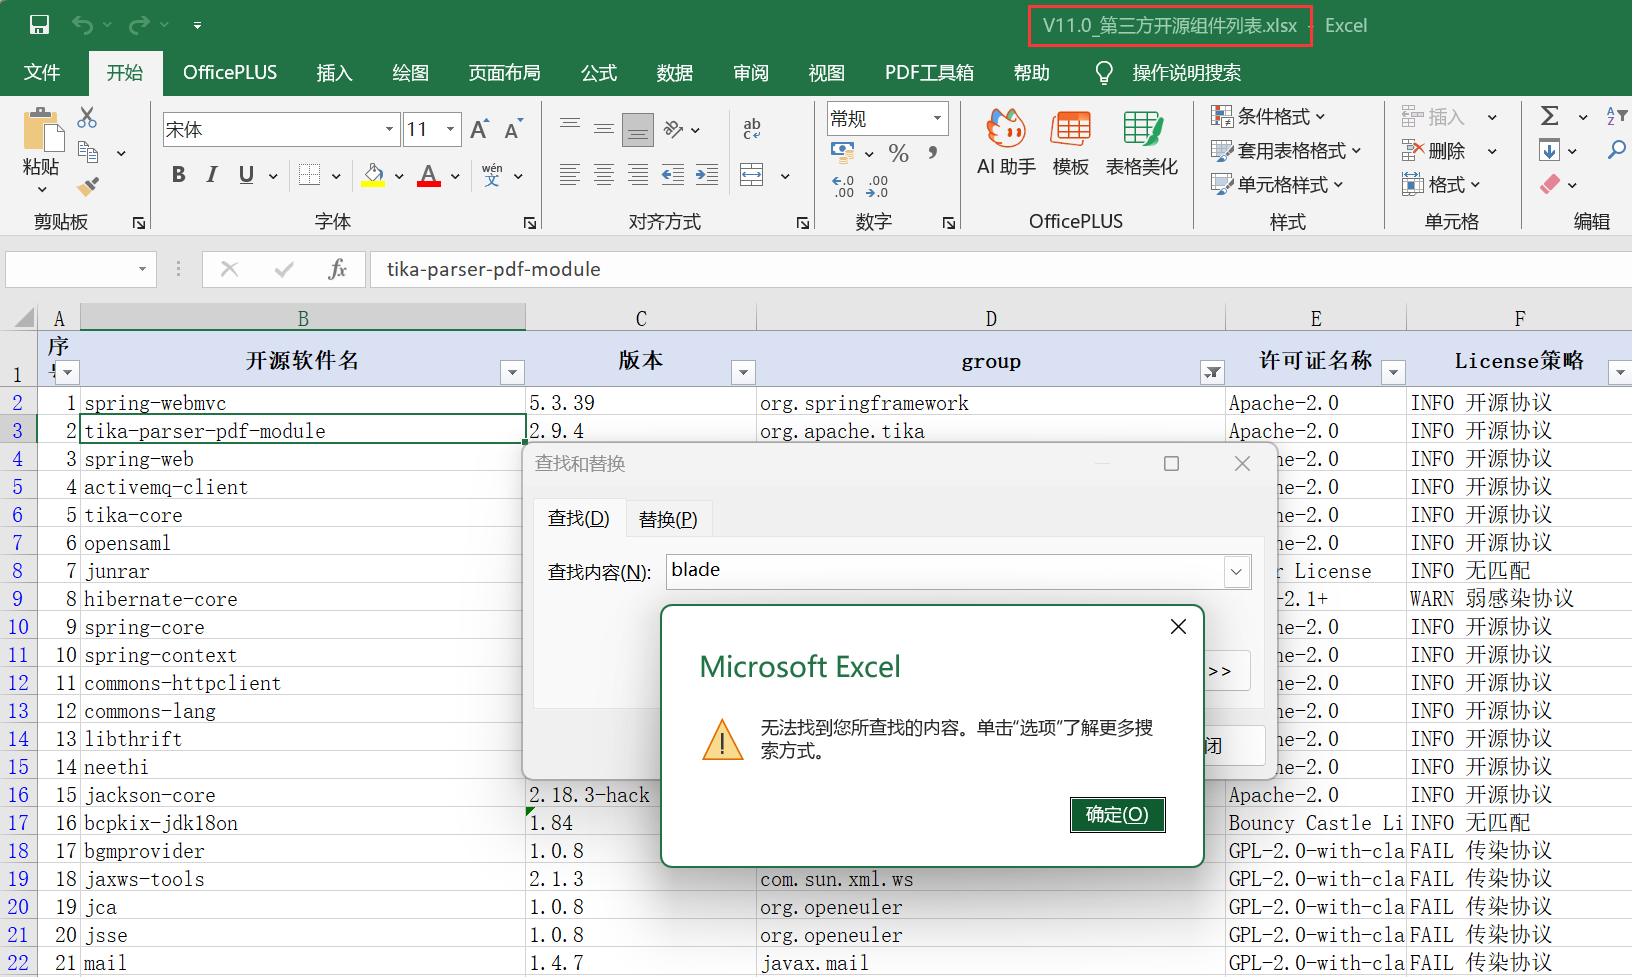
3、如明确未使用,则将以上信息反馈给客户即可:产品部涉及xx组件,无需处理。 此类问题如项目顾问技术能力有限,可以将排查行为交由项目组客开、运维协助排查分析。
4、如明确发现存在相关漏洞组件,则再使用 漏洞扫描工具扫描 再结合 安全中心补丁通报 (opens new window) 寻找是否有契合的第三方安全补丁,针对问题进行处置。
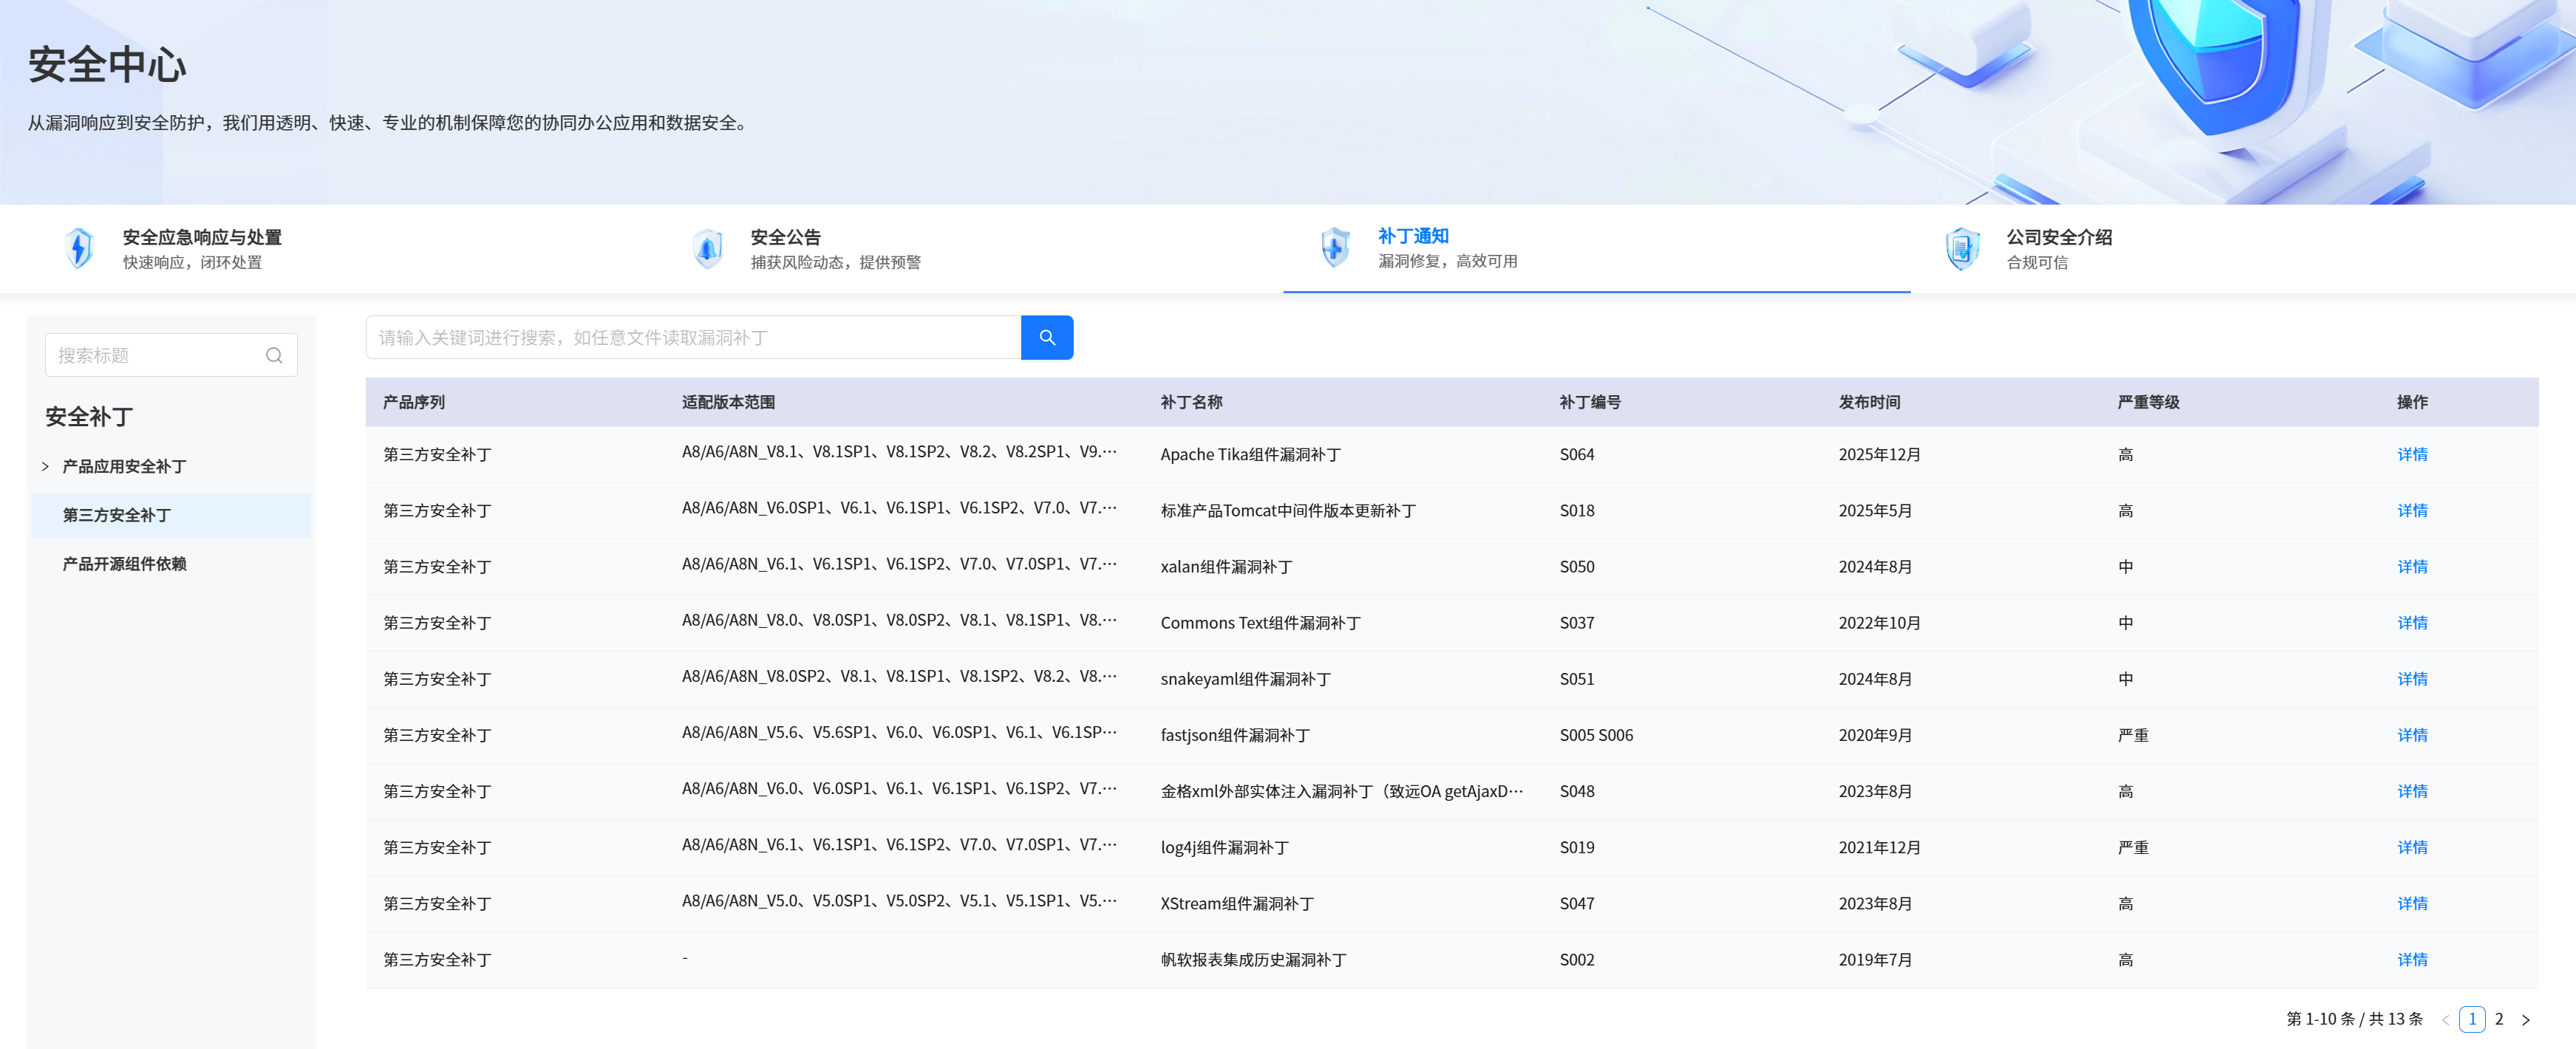
5、如明确发现存在相关漏洞组件,但漏扫工具和安全中心均无处置方案,再上报安全问题。
编撰人:admin
