# 产品源码扫描问题
# 案例
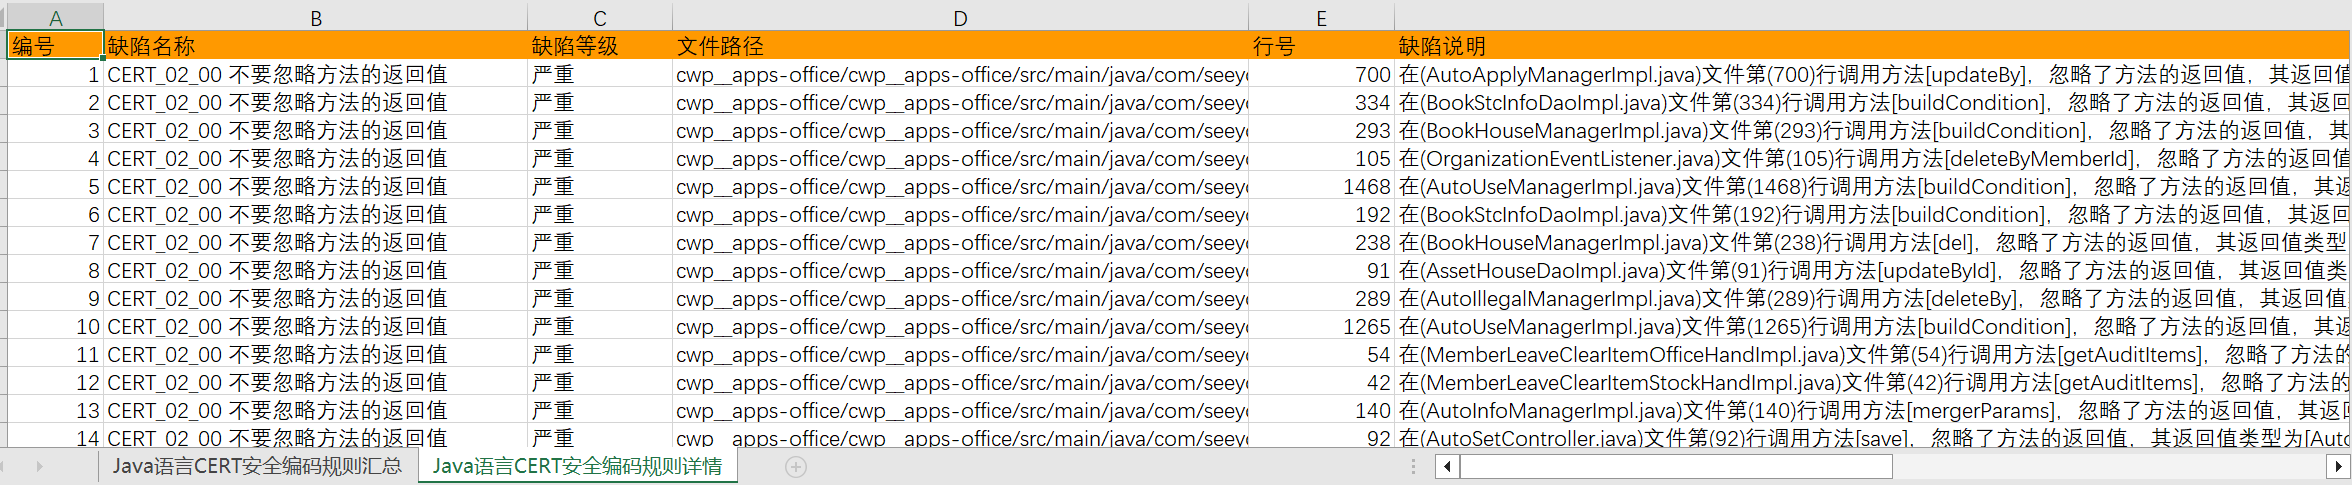
客户方请第三方公司对我司源码进行安全扫描,根据扫描结果反馈存在800余条严重代码问题,需我方进行修复或回复说明原因;具体问题见关联附件《OA问题汇总.zip》
待回复文件夹:
以问题单的形式表现出每一个问题。在每一个问题单中需回复:“原因分析”和“解决措施”两部分。
如有确定不修改的部分,需说明原因,例如:“因为XXX原因问题单一中内容不是问题,不进行修改。”
# 处置方法
参考 《V5项目交付常见额外投入列表 (opens new window)》
代码扫描、源码扫描、漏洞扫描、代码漏洞:这里特指产品源码的扫描,源码默认不公开给用户,公开给用户的是安装程序和运行程序:
1、严禁取标准产品源代码扫描, 源代码扫描只能取客开改动的源码进行扫描,并且由客开根据客户要求做修正。
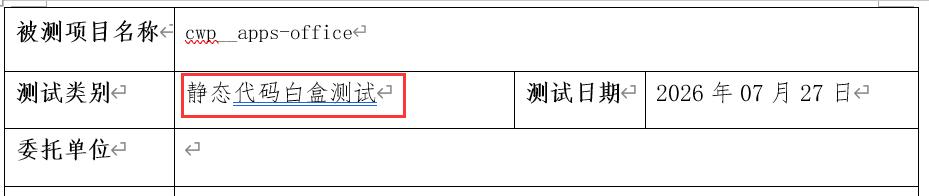
2、源代码扫描属于静态代码扫描范畴,此类扫描往往是代码合规性问题,并不代表构成安全风险。鉴于修改的代码不可复用,研发不提供源码扫描问题的修复。 建议采用渗透测试模式检查 ,研发会受理真实有效的渗透测试结果。
3、如有刚性需求,由项目组投入成本修正(约定范围并评估是否签订额外工作量合同)。
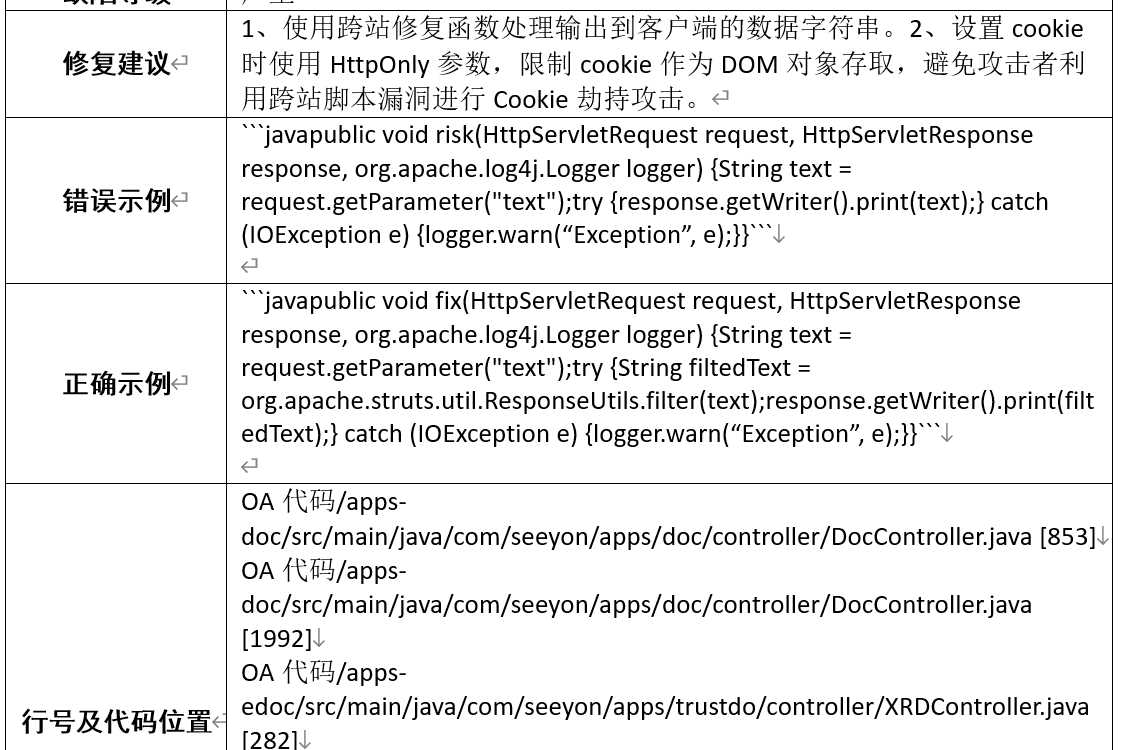
正常情况报告中会给出每个“疑似有问题的代码”给出修正意见,项目可以参照修改(关联支持单号:JSFW-2025-05727):
编撰人:admin
