# 渗透测试报告问题处理
# 案例
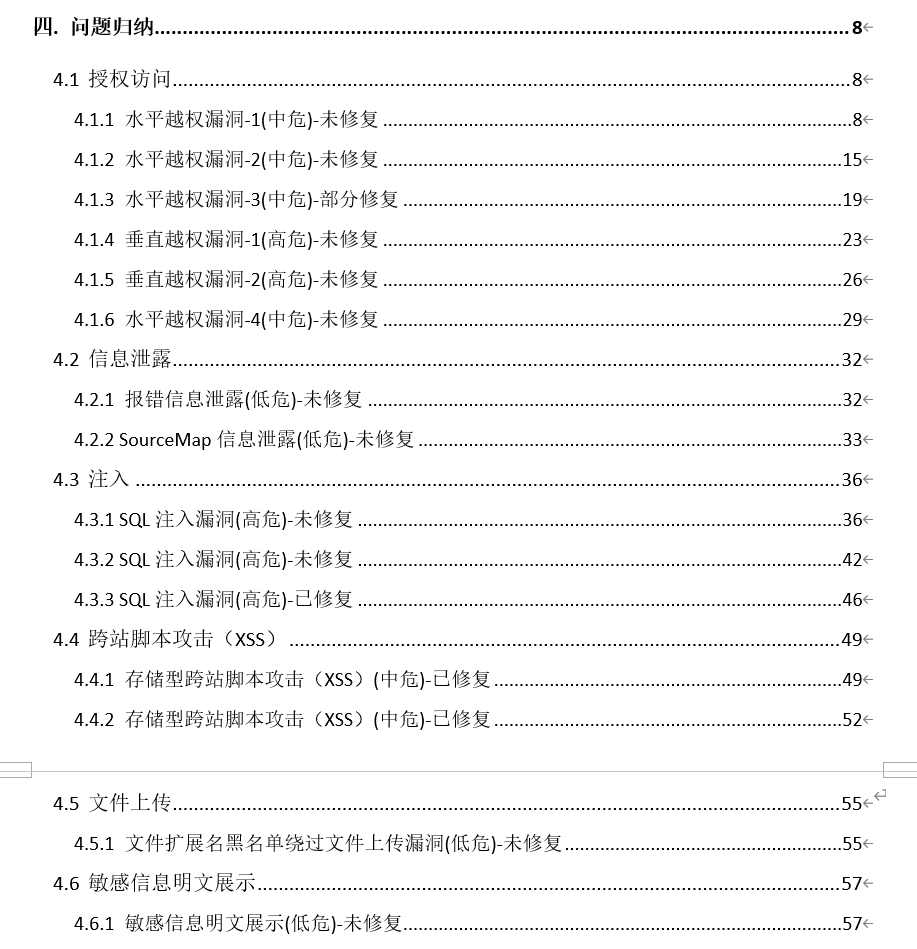
客户在上线前特意委托第三方针对产品进行了渗透测试,项目组收到客户渗透测试报告问题,随即进行响应,现阶段还需要安全团队处理以下五个越权问题:
1、水平越权漏洞-1(中危) 2、水平越权漏洞-2(中危) 3、水平越权漏洞-4(中危) 4、垂直越权漏洞-1(高危) 5、垂直越权漏洞-2(高危)
详见附件安全问题处理情况.xlsx 和 OA系统渗透测试复测报告。
# 案例说明
渗透测试,是 在客户书面正式授权前提下 ,安全工程师模拟真实黑客攻击手段,对业务系统做受控安全检测,找出系统漏洞、验证风险危害,输出修复加固方案的安全服务。
和普通的主机漏洞扫描相比,渗透测试是 工具 + 大量手工测试 ,更具权威性,不是(像主机行为扫描那样)只报一堆告警。
渗透测试的整体处理方针依然是:项目组先逐个分析问题,评估哪些能自主处理,然后整理无法处理的问题形成Excel列表,让安全团队协助处理。
# 处置方法
项目组逐个分析每个渗透测试问题,针对能自行处理的自行处理,处理方法包括并不局限于:
1、使用公司协同CoMi - “安全智能客服” 智能体 搜索核对问题是否属于已知问题,根据处理建议进行问题消除
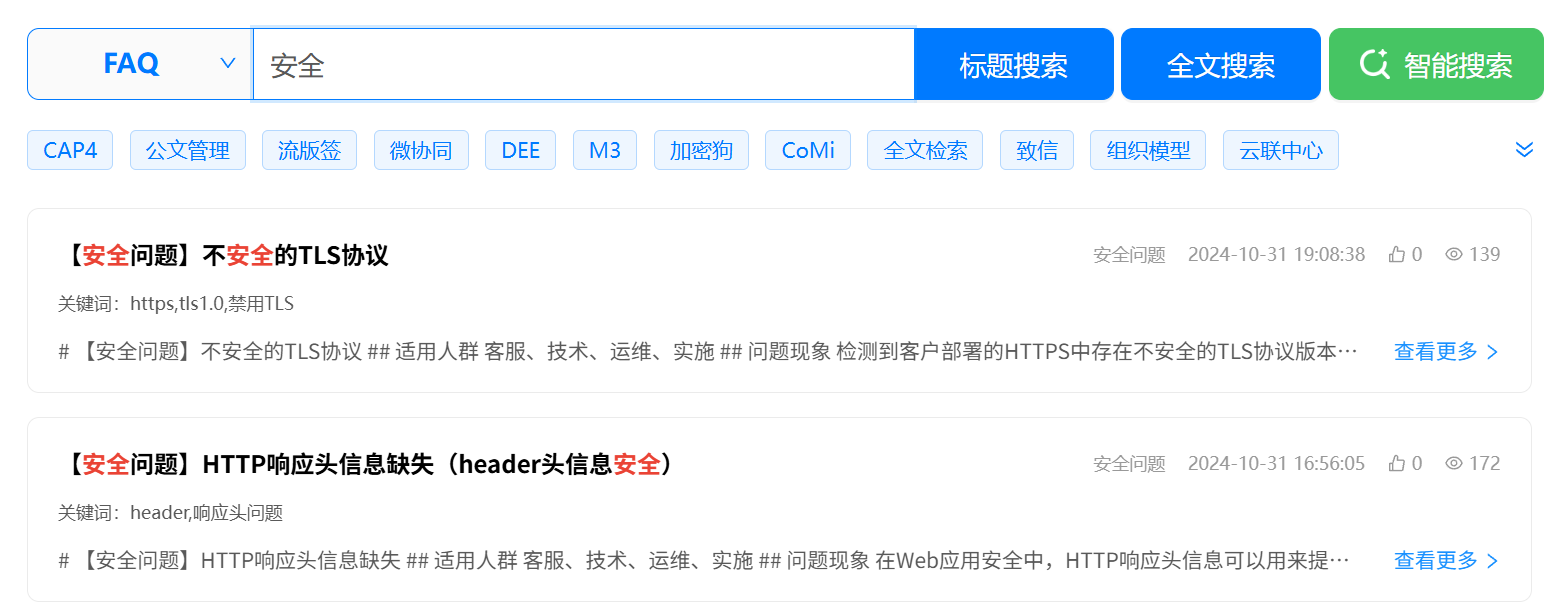
2、开放平台 - FAQ搜索 或 CoMi一搜智能搜索,录入问题搜索答案,如有明确答案,根据方案处置:
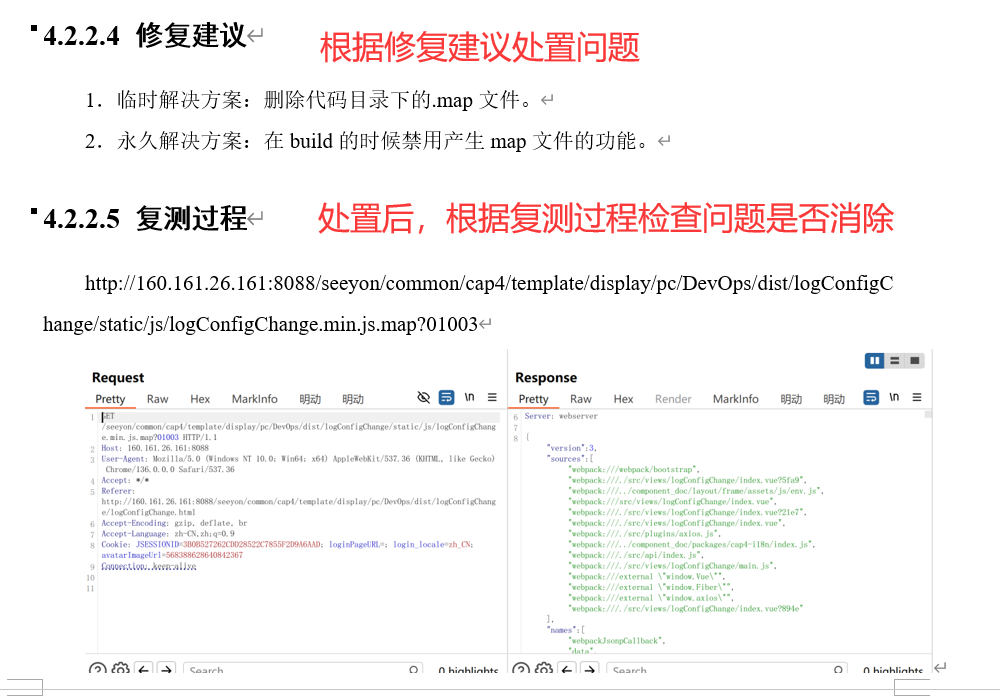
3、直接看渗透测试报,实际每个问题都会有修复建议和回测方法,可以参考修复建议处置再回测检查:
4、联系客开分析一下这里哪些问题是客开自身造成,客开该修复修复;同时检查哪些是三方组件,通过BUG流程或其它通路联系三方厂商处理。
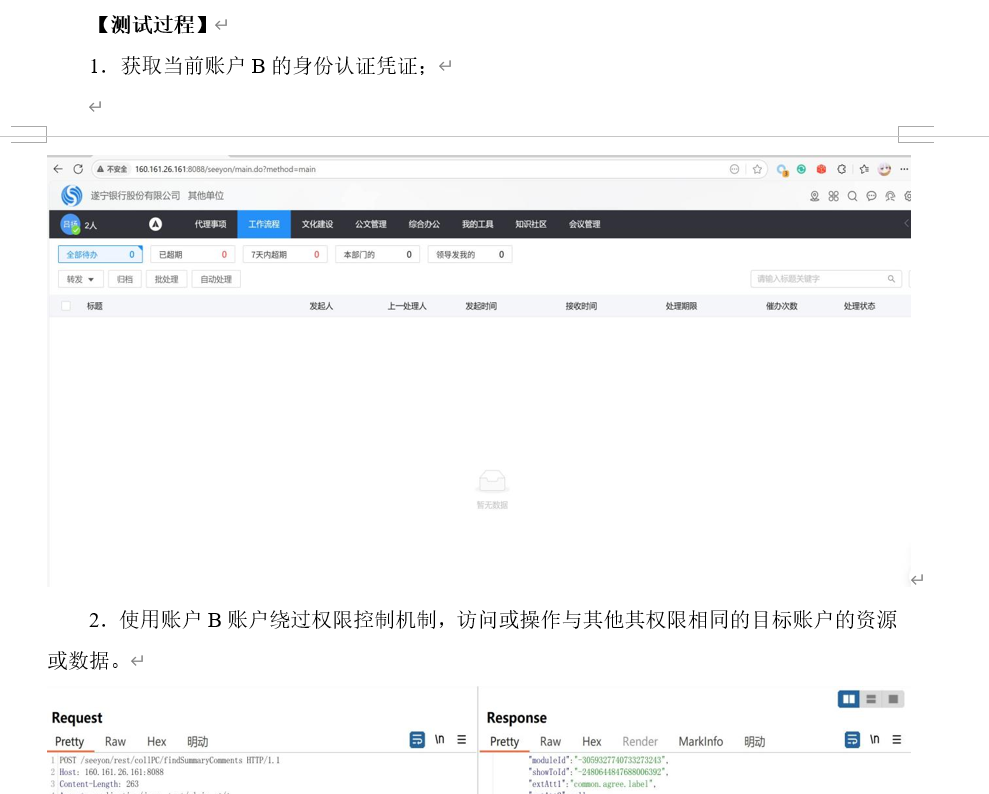
5、以上项目组能处置的处理后,整理出剩余问题上报安全单由安全和研发协助处理,通常安全和研发会受理如下问题:
- 产品垂直、水平越权问题
- SQL注入
- XSS、XXE等问题
编撰人:admin
快速跳转
