# 安全巡检
# 巡检执行策略
# 网络暴露面收敛
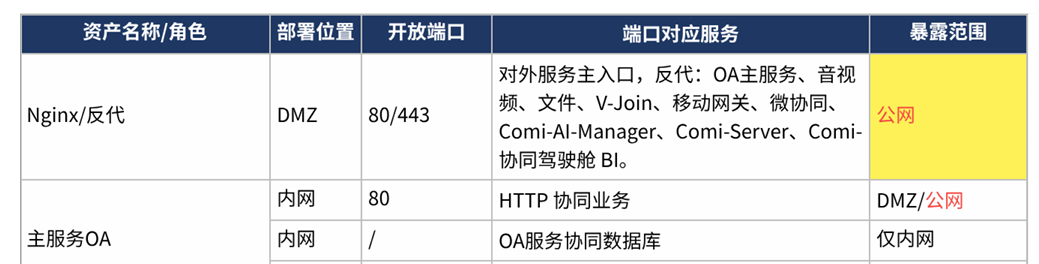
如客户协同OA涉及外网访问,需要控制网络暴露面:原则要求仅网关负载、Nginx或其它代理做公网暴露,如没有代理则仅OA做公网暴露。其余服务需要按指导手册做好安全管理,不做外网暴露。
指导手册:协同云-知识中心-客户成功部-老客户运维工具-安全工具-安全培训-《攻防演练前安全培训.pdf》
视频教程:致远学院-2026年护网行动专项会议视频 19:00 开始
# 产品应⽤访问控制
为了防止最基本的账号密码爆破攻击,需要对系统环境做应用访问控制加固,具体执行方法参考指导手册执行,包括如下内容:
- 1、密码复杂度选强
- 2、开启⻛险账号锁定:防爆破-异常登陆锁定
- 3、执行弱⼝令扫描,弱密码强制修改,非常重要-这个是暴力破解最常见根源
- 4、废弃账号/初始密码未修改账号--锁定或清理
指导手册:协同云-知识中心-客户成功部-老客户运维工具-安全工具-安全培训-《A8应用安全手册.pdf》
视频教程:致远学院-2026年护网行动专项会议视频 22:00 开始
# 漏扫补丁加固
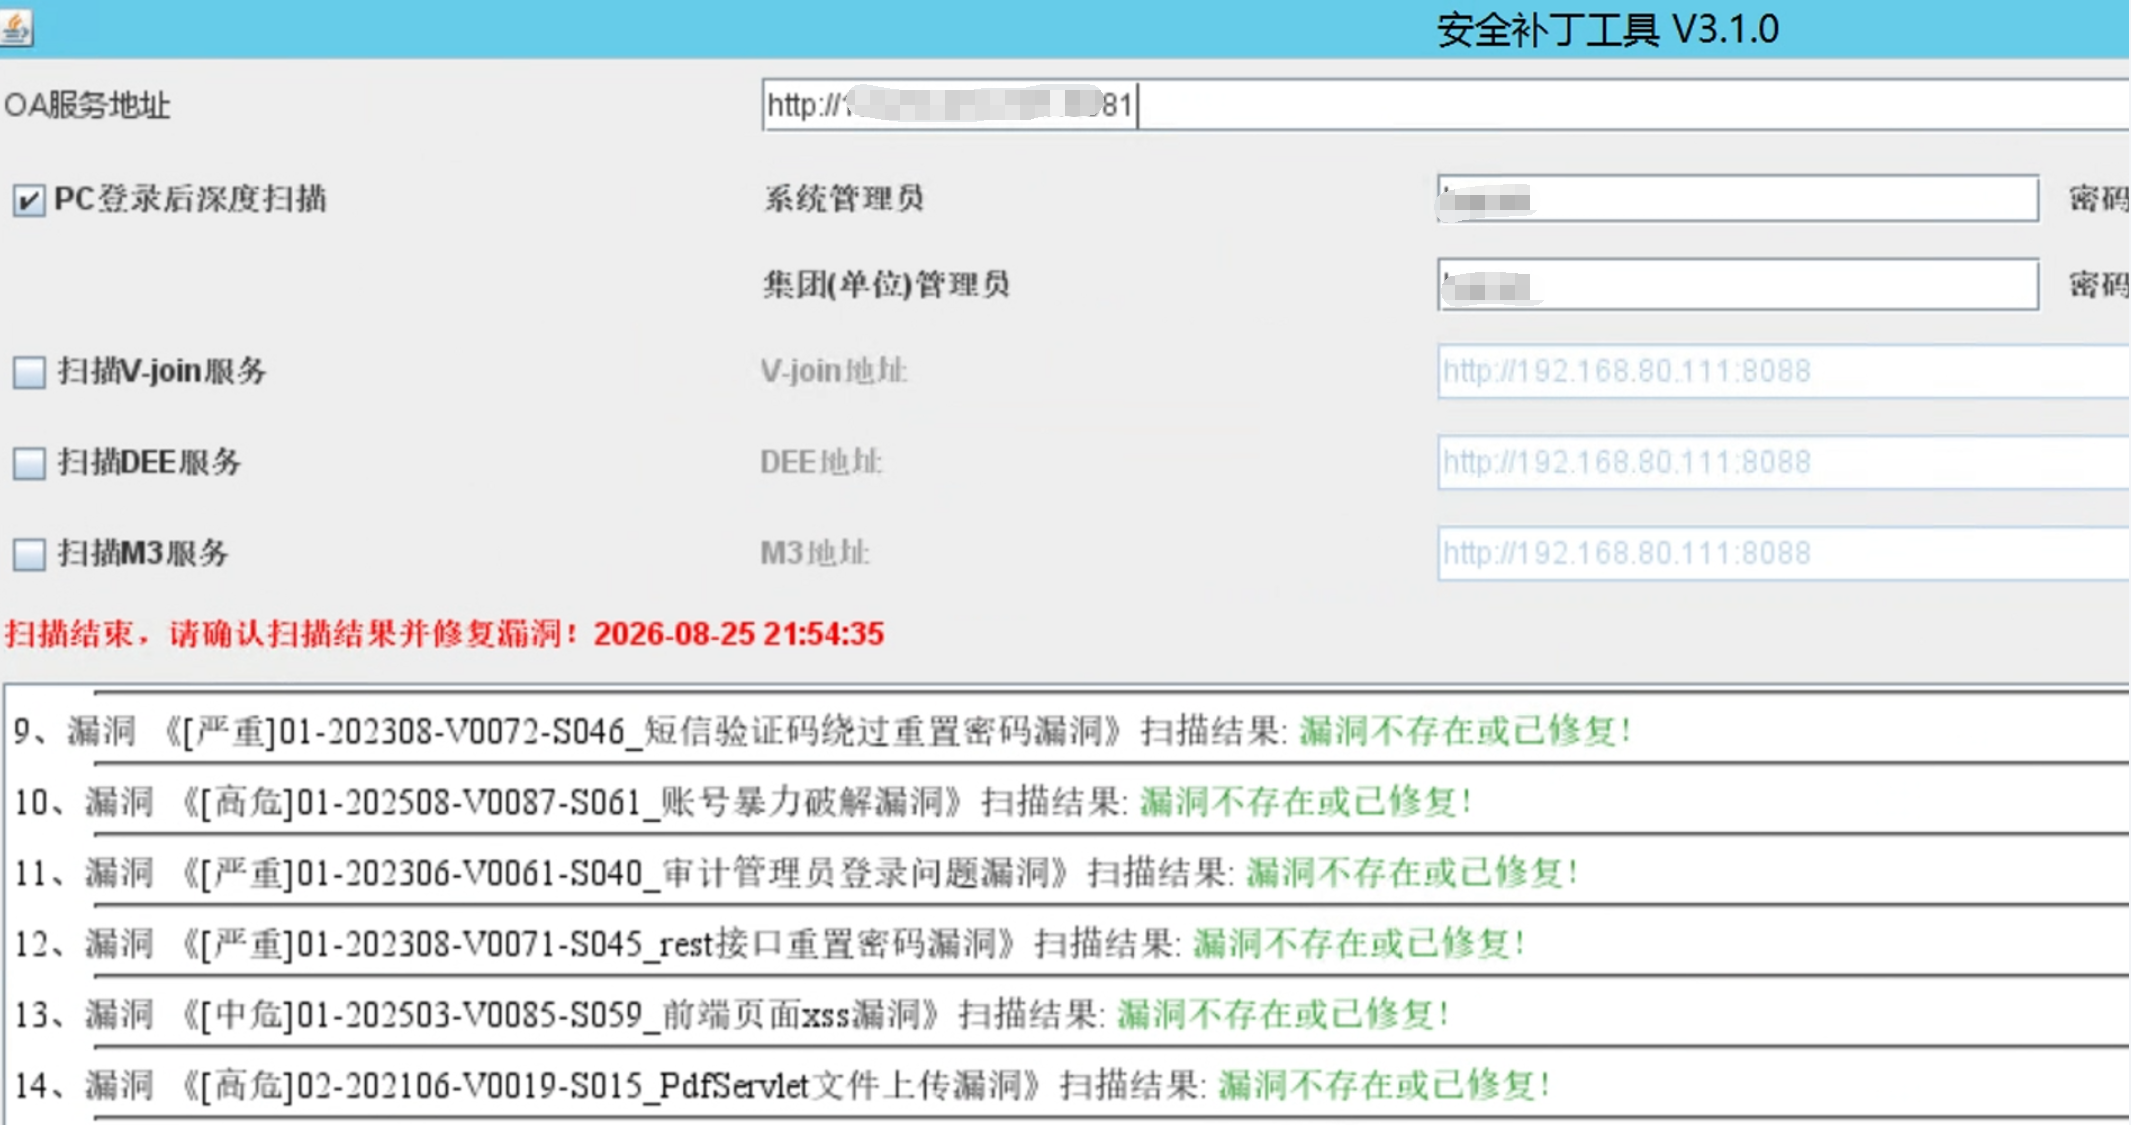
使用漏扫工具检查协同OA是否存在漏洞(漏扫工具本名为“安全补丁工具”):
- 漏扫工具 [下载地址 (opens new window)] ,每次巡检前一定要下载最新的工具包,最新的补丁才最全
- 漏扫工具详细使用教程:协同云平台 (opens new window)- 赋能中心 - 致远学院 - 搜索2025年V5产品安全培训
- 扫描出红字问题就是未打包,需要针对未打包问题进行补丁修复,直至漏洞不存在或已修复为止
- 如打包还存在问题,可参考上面第二条致远学院视频,里面有相关排查说明
# 中间件配置加固
安全建议在磁盘空间充足的前提下开启中间件的访问日志记录,如外部对协同OA进行攻击,可以通过访问日志协查溯源。开启日志会持续占用磁盘空间,注意定期监控磁盘空间占用,如客户磁盘空间不足不要随意开启。
指导手册中的方案仅适用于标准产品出厂的Tomcat中间件,不适用信创中间件。
注:如客户已经受到攻击,此时再开启日志记录,无法对开启前的攻击行为溯源。
指导手册:协同云-知识中心-客户成功部-老客户运维工具-安全工具-安全培训-《攻防演练前安全培训.pdf》
视频教程:致远学院-2026年护网行动专项会议视频 28:00 开始
# 环境清理(杀毒、清理木马)
使用对应工具对环境做查杀、清理,参考攻防演练前安全培训.pdf手册结合培训视频执行:
- 比如使用河马木马查杀、D盾木马查杀、火绒安全工具针对对应环境做检查
- 辅助使用安全补丁工具(漏扫工具)里面的恶意文件扫描功能做检查
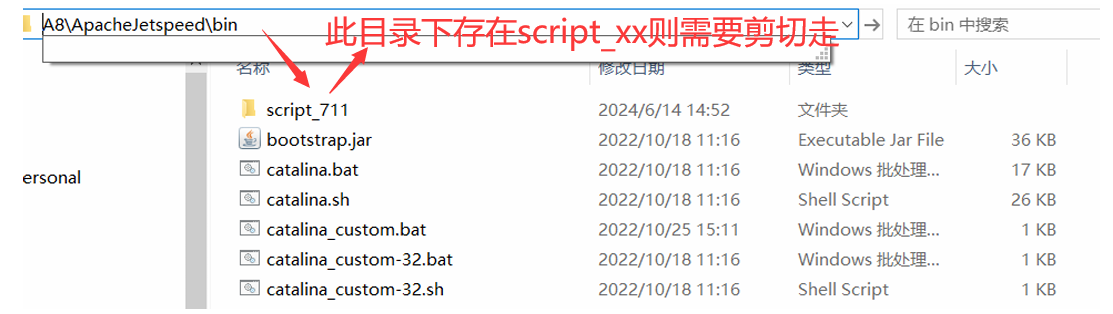
- Groovy脚本清理-客户环境可能因为历史原因被注入了可执行脚本,建议参考手册剪切历史脚本,重启OA会重新生成标品脚本,详细说明见视频教程
指导手册:协同云-知识中心-客户成功部-老客户运维工具-安全工具-安全培训-《攻防演练前安全培训.pdf》
视频教程:致远学院-2026年护网行动专项会议视频 29:00 开始
注:Groovy脚本清理步骤详述:
- 停止OA服务 → 再备份脚本 → 清理脚本 → 重启OA服务
- 备份+清理的脚本文件包含:OA程序\base\script文件夹、OA程序\ApacheJetspeed\bin\null文件夹(没有null文件夹可忽略)、OA程序\ApacheJetspeed\bin\script开头的文件夹(没有script_xxx可忽略),将以上涉及到的文件夹压缩备份,然后删除文件夹内容
- 重启OA服务后,程序会重新自动加载生成标准的groovy脚本到OA程序\base\script文件夹下,此时脚本就是干净的
# 数据备份-防勒索
防范大于抢救:如果客户出现勒索,大概率数据无法找回,哪怕付款也不一定能还原数据,做好异地备份 是防止勒索最后一道防线!
需要重点检查客户的关键数据库是否做了定期备份,以及是否做了异地备份。确保备份数据不止存放在服务器本机,而是同步备份一份到其它服务器,如果中勒索则本机备份文件也会被锁定,故需要将备份数据存放到其它服务器。
如果客户没有服务器资源做备份,需要在巡检报告中将风险告知客户,避免出现问题后无法恢复的问题。
常见备份目录如下:
| 对象 | 位置 / 内容 | 频率 |
|---|---|---|
| 业务数据库 | 协同库、Comi 数据库、BI 数据库 | 定时备份 |
| 附件目录 | 比如 OA程序/base/upload附件目录 | 定时备份 |
| 应用配置 | OA程序/base/resource 和 OA程序/base/conf | 变更备份 |
| 全应用程序 | ApacheJetspeed/webapps/seeyon | 变更前完整备份 |
指导手册:协同云-知识中心-客户成功部-老客户运维工具-安全工具-安全培训-《攻防演练前安全培训.pdf》
视频教程:致远学院-2026年护网行动专项会议视频 32:00 开始
# 微服务安全检查
1、在不使用S1运维时(HW期间和安全审查期间)停止S1服务+压缩备份S1程序文件夹,然后删除S1程序文件夹
2、参考《微服务安全配置加固手册.pdf》做下全文检索、微协同、Vjoin、CoMi ElasticSearch、CoMi Server的微服务检查加固
指导手册:协同云-知识中心-客户成功部-老客户运维工具-安全工具-安全培训-《微服务安全配置加固手册.pdf》
视频教程:致远学院-2026年护网行动专项会议视频 35:30 开始
# 外部供应链产品检查
如使用数科、金山、永洪、融云、帆软报表、金格签章,可以参考《A8应用安全手册.pdf》 做下相关基本防护。
如客户还有采购其它外部供应链产品(如信创中间件、数据库),建议客户联系三方供应商评估一下是否需要做服务的加固处理。
指导手册:协同云-知识中心-客户成功部-老客户运维工具-安全工具-安全培训-《A8应用安全手册.pdf》
视频教程:致远学院-2026年护网行动专项会议视频 39:30 开始
← 产品源码扫描问题 PC查找JSP文件位置 →
